

Поділитися


Слідкувати


Підписка

Транспорт і логістика
Впровадження системи мережевої безпеки та модернізація ІТ-інфраструктури
Про компанію

Галузь: Транспорт і логістика
Співробітників: 100+
Веб-сайт: https://solagro.com.ua/
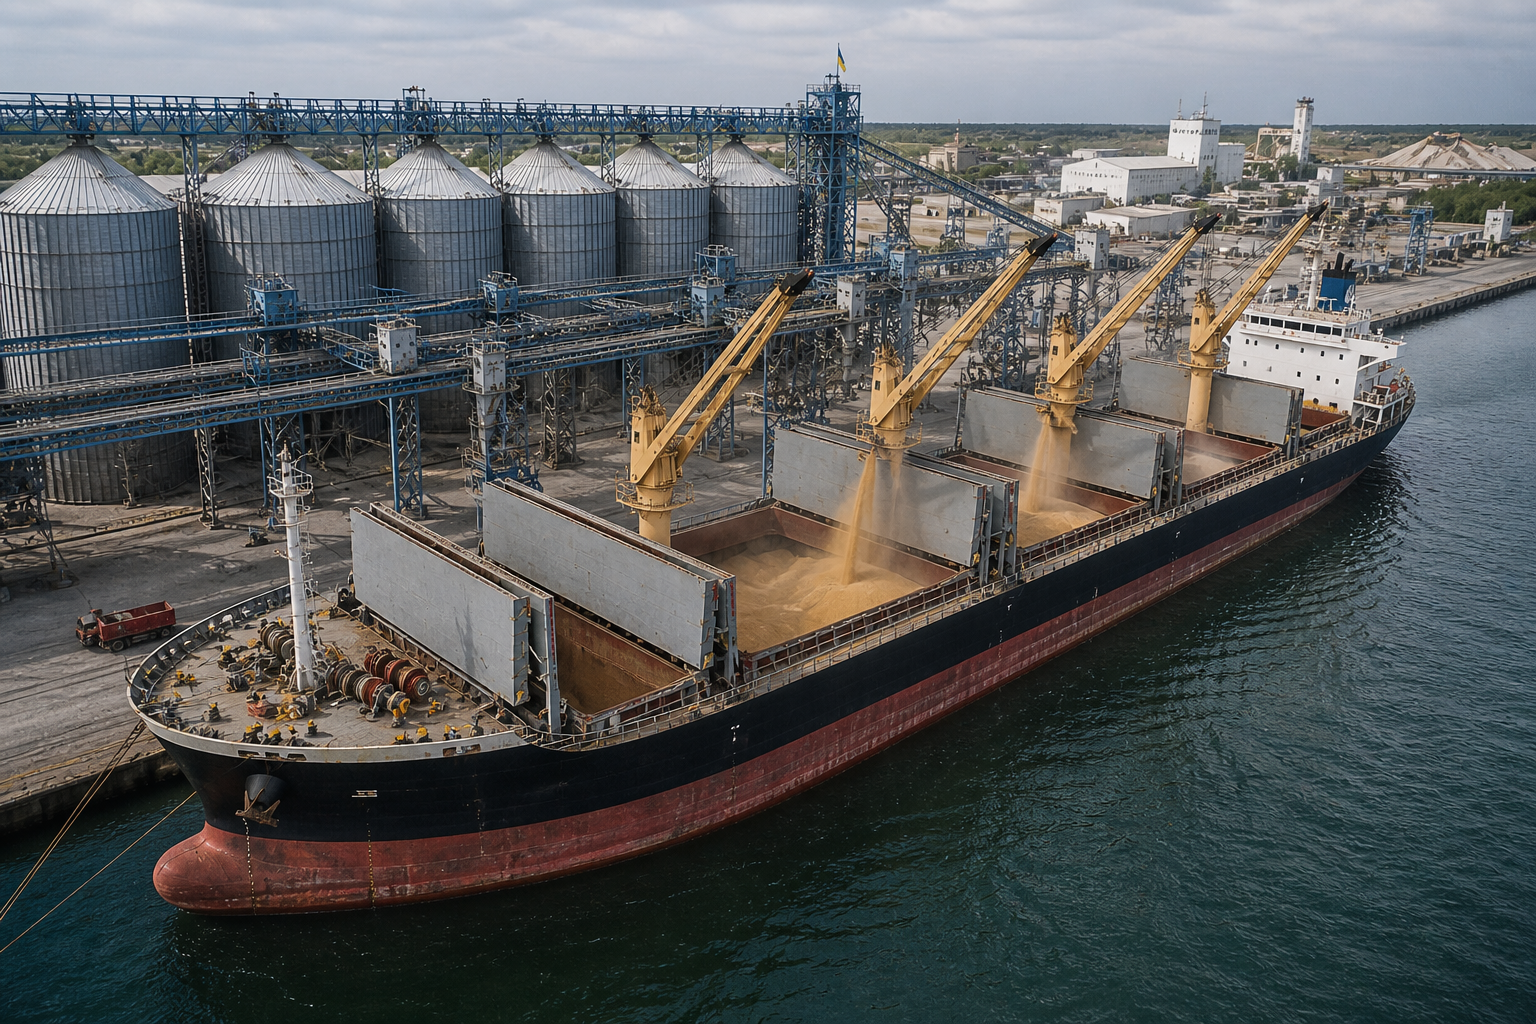
Solagro Trade — українська аграрна компанія, що працює у сферах зернового трейдингу, агрохімії та енергетичних ресурсів. Компанія керує розподіленою мережею офісів, складів і логістичних хабів по всій країні, включно з портами та експортними напрямами. Бізнес активно розвивається й потребує стабільної, гнучкої та безпечної ІТ-інфраструктури для підтримки операцій і цифрових сервісів.
Резюме
До старту проєкту ІТ-інфраструктура Solagro потребувала модернізації, зокрема — мережевої інфраструктури ЦОД, центрального офісу та філій. Спостерігалися нестабільний Wi-Fi, обмежена зв’язність між майданчиками й центральним дата-центром, а також відсутність централізованої системи кібербезпеки, що впливало на стабільність бізнес-сервісів.
Ключові бізнес-системи (BI, ERP, ARM) працювали з перебоями через хаотичну маршрутизацію та відсутність пріоритезації трафіку. Мережа була побудована на різнорідному обладнанні без єдиної політики керування.
Команда Senseti провела консалтинг, аудит бізнес-процесів і спроєктувала нову архітектуру. Було впроваджено рішення на базі Fortinet і Aruba: SD-WAN, централізоване управління, відмовостійкі підключення та захищений периметр мережі.
У результаті клієнт отримав стабільне, масштабоване та безпечне ІТ-середовище, яке забезпечує безперебійну роботу всіх філій і бізнес-сервісів.

Потрібна допомога з ІТ?
Наші експерти допоможуть вам провести аудит, модернізувати інфраструктуру та впровадити рішення, які забезпечать безпеку, надійність і масштабованість вашого бізнесу.
Зв'язатися з намиБізнес-виклик
До старту проєкту ІТ-середовище Solagro потребувало модернізації, насамперед у частині мережевої інфраструктури ЦОД, центрального офісу та філій. Компанія активно розвивалася, однак чинна архітектура не повною мірою відповідала поточним вимогам агробізнесу щодо стабільності, безпеки та масштабованості.
Основні проблеми включали:
- недостатній рівень комплексної кібербезпеки та відсутність єдиної моделі захисту;
- мережева інфраструктура на базі Mikrotik без централізованих політик доступу;
- централізація трафіку через головний офіс без оптимізації маршрутизації;
- перебої в роботі BI, ERP і ARM через нестабільні канали зв’язку;
- нестабільний Wi-Fi в офісі, наявність «мертвих зон» і обмежена пропускна здатність;
- підвищені ризики DDoS, спаму, шкідливого трафіку та зовнішніх атак;
- відсутність централізованого управління та моніторингу мережі.
Компанія потребувала глибокої ІТ-модернізації — із безпекою, гнучкістю та відмовостійкістю, щоб кожен офіс міг стабільно підключатися до хмарних сервісів, а бізнес — масштабуватися без ризиків.

Рішення та бізнес-цінність
Команда Senseti реалізувала для Solagro проєкт зі створення захищеної, відмовостійкої та керованої мережевої інфраструктури «з нуля».
Що було зроблено:
- проведено аудит мережі, бізнес-процесів і хмарних сервісів;
- розроблено цільову архітектуру: мережа + безпека + SD-WAN;
- впроваджено модель SD-WAN з автоматичним резервуванням каналів;
- встановлено Fortinet NGFW у ЦОД і філіях із політиками безпеки;
- розгорнуто FortiManager для керування та FortiAnalyzer для логування;
- повністю замінено мережеве ядро на базі комутаторів Aruba;
- впроваджено корпоративну Wi-Fi-мережу з RF-планом і точками Aruba;
- виконано радіопланування для забезпечення стабільного покриття.
Ключова цінність для бізнесу:
- підвищено стабільність роботи всіх ІТ-систем і каналів зв’язку;
- забезпечено багаторівневу кібербезпеку по всій інфраструктурі;
- хмарні сервіси стали доступні напряму з кожного офісу;
- надійний відеозв’язок, безперебійні наради, стабільний Wi-Fi;
- гнучка архітектура, готова до масштабування та нових задач;
- централізоване управління та автоматизація моніторингу.
Як було реалізовано рішення
Проєкт було реалізовано поетапно — з урахуванням мінімізації простоїв, тісної взаємодії з внутрішнім ІТ-відділом та адаптації до поточних бізнес-процесів компанії.
1. Аудит та консалтинг
- Аналіз мережевого трафіку, логістики та хмарної архітектури
- Виявлення точок відмови та проблемних зон
- Формування дорожньої карти цифрової трансформації
2. Проєктування
- Розробка мережевої топології з SD-WAN та автоматичним резервуванням каналів
- Побудова архітектури безпеки на базі Fortinet NGFW
- План сегментації мережі та пріоритезації трафіку
- RF-план Wi-Fi мережі та проєктування ядра на базі Aruba 6300
3. Поставка та монтаж
- Встановлено міжмережеві екрани FortiGate NGFW
- Розгорнуто системи керування FortiManager та FortiAnalyzer
- Змонтовано точки доступу Wi-Fi та комутатори Aruba
4. Налаштування та інтеграція
- Налаштовано політики VPN, VLAN, фільтрацію трафіку та контроль застосунків
- Реалізовано централізоване управління та логування подій
- Проведено тестування безпеки та стабільності з’єднань
5. Передача в експлуатацію
- Підготовлено технічну документацію та сценарії резервування
- Проведено навчання для команди клієнта
- Рішення передано в експлуатацію ІТ-відділу Solagro
6. Підтримка та розвиток
- Продовження ліцензій та технічна підтримка
- Можливість масштабування інфраструктури та підключення нових майданчиків
Технічні деталі
Безпека
- Fortinet FortiGate (NGFW) — захист мережевого периметра, фільтрація трафіку, антиспам та контроль застосунків
- FortiManager — централізоване управління міжмережевими екранами та політиками безпеки
- FortiAnalyzer — моніторинг, логування та аналітика подій інформаційної безпеки
- Реалізовані функції безпеки: AntiDDoS, AntiSpam, DNS Security, Web Filtering, Application Control
Мережа
- SD-WAN з резервуванням каналів: два основні інтернет-провайдери + LTE/Starlink як аварійні канали
- Прямий доступ до хмарних сервісів з кожного філіалу без залежності від центрального офісу
- Комутатори Aruba 6300 — надійне ядро корпоративної мережі
- VLAN-сегментація — розподіл трафіку за зонами та рівнями доступу
Wi‐Fi
- Wi-Fi Aruba рівня Enterprise з повним покриттям офісного простору
- RF-планування для усунення «мертвих зон»
- Централізоване управління бездротовою мережею
Ключові висновки


Вендори

Hewlett Packard Enterprise
Hewlett Packard Enterprise

HPE Aruba Networking
HPE Aruba Networking
Зв'яжіться з нами
Надішліть повідомлення нашій команді, щоб дізнатися, як ми можемо вам допомогти