Как спроектировать локальную сеть под задачи бизнеса? Рассмотрим, из чего состоит LAN, какие топологии бывают, как собрать требования, выбрать архитектуру и избежать ошибок при внедрении. Объясняем роль LAN в современной ИТ-инфраструктуре и преимущества для компаний разных отраслей.
Зачем бизнесу локальная сеть: роль LAN в современной ИТ-инфраструктуре
Локальные сети (LAN) по-прежнему остаются основой корпоративной ИТ-инфраструктуры. Несмотря на широкое распространение облачных сервисов и гибридных моделей доступа, именно локальная сеть обеспечивает стабильную, контролируемую и безопасную коммуникацию между пользователями, системами и сервисами внутри организации.
Для бизнеса это означает:
надежную и высокоскоростную передачу данных между подразделениями;
централизованный доступ к внутренним приложениям, базам данных и ИТ-сервисам;
поддержку работы в реальном времени — видеосвязь, телефония, системы обмена сообщениями;
возможность объединения филиалов, удаленных офисов, складов и торговых точек в единую ИТ-среду;
усиленный контроль безопасности благодаря сегментации, политике доступа и мониторингу.
В условиях масштабной цифровизации локальная сеть играет ключевую роль в обеспечении непрерывности процессов, устойчивой работы внутренних систем и защиты критически важной информации.
Сценарии использования и бизнес-задачи, которые решает LAN
В различных отраслях LAN помогает решать профильные задачи. В ритейле — обеспечивает работу POS-терминалов, систем видеонаблюдения и учета остатков. В банковской сфере — критически важна для функционирования платежных шлюзов, внутренних систем и автоматов самообслуживания. В производстве — служит инфраструктурой для управления оборудованием, съема телеметрии, мониторинга процессов и подключения контроллеров.
Общая задача LAN — стать надежной, управляемой и безопасной средой для всех критичных процессов, как в главном офисе, так и в распределенной структуре компании.
Из чего состоит локальная сеть: компоненты и взаимодействие
Современная локальная сеть — это скоординированный комплекс оборудования, программного обеспечения и архитектурных решений, обеспечивающих обмен данными, управление ресурсами и доступ к бизнес-приложениям.
В базовую структуру LAN входят:
пользовательские устройства (рабочие станции, ноутбуки, терминалы);
активное сетевое оборудование (коммутаторы, маршрутизаторы, точки доступа);
серверы, дата-центры и системы хранения данных;
программные средства управления, безопасности и мониторинга.
Главную роль играет архитектура сети — физическая и логическая. На физическом уровне — это способ подключения устройств, кабельная структура, расположение узлов и тип сетевого оборудования. На логическом — система VLAN, маршрутизация, контроль доступа, управление приоритетами трафика и политиками безопасности.
Использование решений нового поколения — программно-определяемых сетей (SDN), контроллеров, оркестраторов, автоматизированных платформ управления — обеспечивает гибкость, масштабируемость и безопасность без увеличения административной нагрузки.
Архитектура: как связаны между собой устройства и сервисы
Современная LAN, как правило, строится по многоуровневой модели: уровень доступа — уровень агрегации — ядро сети. Это позволяет изолировать сбои, масштабировать инфраструктуру без остановки бизнеса и выстраивать отказоустойчивые сценарии.
Сегментация с помощью VLAN помогает разделить трафик между различными подразделениями или сервисами. При этом уровни сети связаны с централизованными платформами управления (например, Cisco DNA Center, Aruba Central), что позволяет быстро выявлять аномалии, обновлять конфигурации, внедрять политики безопасности и контролировать производительность в режиме реального времени.
Проектирование локальной сети: от задач бизнеса к техническому решению
Успешная ИТ-инфраструктура всегда начинается с качественного проектирования. Локальная сеть не может быть универсальной — она должна отражать специфику бизнес-процессов, учитывать реальные и будущие потребности, соответствовать требованиям безопасности, комплаенса и производительности. Именно поэтому на начальном этапе критически важно провести аудит и анализ, чтобы сеть работала стабильно, безопасно и масштабируемо.
Проектирование LAN начинается с формализации целей: сколько пользователей и устройств будет подключено, какие типы приложений будут использоваться, какие сервисы требуют высокой доступности или приоритезации трафика. На этом этапе определяется, где необходимы точки доступа, какие помещения требуют усиленной защиты, какие участки нуждаются в резервировании каналов и мощностях.
В дальнейшем формируются технические параметры: пропускная способность каналов, требования к отказоустойчивости, возможность резервирования, сценарии масштабирования, интеграция с внешними сервисами и системами безопасности.
Как собрать требования: пропускная способность, рост, безопасность
Первый шаг — понимание текущей и прогнозируемой нагрузки. Количество сотрудников и рабочих станций, объем передаваемых данных, использование видеосвязи, хранения, приложений с высокой интенсивностью доступа — все эти факторы влияют на выбор оборудования и пропускную способность каналов.
Второй шаг — масштабируемость. Если бизнес планирует расширение, важно предусмотреть возможность добавления новых сегментов без полной реконфигурации сети.
И, наконец, безопасность. LAN должна поддерживать требования по контролю доступа, журналированию, сегментации, защите трафика. В отраслях с жестким регулированием (финансы, телеком, здравоохранение) особое внимание уделяется соответствию нормам комплаенса (например, ISO/IEC 27001, PCI DSS).
Топологии локальных сетей: как выбрать оптимальную архитектуру
Сетевые топологии определяют, как устройства в локальной сети физически и логически соединены между собой. От выбора структуры зависит не только стабильность соединения, но и удобство масштабирования, управления, быстрота реакции на сбои, а также общая стоимость владения инфраструктурой.
Наиболее распространенные модели включают:
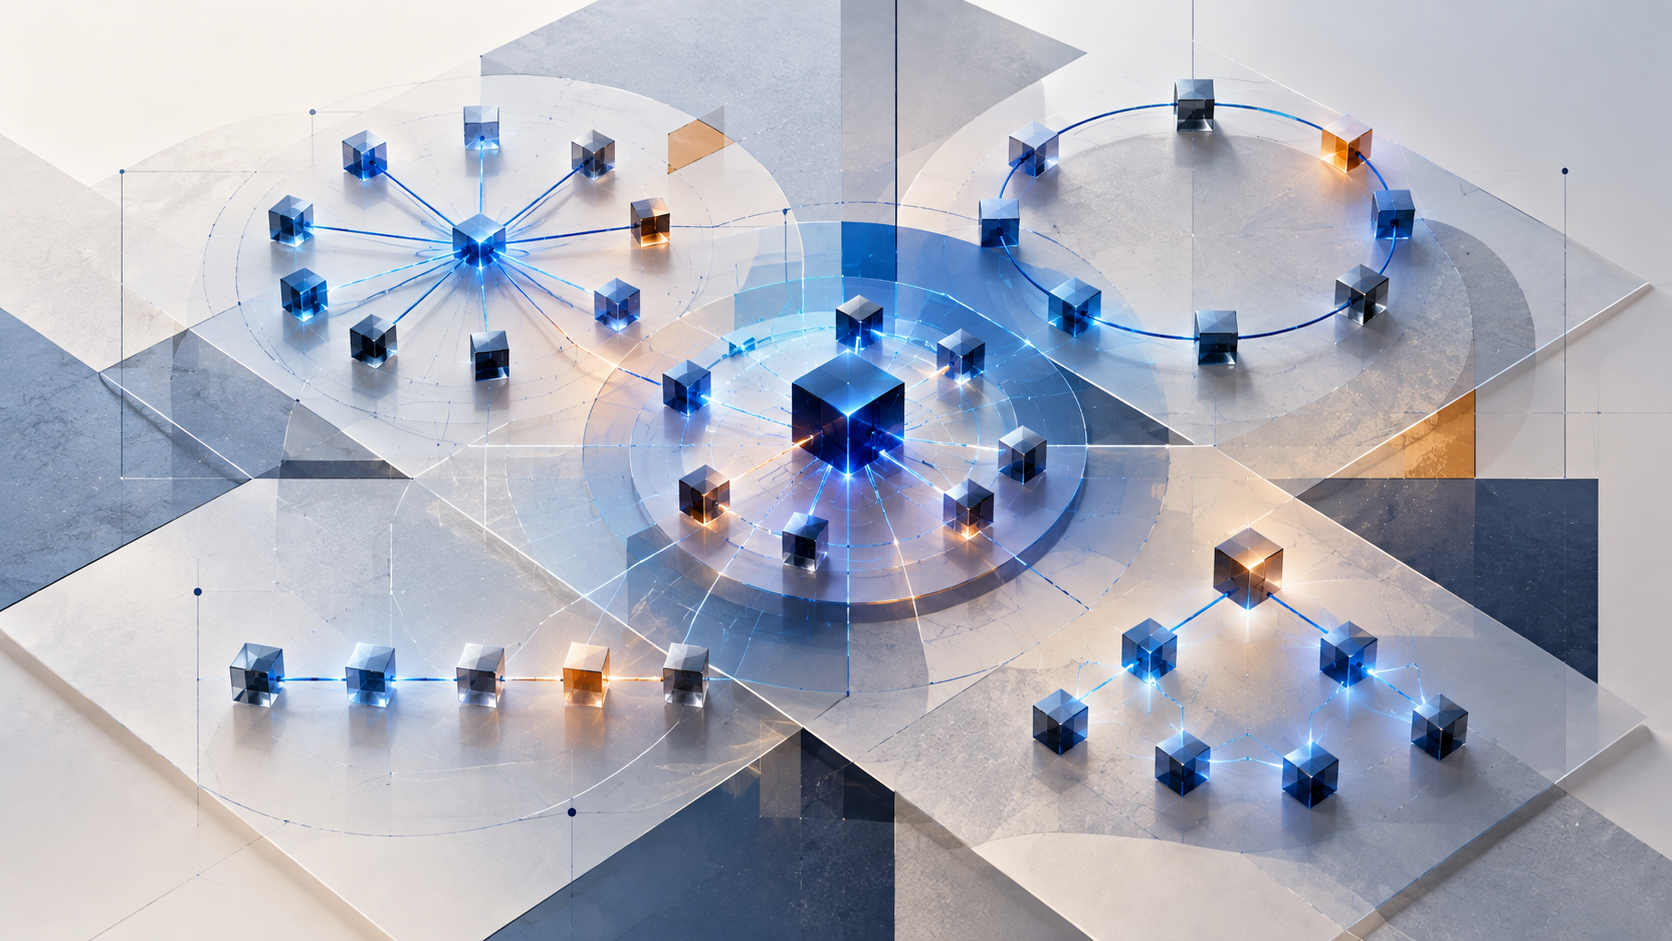
"Звезда" — каждое устройство подключается к центральному коммутатору. Простая в администрировании, подходит для офисов малого и среднего масштаба.
"Кольцо" — устройства соединены последовательно, данные передаются по кругу. Отличается равномерным распределением нагрузки, но уязвима к точкам отказа.
"Шина" — все устройства подключены к общему каналу. Используется редко из-за ограничений масштабируемости и надежности.
"Дерево" — иерархическая структура, удобная для крупных организаций, позволяет четко разграничить уровни доступа.
Каждая схема имеет свои преимущества и ограничения, и в реальных проектах часто используется гибридный подход, сочетающий элементы разных моделей.
Примеры и кейсы: когда работает смешанная (гибридная) схема
В производственных компаниях часто используется модель "дерево + звезда", где ключевые сервисы централизованы, а участки или цеха имеют собственные подсети, объединенные в иерархическую структуру. В офисах с открытым пространством и несколькими этажами чаще всего применяют "звезду" с VLAN-сегментацией.
В распределенных сетях, где офисы находятся в разных зданиях или городах, применяется гибридная архитектура с использованием MPLS, SD-WAN и резервных VPN-каналов, при этом внутренняя LAN может сохранять привычную иерархию.
Выбор схемы всегда зависит от архитектуры помещения, бизнес-процессов и плана развития. Правильно подобранная топология снижает издержки и повышает отказоустойчивость всей ИТ-инфраструктуры.
Управление и обслуживание LAN: инструменты и best practices
Эффективное управление локальной сетью — ключ к стабильной работе всей ИТ-инфраструктуры. При отсутствии контроля возрастает риск простоев, инцидентов и потери данных. Чтобы избежать этого, современные компании внедряют комплексный подход к мониторингу, обновлению, резервированию и управлению доступом.
Сеть должна быть прозрачной для ИТ-команды: видимость трафика, здоровье оборудования, поведение пользователей — все это позволяет оперативно реагировать на неполадки и угрозы. Также важно регулярно устанавливать обновления безопасности, управлять патчами и иметь четкую систему аварийного восстановления.
Большое значение имеет сегментация доступа: NAC-системы (Network Access Control) позволяют ограничивать права пользователей и устройств, минимизируя риск внутренних нарушений. Все эти меры — не разовые действия, а элементы постоянного процесса обслуживания.
Какие решения использовать: от мониторинга до автоматизации
В арсенале Senseti — проверенные инструменты, которые покрывают все аспекты управления LAN. Системы Zabbix и SolarWinds обеспечивают мониторинг сети в реальном времени, выявляя сбои и отклонения в работе. Cisco Prime и FortiManager позволяют централизованно управлять настройками, политиками безопасности и конфигурациями оборудования.
Для обеспечения сетевой защиты применяются IDS/IPS-системы, такие как Snort, которые отслеживают подозрительные действия в трафике. Интеграция с SIEM-платформами (например, Splunk, QRadar) помогает централизовать анализ событий и ускорить реакцию на инциденты. Патч-менеджмент автоматизируется с помощью систем автообновлений, что снижает нагрузку на ИТ-персонал и ускоряет устранение уязвимостей.
Рекомендации Senseti по внедрению и модернизации локальных сетей
Создание или обновление локальной сети требует комплексного подхода. Часто проблемы LAN не в оборудовании, а в ошибках архитектуры, недостатке масштабируемости или отсутствия защиты. Senseti предлагает системную методику, которая помогает выстроить надежную и адаптивную инфраструктуру, способную расти вместе с бизнесом.
Важно не только внедрить оборудование, но и правильно его интегрировать в общую ИТ-экосистему. Ошибки проектирования, неучтенные нагрузки, избыточные или устаревшие решения — все это снижает эффективность и безопасность LAN.
С чего начать и на что опираться: методика внедрения Senseti
Внедрение LAN по методологии Senseti начинается с глубокого аудита текущей инфраструктуры. Это позволяет выявить слабые места, устаревшие компоненты и реальную нагрузку. Далее — выбор подходящей архитектуры: звезда, дерево или гибрид. На этом этапе учитываются требования к безопасности, масштабируемости и отказоустойчивости.
Подбор оборудования проводится на базе проверенных решений: Cisco, HPE Aruba, Fortinet, Ubiquiti. На этапе внедрения команда Senseti выполняет развертывание, настройку, тестирование и интеграцию всех компонентов. Финальный этап — сопровождение: регулярный мониторинг, обновления, техподдержка и консультации по улучшению архитектуры.
Такой подход гарантирует, что локальная сеть не просто «работает», а становится надежным и безопасным фундаментом для всех цифровых бизнес-процессов.
Заключение
Локальные сети остаются важнейшим элементом корпоративной ИТ-инфраструктуры, несмотря на активное развитие облачных и гибридных моделей. Именно LAN обеспечивает надежный фундамент для внутренней коммуникации, контроля доступа, обработки критичных данных и функционирования бизнес-приложений в режиме 24/7. При грамотном проектировании локальная сеть способна поддерживать масштабируемость, отказоустойчивость и соответствовать высоким требованиям безопасности.
Однако эффективность LAN напрямую зависит от ее архитектуры, качества реализации и подхода к обслуживанию. Без системного мониторинга, регулярного обновления и управления инцидентами даже самая современная сеть может стать уязвимой. Инструменты, такие как Zabbix, Cisco, Fortinet, а также интеграции с SIEM-платформами и NAC-решениями, позволяют организациям создать гибкую и защищенную среду, способную адаптироваться к бизнес-изменениям.
Senseti предлагает не просто техническую реализацию, а стратегическое партнерство в построении и развитии сетевой инфраструктуры. Мы учитываем не только текущие задачи, но и вектор роста компании. Наш системный подход, проверенные решения и опыт внедрений позволяют создать эффективную, безопасную и готовую к будущим вызовам ИТ-сеть.
Что такое SDN: три уровня архитектуры, роль контроллера, централизованные, децентрализованные и гибридные модели, OpenFlow, обзор платформ и риски внедрения.
Что такое резервное копирование (бэкап): стратегия 3-2-1, полный, инкрементальный и дифференциальный бэкап, NAS или облако, RTO/RPO и проверка восстановления.
Задержки между офисами, разный уровень защиты в филиалах, слепые зоны мониторинга: как SD-WAN и обнаружение угроз на ИИ закрывают эти разрывы. 5 советов.