Обзор подхода SDN — от архитектуры и типов программно-определенных сетей до контроллеров, протоколов и практического применения в бизнесе. Разбираемся, как централизованное управление, гибкость и автоматизация трансформируют сетевую инфраструктуру. SDN становится критически важным элементом масштабируемых, безопасных и управляемых ИТ-сред.
Что такое SDN и почему это важно для современной сети
Программно-определенные сети (SDN) — это архитектурный подход, при котором функции управления сетью выносятся из физической инфраструктуры и централизуются в программных контроллерах. Такой принцип меняет фундаментальный способ взаимодействия с сетевыми устройствами: вместо ручной настройки маршрутизаторов и коммутаторов используется единый центр управления, обеспечивающий гибкость, скорость реагирования и согласованность настроек по всей инфраструктуре.
В отличие от традиционных сетей, SDN разделяет управляющий и транспортный уровни. Управление трафиком больше не зависит от конкретного устройства — логика маршрутизации и политика доступа выносятся в центральный контроллер. Это упрощает администрирование, облегчает масштабирование и открывает возможности для автоматизации. SDN особенно актуален в средах с высокой динамикой трафика: облачные платформы, виртуализированные ЦОД, корпоративные сети с высокой степенью сегментации.
С переходом на SDN компании получают гибкость при масштабировании, оперативность в развертывании новых сервисов и улучшенный контроль над безопасностью. Такие преимущества делают программно-определенные сети ключевым элементом современной цифровой трансформации.
Архитектура SDN: как устроена программно-определенная сеть
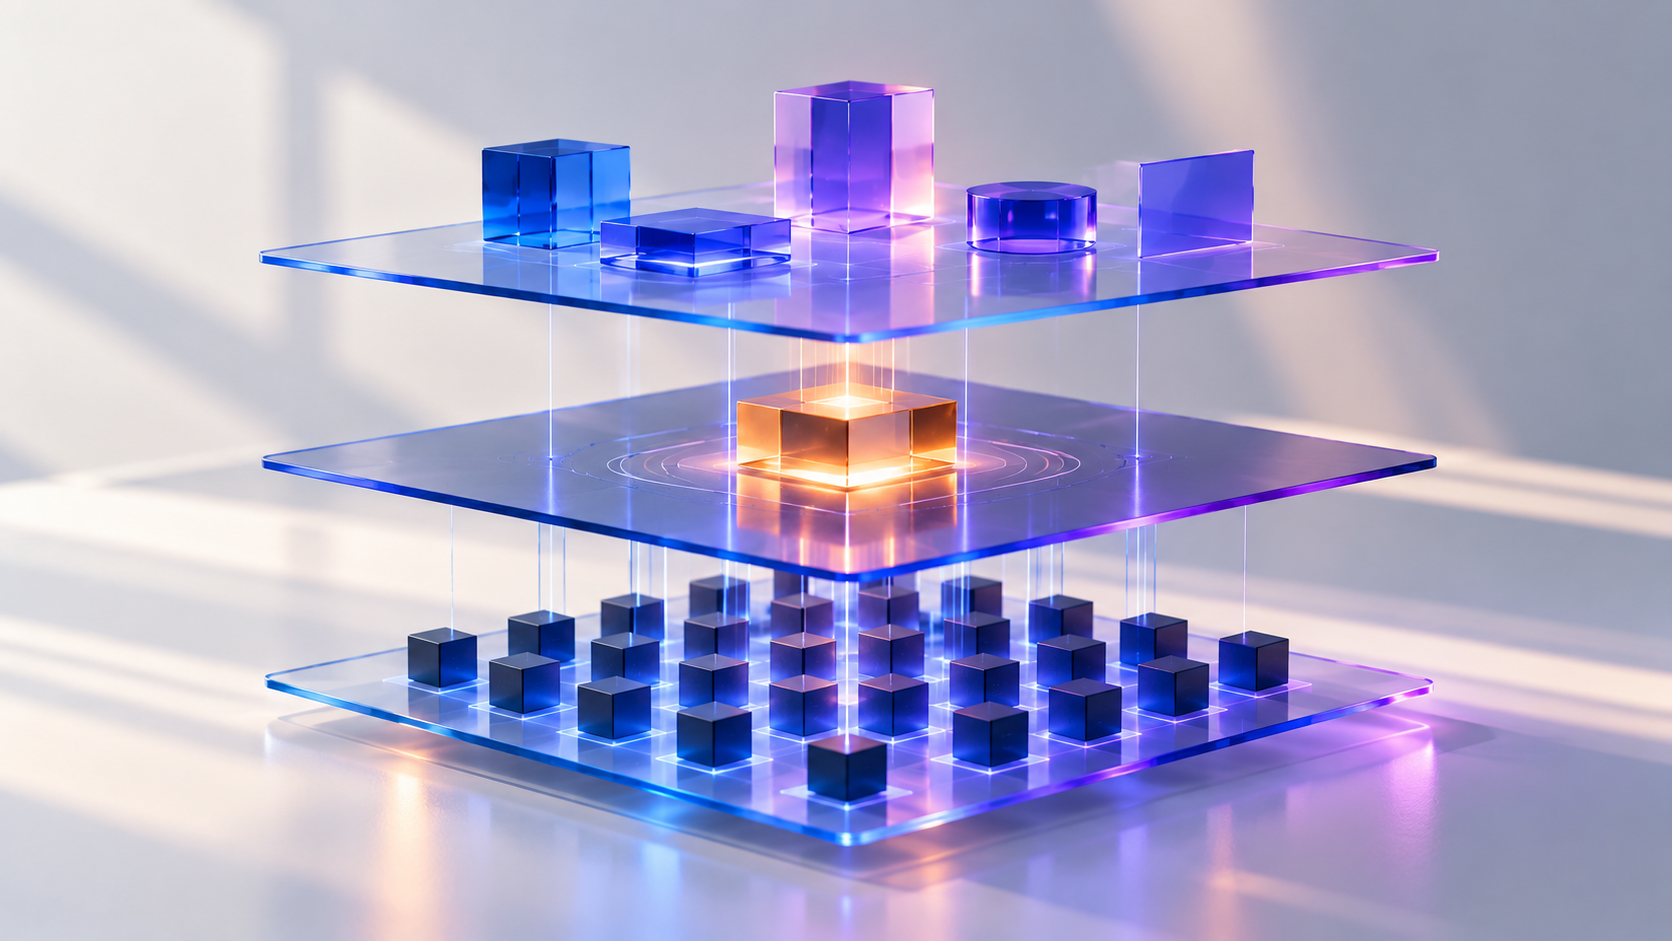
Архитектура SDN базируется на четком разделении функций между тремя уровнями: инфраструктурным, контрольным и прикладным. Это позволяет централизовать управление сетью и снизить сложность настройки оборудования.
Инфраструктурный уровень (data plane) включает физические и виртуальные устройства: коммутаторы, маршрутизаторы, точки доступа. Эти устройства получают команды от контроллера и выполняют передачу трафика.
Контрольный уровень (control plane) представлен SDN-контроллером — программным решением, которое управляет логикой маршрутизации, политиками доступа и распределением ресурсов.
Прикладной уровень (application plane) — это сервисы и приложения, взаимодействующие с контроллером через northbound API: балансировка нагрузки, SIEM-системы, фаерволы, решения для аналитики.
Для связи между контроллером и сетевыми устройствами применяется southbound API, чаще всего — протокол OpenFlow, а также gRPC, NETCONF, BGP-LS. Такая модульность и открытость архитектуры упрощает интеграцию с другими IT-системами и позволяет внедрять политику Zero Trust, сегментировать сеть по уровням доступа и управлять качеством обслуживания в режиме реального времени.
Как работает контроллер SDN и почему он критичен для всей сети
SDN-контроллер — это мозг всей архитектуры. Он собирает телеметрию с устройств, принимает решения на основе заданной политики и отсылает инструкции обратно на инфраструктурный уровень. Контроллеры могут быть распределенными или централизованными, в зависимости от архитектуры (OpenDaylight, Cisco APIC, Juniper Contrail, VMware NSX).
Контроллер также взаимодействует с внешними приложениями: SIEM, CMDB, мониторинг, биллинг, системы безопасности. Именно он отвечает за реализацию RADIUS/802.1X, управление VLAN, изоляцию трафика, QoS и другие ключевые функции. Надежность всей SDN-сети напрямую зависит от отказоустойчивости контроллера: требуется кластеризация, резервирование, проверка состояния каналов и мониторинг отказов через Zabbix или Prometheus.
Виды SDN: централизованные, децентрализованные, гибридные
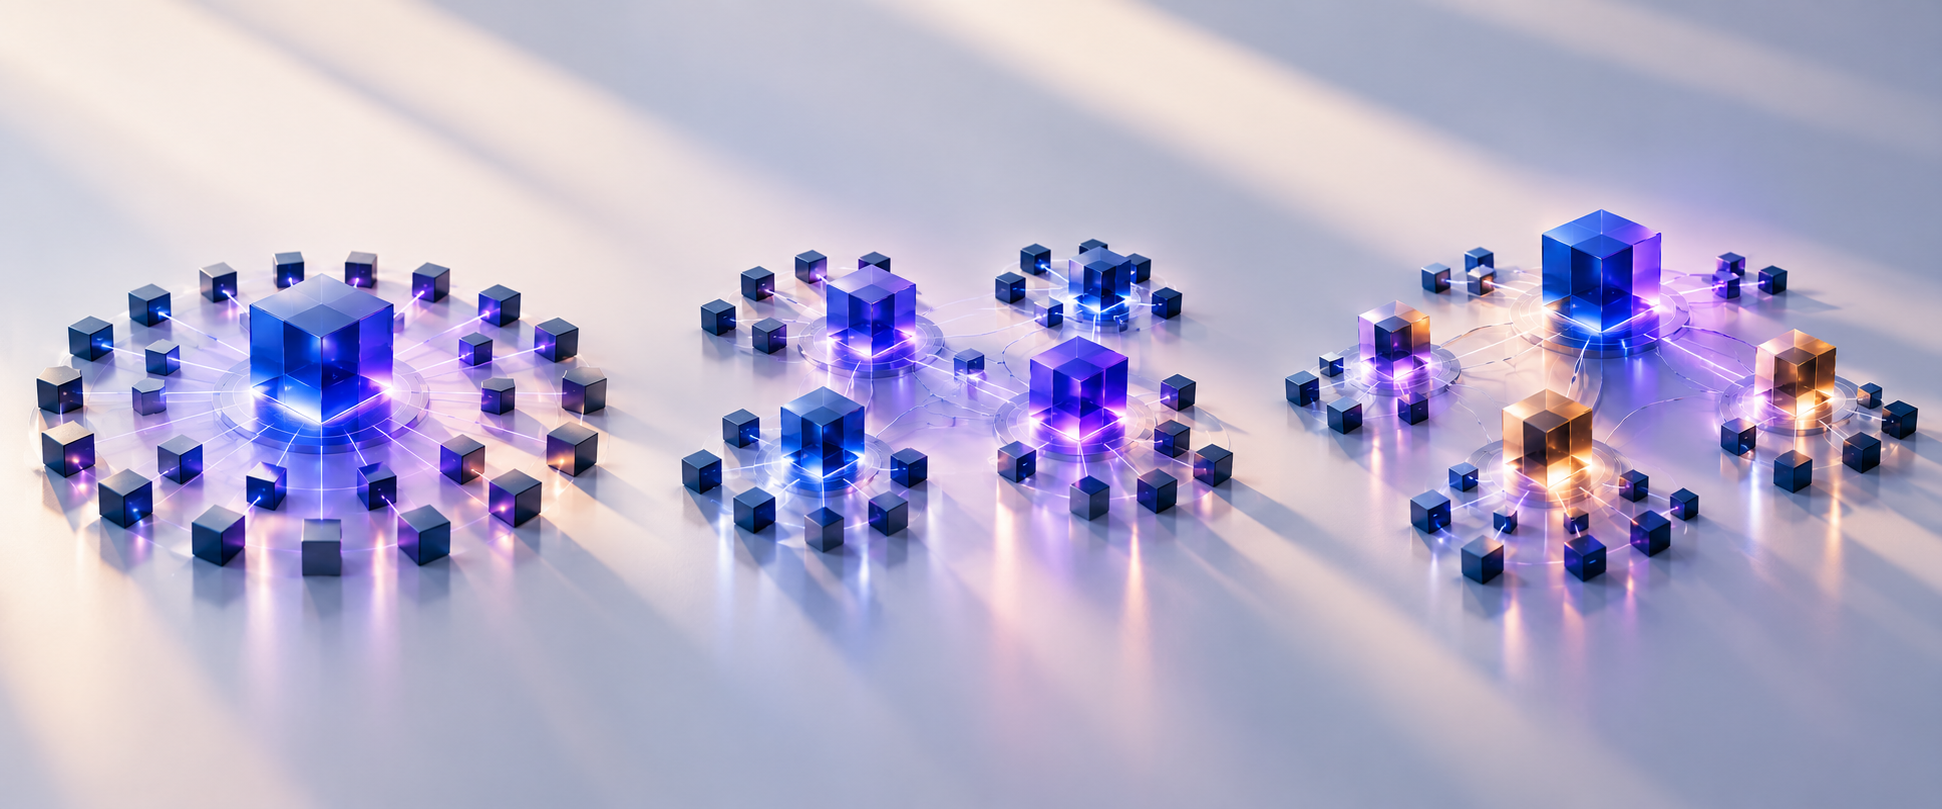
Программно-определенные сети бывают разных типов — от централизованных до гибридных. Выбор зависит от бизнес-целей, требуемой масштабируемости, отказоустойчивости и бюджета на инфраструктуру. Понимание различий критично при построении SDN-архитектуры в корпоративной среде.
Централизованная SDN использует один контроллер, который управляет всей сетью. Это упрощает администрирование, но создает риски: при выходе контроллера из строя нарушается вся система. Децентрализованная модель, наоборот, распределяет контроль между несколькими узлами, повышая устойчивость, но усложняя настройку и координацию.
Гибридная SDN совмещает элементы обоих подходов: централизованное управление с возможностью локальной автономии на периферии. Это идеальный вариант для тех, кто хочет сохранять часть существующей инфраструктуры и при этом внедрять гибкость SDN-подхода.
Централизованная или децентрализованная SDN — что выбрать?
Централизованные сети подходят для малых и средних компаний, где критична скорость внедрения и простота управления. Здесь один контроллер обеспечивает полное покрытие и унифицированную политику.
Для крупных предприятий с распределенной структурой выгоднее децентрализованная модель: она устойчива к сбоям, масштабируема, позволяет географически разделять контроль. Но такая архитектура требует серьезной настройки, продуманной топологии и опытной команды.
Инструменты и протоколы SDN: от OpenFlow до Commvault и VMware NSX
SDN невозможен без программных интерфейсов и протоколов, которые обеспечивают взаимодействие между уровнями архитектуры. Главные технологии: southbound API (для связи контроллера с инфраструктурой) и northbound API (для связи с приложениями). Среди протоколов лидируют OpenFlow, REST, gRPC.
OpenFlow — первый и до сих пор основной протокол, с помощью которого контроллер передает правила коммутаторам. REST API обеспечивает интеграцию с внешними приложениями, автоматизацию, расширение через SDK. Современные платформы также внедряют телеметрию, аналитику и поддержку Zero Trust.
Среди решений стоит выделить VMware NSX — корпоративную SDN-платформу для виртуализованных сред, Cisco ACI — для масштабных инфраструктур с гибкой политикой безопасности, а также Commvault, который сочетает возможности SDN с резервным копированием и восстановлением. Также активно развиваются open source-решения — OpenDaylight, ONOS, HPE VAN.
OpenDaylight — платформа с открытым исходным кодом, поддерживающая широкую экосистему southbound API. Подходит для тех, кто хочет настраивать гибкую SDN-среду в лабораторных или корпоративных проектах с контролем кода.
Cisco ACI предлагает тесную интеграцию с оборудованием, детальный контроль политик и высокую производительность — идеальное решение для дата-центров. Juniper Contrail ориентирован на телеком и облачные среды с фокусом на масштаб и автоматизацию.
SDN в действии: кейсы применения, влияние на ЦОД и бизнес
Программно-определенные сети (SDN) все чаще становятся стандартом в архитектуре дата-центров и корпоративных сетей. Они позволяют не просто улучшить управление сетью, но и повысить скорость сервисов, сократить время простоя и упростить масштабирование, что особенно важно в условиях цифровой трансформации.
В ЦОД SDN помогает централизованно управлять сетевыми потоками, автоматически перенастраивать маршруты при сбоях, снижать нагрузку на администраторов и поддерживать отказоустойчивость. Балансировка трафика между хостами, сегментация трафика по зонам безопасности, автоматическое распределение ресурсов — это все возможно благодаря гибкой логике контроллеров.
В облачных инфраструктурах SDN применяется для обеспечения многопользовательского доступа, динамической изоляции клиентов и безопасного управления API. В корпоративном сегменте — помогает связать офисы, удаленные рабочие места и сервисы в единое управляемое пространство, интегрируя сеть в DevOps и CI/CD процессы.
Преимущества и риски SDN: на что обратить внимание при внедрении
Переход на SDN приносит значительные бизнес-преимущества: снижение расходов на оборудование, гибкость настройки, масштабируемость, прозрачность трафика. Благодаря централизованному управлению администраторы получают полную картину сети в реальном времени, могут внедрять политику Zero Trust и быстро реагировать на угрозы.
Но вместе с преимуществами SDN несет и определенные риски. Основной — это точка отказа в виде контроллера. При его сбое вся сеть может стать недоступной, особенно в централизованных моделях. Также стоит учитывать уязвимости на уровне API, необходимость переподготовки ИТ-команды и сложность миграции с традиционной архитектуры.
Надежное внедрение SDN требует грамотного планирования, тестирования, защиты контроллеров, а также продуманной схемы резервирования и мониторинга.
Как минимизировать риски внедрения SDN на предприятии
Чтобы минимизировать риски, рекомендуется начать с пилотного проекта: выделите участок сети, где SDN будет протестирован в изоляции. На этом этапе важно провести нагрузочное тестирование, протестировать поведение при сбоях, проверить отказоустойчивость.
Параллельно обучите команду, внедрите резервный контроллер, настройте системы мониторинга (например, на базе Prometheus + Grafana) и подключите SIEM для логирования действий. Особое внимание стоит уделить безопасности API и сегментации прав доступа.
Заключение
Программно-определенные сети (SDN) — это не просто модный тренд, а фундаментальная трансформация сетевой архитектуры, которая позволяет компаниям быстрее реагировать на изменения, повышать устойчивость инфраструктуры и снижать издержки.
Централизованное управление, гибкость маршрутизации, автоматизация политик безопасности и высокая масштабируемость делают SDN идеальным выбором для дата-центров, облачных платформ и корпоративных сетей. Особенно в условиях роста объемов трафика, удаленной работы и требований к информационной безопасности.
Однако успешное внедрение требует внимательного подхода: от выбора архитектуры и протоколов до защиты контроллеров и обучения персонала. SDN — это инвестиция, которая требует стратегии, но в ответ дает контроль, экономию и технологическое преимущество.
Команда Senseti поможет адаптировать и внедрить SDN-решения под нужды вашего бизнеса — от проектирования до запуска и поддержки. Мы подберем оптимальную архитектуру, инструменты и проведем безопасную миграцию без простоев.
Что такое резервное копирование (бэкап): стратегия 3-2-1, полный, инкрементальный и дифференциальный бэкап, NAS или облако, RTO/RPO и проверка восстановления.
Что такое локальная сеть предприятия: из чего состоит LAN, какие бывают топологии, как собрать требования, спроектировать и обслуживать сеть без простоев.