Як спроєктувати локальну мережу під завдання бізнесу? Розглянемо, з чого складається LAN, які бувають топології, як зібрати вимоги, вибрати архітектуру й уникнути помилок під час впровадження. Пояснюємо роль LAN у сучасній ІТ-інфраструктурі та переваги для компаній різних галузей.
Навіщо бізнесу локальна мережа: роль LAN у сучасній ІТ-інфраструктурі
Локальні мережі (LAN) досі залишаються основою корпоративної ІТ-інфраструктури. Попри широке поширення хмарних сервісів і гібридних моделей доступу, саме локальна мережа забезпечує стабільну, контрольовану й безпечну комунікацію між користувачами, системами та сервісами всередині організації.
Для бізнесу це означає:
надійну та високошвидкісну передачу даних між підрозділами;
централізований доступ до внутрішніх застосунків, баз даних та ІТ-сервісів;
підтримку роботи в реальному часі, відеозв’язок, телефонія, системи обміну повідомленнями;
можливість об’єднання філій, віддалених офісів, складів і торгових точок в єдине ІТ-середовище;
посилений контроль безпеки завдяки сегментації, політиці доступу та моніторингу.
В умовах масштабної цифровізації локальна мережа відіграє ключову роль у забезпеченні безперервності процесів, стійкої роботи внутрішніх систем і захисту критично важливої інформації.
Сценарії використання та бізнес-завдання, які вирішує LAN
У різних галузях LAN допомагає вирішувати профільні завдання. У ритейлі, забезпечує роботу POS-терміналів, систем відеоспостереження та обліку залишків. У банківській сфері, критично важлива для функціонування платіжних шлюзів, внутрішніх систем і автоматів самообслуговування. У виробництві, слугує інфраструктурою для управління обладнанням, збору телеметрії, моніторингу процесів і підключення контролерів.
Загальне завдання LAN, стати надійним, керованим і безпечним середовищем для всіх критичних процесів, як у головному офісі, так і в розподіленій структурі компанії.
З чого складається локальна мережа: компоненти та взаємодія
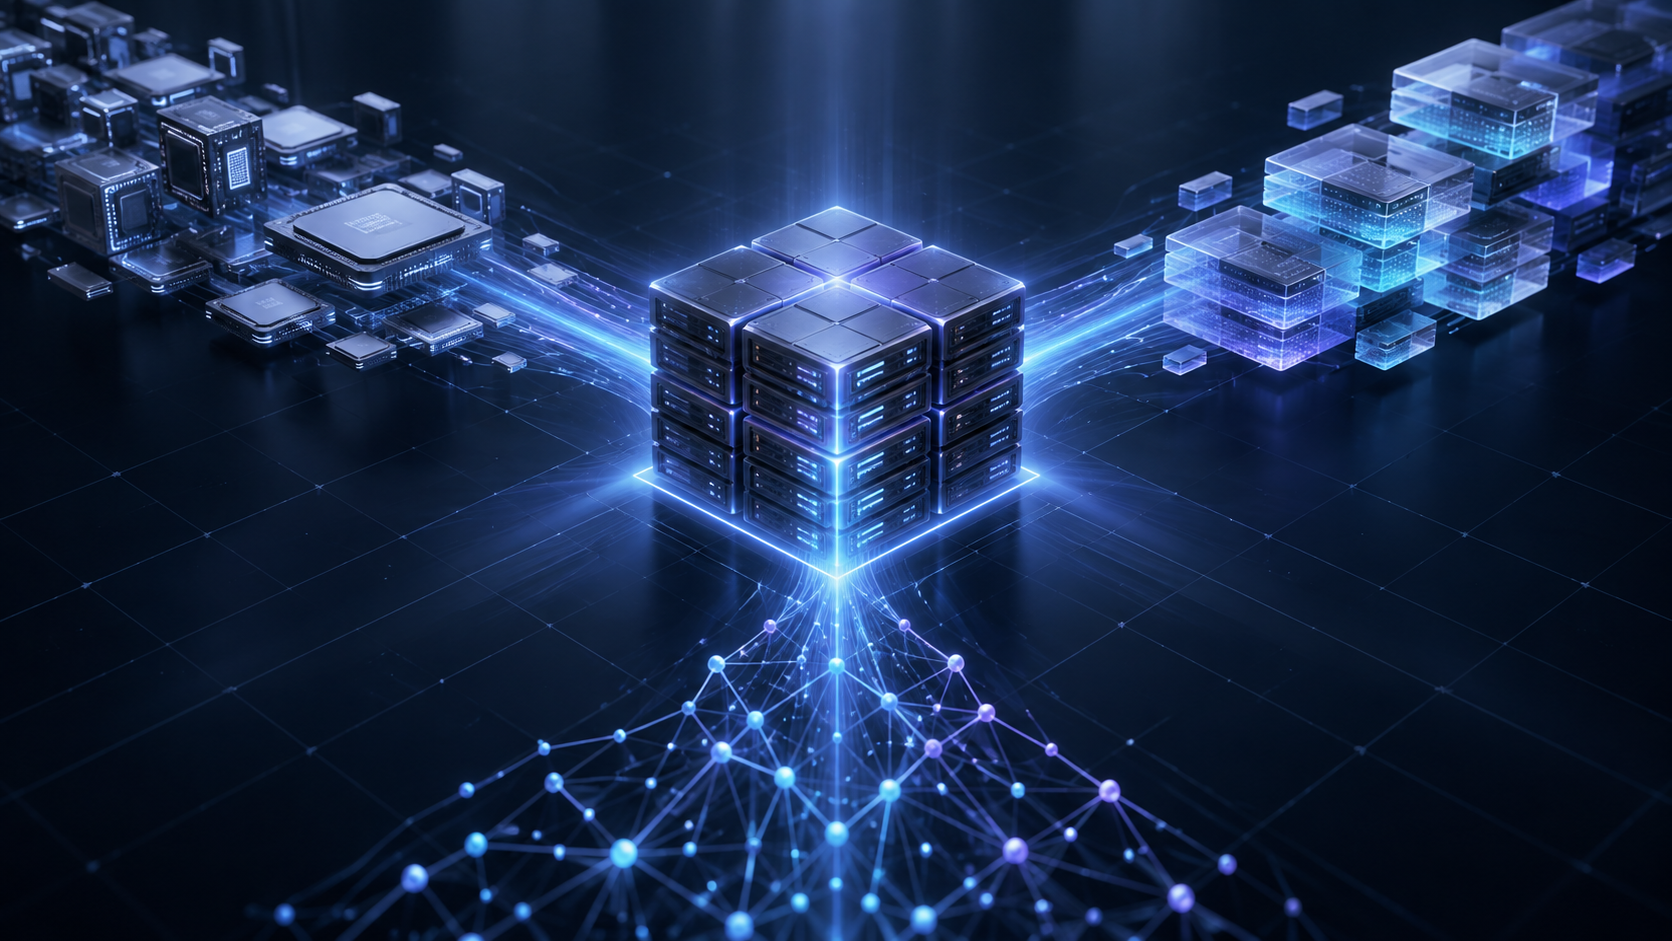
Сучасна локальна мережа, це скоординований комплекс обладнання, програмного забезпечення та архітектурних рішень, які забезпечують обмін даними, управління ресурсами й доступ до бізнес-застосунків.
активне мережеве обладнання, комутатори, маршрутизатори, точки доступу;
сервери, дата-центри та системи зберігання даних;
програмні засоби управління, безпеки та моніторингу.
Головну роль відіграє архітектура мережі, фізична та логічна. На фізичному рівні, це спосіб підключення пристроїв, кабельна структура, розташування вузлів і тип мережевого обладнання. На логічному, система VLAN, маршрутизація, контроль доступу, управління пріоритетами трафіку та політиками безпеки.
Використання рішень нового покоління, програмно-визначених мереж (SDN), контролерів, оркестраторів, автоматизованих платформ управління, забезпечує гнучкість, масштабованість і безпеку без збільшення адміністративного навантаження.
Архітектура: як пов’язані між собою пристрої та сервіси
Сучасна LAN, як правило, будується за багаторівневою моделлю: рівень доступу, рівень агрегації, ядро мережі. Це дозволяє ізолювати збої, масштабувати інфраструктуру без зупинки бізнесу й вибудовувати відмовостійкі сценарії.
Сегментація за допомогою VLAN допомагає розділити трафік між різними підрозділами або сервісами. При цьому рівні мережі пов’язані з централізованими платформами управління, наприклад Cisco DNA Center, Aruba Central, що дозволяє швидко виявляти аномалії, оновлювати конфігурації, впроваджувати політики безпеки й контролювати продуктивність у режимі реального часу.
Проєктування локальної мережі: від завдань бізнесу до технічного рішення
Успішна ІТ-інфраструктура завжди починається з якісного проєктування. Локальна мережа не може бути універсальною, вона має відображати специфіку бізнес-процесів, враховувати реальні та майбутні потреби, відповідати вимогам безпеки, комплаєнсу та продуктивності. Саме тому на початковому етапі критично важливо провести аудит і аналіз, щоб мережа працювала стабільно, безпечно й масштабовано.
Проєктування LAN починається з формалізації цілей: скільки користувачів і пристроїв буде підключено, які типи застосунків використовуватимуться, які сервіси потребують високої доступності або пріоритезації трафіку. На цьому етапі визначається, де потрібні точки доступу, які приміщення потребують посиленого захисту, які ділянки потребують резервування каналів і потужностей.
Надалі формуються технічні параметри: пропускна здатність каналів, вимоги до відмовостійкості, можливість резервування, сценарії масштабування, інтеграція із зовнішніми сервісами та системами безпеки.
Як зібрати вимоги: пропускна здатність, зростання, безпека
Перший крок, розуміння поточного та прогнозованого навантаження. Кількість співробітників і робочих станцій, обсяг переданих даних, використання відеозв’язку, сховищ, застосунків із високою інтенсивністю доступу, усі ці фактори впливають на вибір обладнання та пропускну здатність каналів.
Другий крок, масштабованість. Якщо бізнес планує розширення, важливо передбачити можливість додавання нових сегментів без повної реконфігурації мережі.
І, нарешті, безпека. LAN має підтримувати вимоги до контролю доступу, журналювання, сегментації, захисту трафіку. У галузях із жорстким регулюванням, фінанси, телеком, охорона здоров’я, особлива увага приділяється відповідності нормам комплаєнсу, наприклад ISO/IEC 27001, PCI DSS.
Топології локальних мереж: як вибрати оптимальну архітектуру
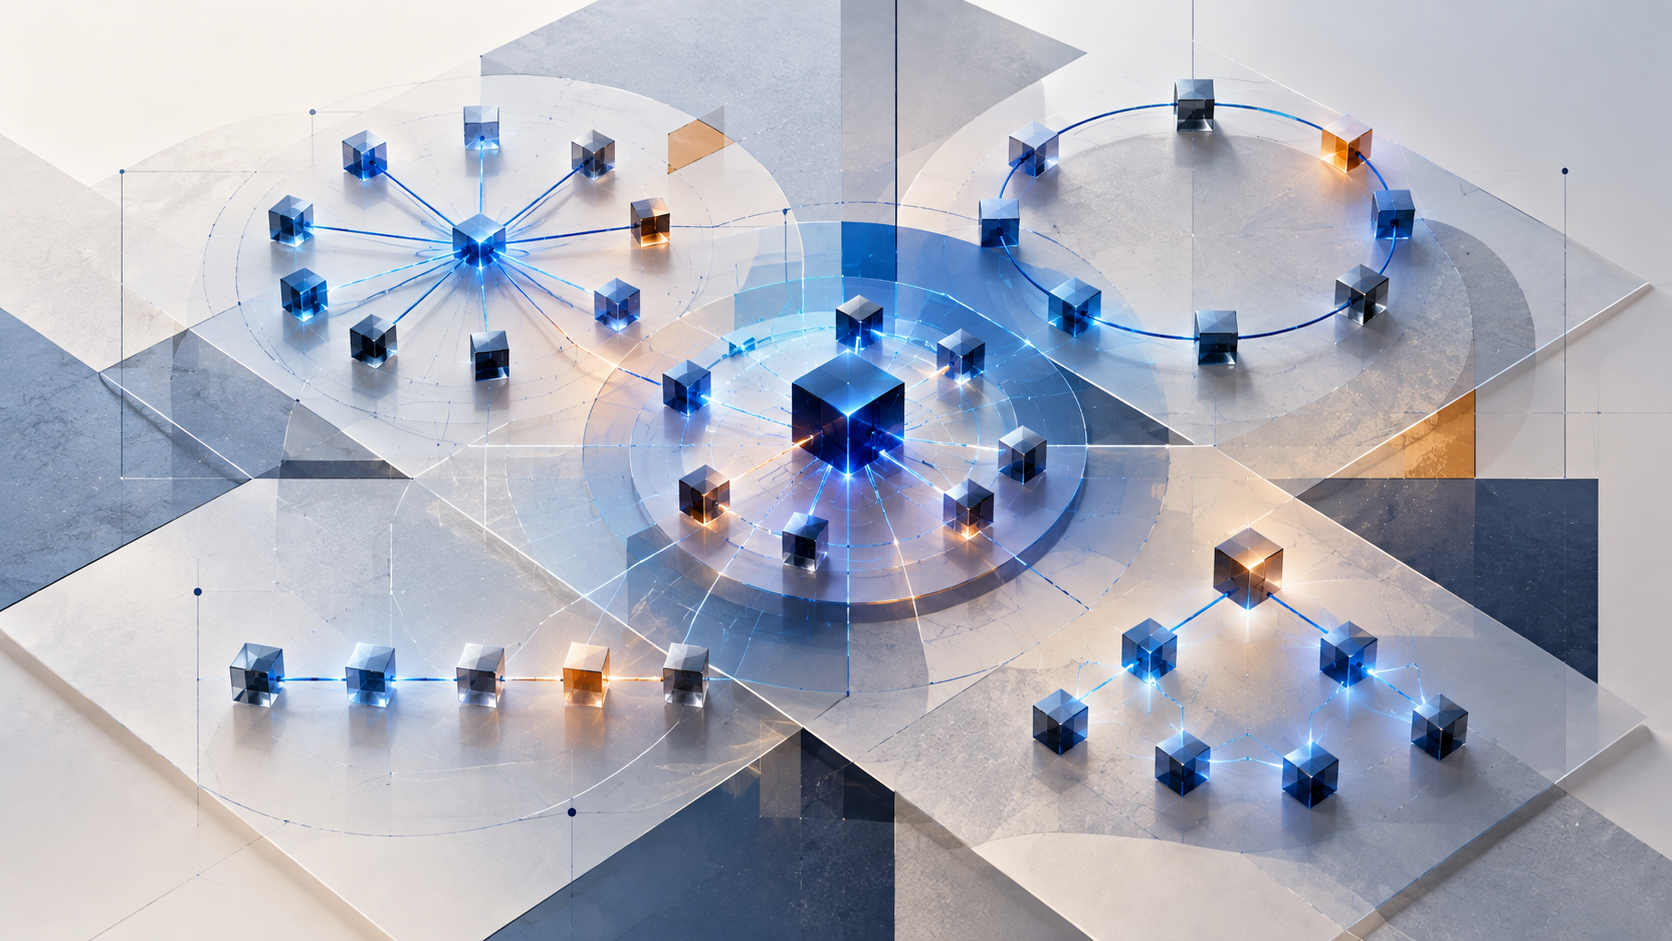
Мережеві топології визначають, як пристрої в локальній мережі фізично та логічно з’єднані між собою. Від вибору структури залежить не лише стабільність з’єднання, а й зручність масштабування, управління, швидкість реакції на збої, а також загальна вартість володіння інфраструктурою.
Найпоширеніші моделі включають:
“Зірка”, кожен пристрій підключається до центрального комутатора. Проста в адмініструванні, підходить для офісів малого та середнього масштабу.
“Кільце”, пристрої з’єднані послідовно, дані передаються по колу. Відрізняється рівномірним розподілом навантаження, але вразлива до точок відмови.
“Шина”, усі пристрої підключені до спільного каналу. Використовується рідко через обмеження масштабованості та надійності.
“Дерево”, ієрархічна структура, зручна для великих організацій, дозволяє чітко розмежувати рівні доступу.
Кожна схема має свої переваги й обмеження, і в реальних проєктах часто використовується гібридний підхід, що поєднує елементи різних моделей.
Приклади та кейси: коли працює змішана, гібридна схема
У виробничих компаніях часто використовується модель “дерево + зірка”, де ключові сервіси централізовані, а ділянки або цехи мають власні підмережі, об’єднані в ієрархічну структуру. В офісах з відкритим простором і кількома поверхами найчастіше застосовують “зірку” з VLAN-сегментацією.
У розподілених мережах, де офіси знаходяться в різних будівлях або містах, застосовується гібридна архітектура з використанням MPLS, SD-WAN і резервних VPN-каналів, при цьому внутрішня LAN може зберігати звичну ієрархію.
Вибір схеми завжди залежить від архітектури приміщення, бізнес-процесів і плану розвитку. Правильно підібрана топологія знижує витрати й підвищує відмовостійкість усієї ІТ-інфраструктури.
Управління та обслуговування LAN: інструменти й best practices
Ефективне управління локальною мережею, ключ до стабільної роботи всієї ІТ-інфраструктури. За відсутності контролю зростає ризик простоїв, інцидентів і втрати даних. Щоб уникнути цього, сучасні компанії впроваджують комплексний підхід до моніторингу, оновлення, резервування та управління доступом.
Мережа має бути прозорою для ІТ-команди: видимість трафіку, стан обладнання, поведінка користувачів, усе це дозволяє оперативно реагувати на неполадки та загрози. Також важливо регулярно встановлювати оновлення безпеки, керувати патчами й мати чітку систему аварійного відновлення.
Велике значення має сегментація доступу: NAC-системи (Network Access Control) дозволяють обмежувати права користувачів і пристроїв, мінімізуючи ризик внутрішніх порушень. Усі ці заходи, не разові дії, а елементи постійного процесу обслуговування.
Які рішення використовувати: від моніторингу до автоматизації
В арсеналі Senseti, перевірені інструменти, які покривають усі аспекти управління LAN. Системи Zabbix і SolarWinds забезпечують моніторинг мережі в реальному часі, виявляючи збої та відхилення в роботі. Cisco Prime і FortiManager дозволяють централізовано управляти налаштуваннями, політиками безпеки та конфігураціями обладнання.
Для забезпечення мережевого захисту застосовуються IDS/IPS-системи, такі як Snort, які відстежують підозрілі дії в трафіку. Інтеграція з SIEM-платформами, наприклад Splunk, QRadar, допомагає централізувати аналіз подій і прискорити реакцію на інциденти. Патч-менеджмент автоматизується за допомогою систем автооновлень, що знижує навантаження на ІТ-персонал і прискорює усунення вразливостей.
Рекомендації Senseti щодо впровадження та модернізації локальних мереж
Створення або оновлення локальної мережі потребує комплексного підходу. Часто проблеми LAN не в обладнанні, а в помилках архітектури, нестачі масштабованості або відсутності захисту. Senseti пропонує системну методику, яка допомагає вибудувати надійну й адаптивну інфраструктуру, здатну зростати разом із бізнесом.
Важливо не лише впровадити обладнання, а й правильно інтегрувати його в загальну ІТ-екосистему. Помилки проєктування, невраховані навантаження, надлишкові або застарілі рішення, усе це знижує ефективність і безпеку LAN.
З чого почати і на що спиратися: методика впровадження Senseti
Впровадження LAN за методологією Senseti починається з глибокого аудиту поточної інфраструктури. Це дозволяє виявити слабкі місця, застарілі компоненти й реальне навантаження. Далі, вибір відповідної архітектури: зірка, дерево або гібрид. На цьому етапі враховуються вимоги до безпеки, масштабованості та відмовостійкості.
Підбір обладнання проводиться на базі перевірених рішень: Cisco, HPE Aruba, Fortinet, Ubiquiti. На етапі впровадження команда Senseti виконує розгортання, налаштування, тестування та інтеграцію всіх компонентів. Фінальний етап, супровід: регулярний моніторинг, оновлення, техпідтримка та консультації щодо покращення архітектури.
Такий підхід гарантує, що локальна мережа не просто “працює”, а стає надійним і безпечним фундаментом для всіх цифрових бізнес-процесів.
Висновок
Локальні мережі залишаються найважливішим елементом корпоративної ІТ-інфраструктури, попри активний розвиток хмарних і гібридних моделей. Саме LAN забезпечує надійний фундамент для внутрішньої комунікації, контролю доступу, обробки критичних даних і функціонування бізнес-застосунків у режимі 24/7. За грамотного проєктування локальна мережа здатна підтримувати масштабованість, відмовостійкість і відповідати високим вимогам безпеки.
Однак ефективність LAN напряму залежить від її архітектури, якості реалізації та підходу до обслуговування. Без системного моніторингу, регулярного оновлення й управління інцидентами навіть найсучасніша мережа може стати вразливою. Інструменти, такі як Zabbix, Cisco, Fortinet, а також інтеграції з SIEM-платформами та NAC-рішеннями, дозволяють організаціям створити гнучке й захищене середовище, здатне адаптуватися до бізнес-змін.
Senseti пропонує не просто технічну реалізацію, а стратегічне партнерство в побудові та розвитку мережевої інфраструктури. Ми враховуємо не лише поточні завдання, а й вектор зростання компанії. Наш системний підхід, перевірені рішення та досвід впроваджень дозволяють створити ефективну, безпечну й готову до майбутніх викликів ІТ-мережу.
Що таке SDN: три рівні архітектури, роль контролера, централізовані, децентралізовані й гібридні моделі, OpenFlow, огляд платформ і ризики впровадження.
Затримки між офісами, різний захист у філіях, сліпі зони моніторингу: як SD-WAN і централізований контроль закривають ці розриви. 5 порад IT-керівнику.