



Zero Trust — это современный подход к безопасности, при котором не доверяют ни пользователям, ни устройствам по умолчанию. Он включает строгую аутентификацию, микросегментацию и постоянный контроль. Такой подход особенно актуален для облачных и гибридных ИТ-сред.
Введение: Безопасность без доверия
Мир меняется — и вместе с ним меняется подход к информационной безопасности. За последние пять лет компании столкнулись с экспоненциальным ростом угроз: атаки стали сложнее, а периметр — размытым. Работа из дома, облачные сервисы, мобильные устройства и постоянное взаимодействие с внешними подрядчиками делают традиционные средства защиты всё менее эффективными.
Раньше считалось, что всё, что находится внутри корпоративной сети, можно считать безопасным. Но сегодня такой подход уже не работает. В архитектуре нулевого доверия (Zero Trust) предполагается обратное: никакому пользователю, устройству или приложению нельзя доверять по умолчанию, даже если они находятся внутри сети. Всё должно быть проверено.
На практике это означает переход от разовой авторизации к постоянной верификации, динамическому контролю доступа, микросегментации и мониторингу поведения в реальном времени.
В Senseti Group мы всё чаще сталкиваемся с задачами трансформации ИТ-инфраструктуры в соответствии с принципами Zero Trust — особенно в проектах, где критична защита удалённых пользователей, облаков, гибридных сред и чувствительных данных.
Почему классическая модель безопасности устарела и как её заменяет архитектура Zero Trust
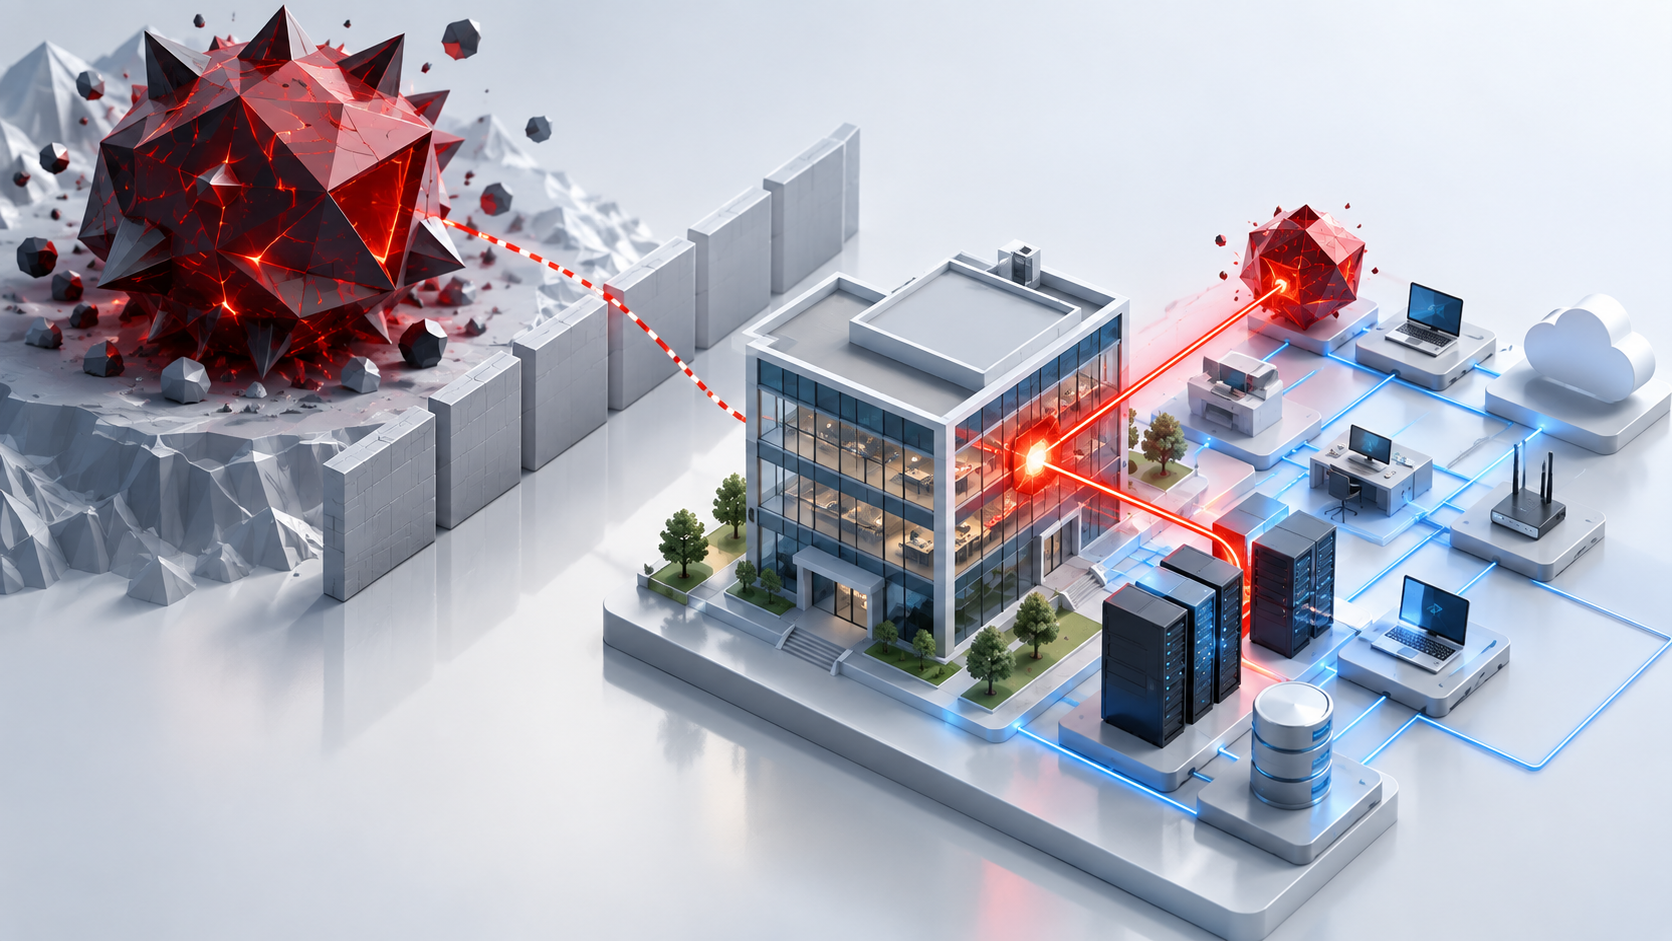
Один из ключевых вызовов — внутренние утечки и атаки с использованием легитимных учётных данных. Когда злоумышленник получает доступ к учётке сотрудника, он может свободно перемещаться по сети, обращаться к данным и сервисам, как обычный пользователь. И зачастую — незаметно.
Также остаются актуальными уязвимости в старых подходах:
- слабые или повторяющиеся пароли;
- недостаточный контроль прав доступа;
- «доверенные» VPN-соединения;
- отсутствие мониторинга действий после входа.
Кейс из практики: одна компрометированная учётная запись с доступом к внутреннему файловому серверу привела к утечке десятков тысяч документов, включая коммерческие предложения и внутреннюю документацию. И всё это — без использования вредоносного ПО, только через валидные сессии.
Что такое архитектура нулевого доверия
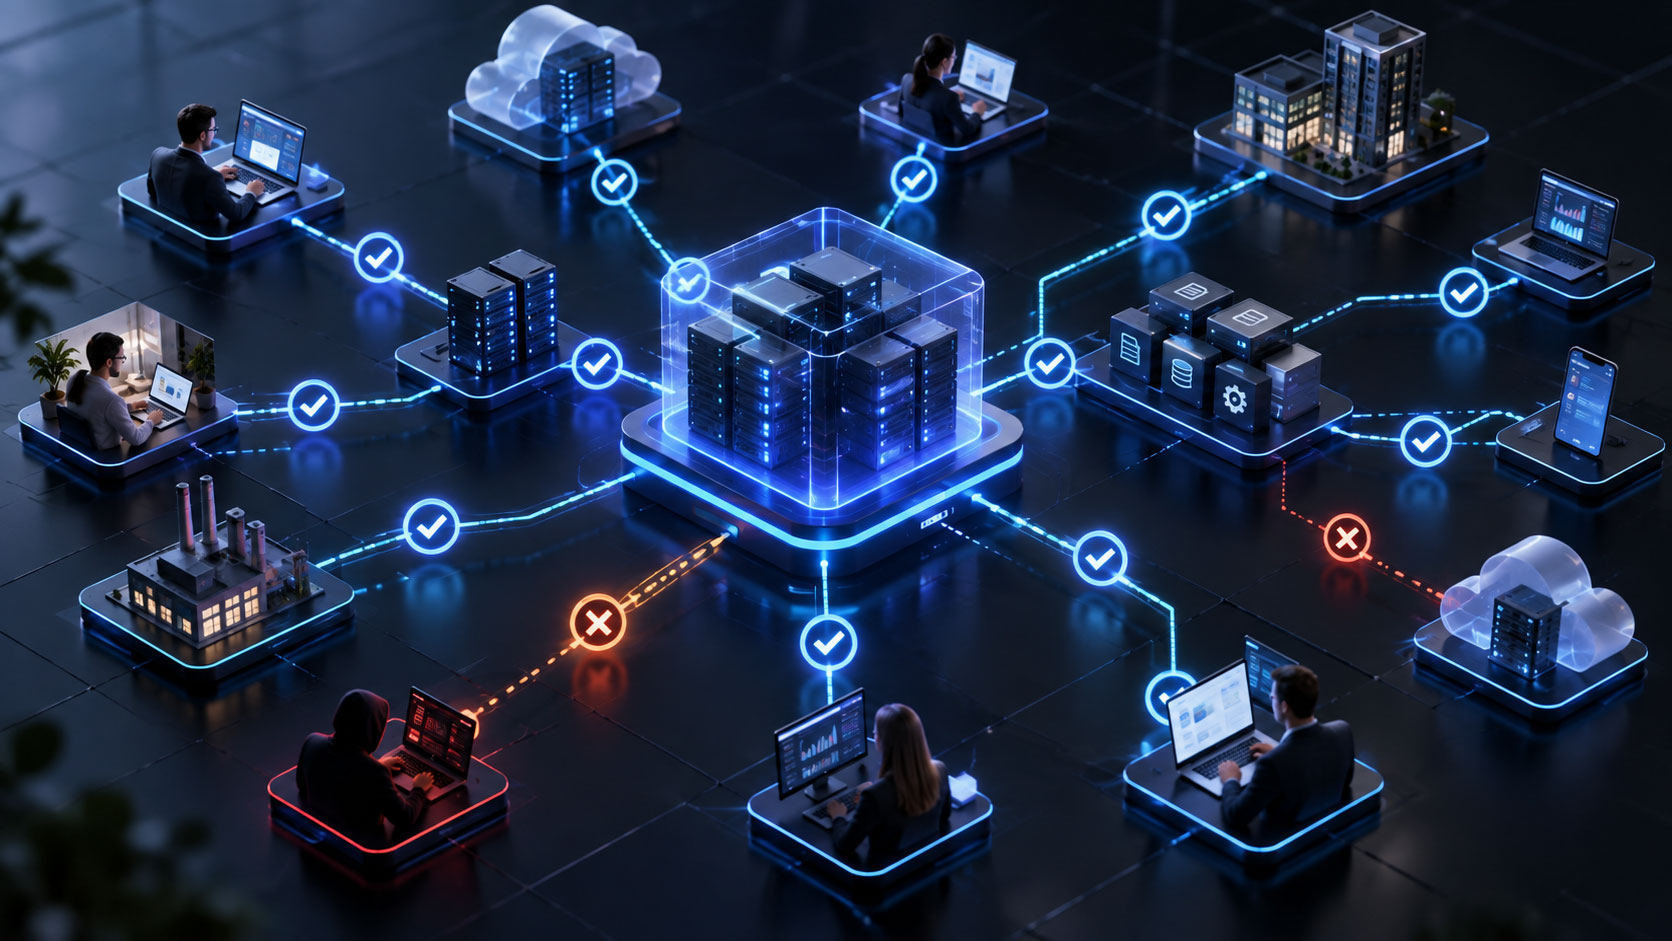
Zero Trust — это архитектура, основанная на недоверии ко всему. Каждый запрос к ресурсу, каждое действие пользователя, каждое подключение от устройства — всё рассматривается как потенциальная угроза, пока не доказано обратное.
Если говорить просто, Zero Trust — это подход, в котором каждое подключение рассматривается как первое. Неважно, авторизовался ли пользователь час назад или только что. Система всегда перепроверяет: кто запрашивает доступ, откуда, с какого устройства, при каких условиях и с каким уровнем риска.
Отличие от классического подхода:
- Традиционно: проверка на входе и «свобода» внутри.
- Zero Trust: проверка на каждом шаге, постоянный контроль и логирование.
Базовая схема работы Zero Trust:
[Запрос доступа] → [Анализ контекста и риска] → [Проверка подлинности и политик] → [Выдача или отказ в доступе] → [Мониторинг действий]
Этот подход требует не только внедрения технологий, но и смены культуры безопасности. И он уже стал де-факто стандартом для организаций, ориентированных на устойчивую киберзащиту.
Ключевые принципы Zero Trust и как они реализуются на практике
В основе архитектуры нулевого доверия — пять ключевых принципов. Вместе они формируют новый стандарт управления доступом, идентификацией и защитой активов в условиях постоянных угроз.
1. Явная проверка каждого действия
Каждое действие пользователя должно подтверждаться: кто он, с какого устройства подключён, в каком контексте действует. Идентичность и условия доступа проверяются при каждом запросе, а не только во время входа в систему. Это снижает риск использования украденных устройств или подключения через ненадёжные сети.
2. Минимально необходимый доступ
Каждому пользователю предоставляются только те права, которые необходимы для выполнения его задач — не больше. Такой подход ограничивает возможный ущерб при взломе аккаунта и уменьшает риск случайных ошибок или утечек.
3. Предположение о взломе по умолчанию
Система безопасности строится так, будто компрометация уже произошла. Это означает, что контроль и мониторинг не прекращаются даже после авторизации пользователя — они продолжают работать постоянно.
4. Полная сегментация среды
Доступ к системам и данным делится на изолированные участки: нет «сквозного» доступа. Каждый запрос проверяется отдельно, вне зависимости от уровня пользователя. Это предотвращает перемещение злоумышленника по сети даже при успешном взломе одного сегмента.
5. Непрерывный мониторинг
Система отслеживает поведение пользователей и устройств в реальном времени. Любые аномалии — вход из другого региона, резкое увеличение активности, нестандартные действия — фиксируются и анализируются. Вся активность логируется и может быть проанализирована при необходимости.
Технологические компоненты архитектуры Zero Trust
Реализация Zero Trust требует целостного подхода, охватывающего все уровни: от идентификации до мониторинга. Ниже — основные технологические блоки, которые составляют архитектуру нулевого доверия.
▸ Идентификация и управление доступом (IAM)
Zero Trust начинается с проверки «кто именно запрашивает доступ».
- MFA (многофакторная аутентификация) — защита от компрометации паролей.
- SSO (единый вход) — баланс между удобством и безопасностью.
- RBAC (доступ на основе ролей) — упрощение разграничения прав.
- PAM (управление привилегиями) — контроль над админ-доступом.
Часто используются решения вроде Azure AD, Okta, Keycloak, Auth0. Важным направлением становится IAM для разработчиков: подключение к пайплайнам CI/CD, управление токенами доступа, секретами и SSH-ключами.
▸ Сегментация сети и устройств
Микросегментация ограничивает передвижение внутри сети и минимизирует влияние атаки.
- Сегментация на уровне приложений, рабочих станций и облака.
- Использование SDN, VLAN, Zero Trust Network Access (ZTNA).
- Гибкая маршрутизация и фильтрация по контексту (тип устройства, расположение, риски).
Это особенно важно для гибридных сред и мультиоблачных решений.
▸ Защита конечных точек
Компьютеры, смартфоны, планшеты и другие устройства становятся «воротами» в сеть.
- Решения класса EDR/XDR (например, Microsoft Defender, SentinelOne, CrowdStrike).
- Контроль пользовательских устройств (BYOD) через политики безопасности.
- MDM-системы для централизованного управления (например, Intune, Jamf).
Цель — не только защита, но и реакция в реальном времени: автоматическое изъятие скомпрометированного устройства из сети.
▸ Безопасность данных
Данные — ядро бизнеса. Zero Trust ограничивает доступ и защищает их перемещение.
- DLP (Data Loss Prevention) — предотвращение утечек.
- Шифрование на устройствах, в каналах и хранилищах.
- DRM и управление правами доступа.
- Контроль доступа на уровне файлов и документооборота.
Важно отслеживать и действия внутри облачных систем, включая копирование, пересылку и выгрузку данных.
▸ Мониторинг и реагирование
Архитектура Zero Trust невозможна без систем наблюдения и быстрой реакции.
- SIEM (сбор логов и событий) — Splunk, Microsoft Sentinel, Elastic.
- SOAR — автоматизация реакции на инциденты.
- UEBA — анализ поведения пользователей и выявление аномалий.
Инцидент-менеджмент в Zero Trust — это не просто логирование, а оперативная оценка риска и действие: изоляция, уведомление, блокировка.
▸ ИИ и автоматизация
Zero Trust масштабируется за счёт искусственного интеллекта и автоматических действий.
- Машинное обучение анализирует поведение пользователей и устройств.
- ИИ определяет «норму» и выявляет отклонения — например, скачки активности или аномальные запросы.
- Сценарии автоматических действий: изоляция, MFA-челлендж, уведомление админа.
Такие функции активно развиваются в экосистемах Microsoft Security, Palo Alto Cortex, Cisco XDR и других.
Как внедрять Zero Trust: дорожная карта
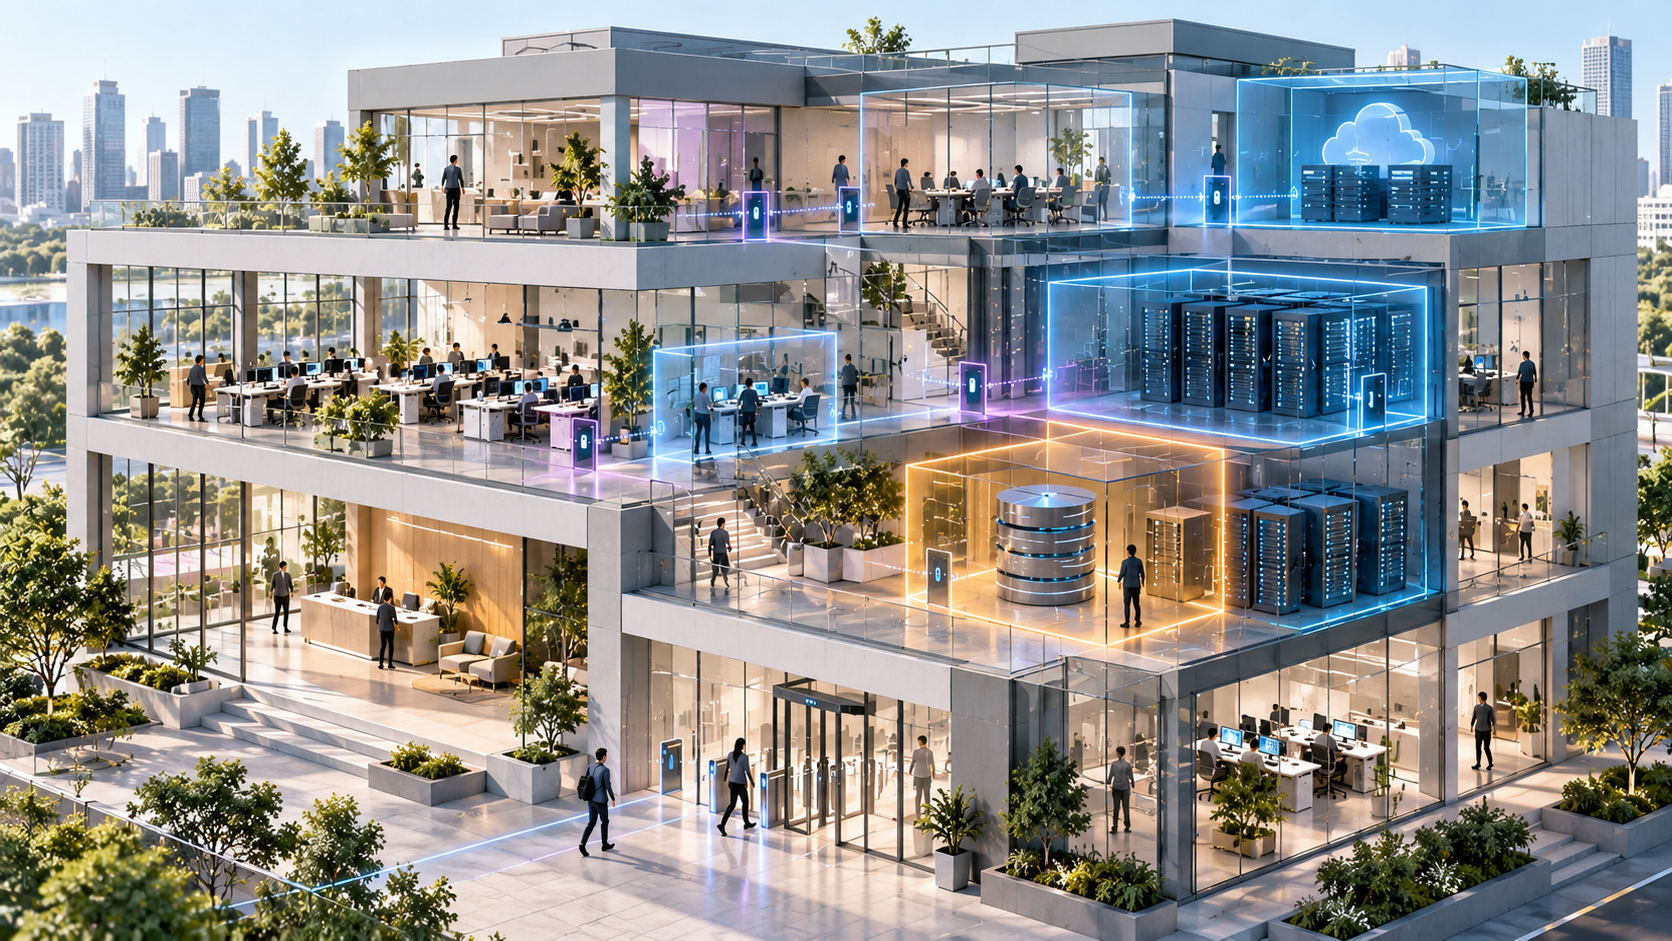
1. Аудит текущей инфраструктуры и ИБ-политик
Оцените, какие ресурсы есть в инфраструктуре, как они защищены и кто к ним имеет доступ. Особое внимание — устаревшим системам, VPN, локальным AD и ручным политикам безопасности.
2. Определение критических зон и чувствительных данных
Определите, что является наиболее ценным для компании: база клиентов, бухгалтерия, исходный код, персональные данные. Именно с этих зон стоит начинать реализацию.
3. Внедрение IAM-систем (управление доступом)
Запуск многофакторной аутентификации (MFA), единого входа (SSO), управление доступами по ролям (RBAC), контроль привилегированных учёток (PAM). Это основа доверенной идентификации.
4. Контроль устройств и сегментация
Проверьте соответствие конечных устройств политикам безопасности, настройте MDM или агентские политики для BYOD. Начните сегментацию сети — особенно для групп с повышенным риском.
5. Обучение сотрудников
Даже лучшая архитектура будет уязвима без осознанности. Обучите команды правилам безопасного доступа, работе с конфиденциальной информацией и распознаванию угроз.
6. Интеграция мониторинга и SIEM
Разверните систему централизованного мониторинга. Инциденты, отклонения, подозрительные действия — всё должно отслеживаться, логироваться и быстро обрабатываться.
7. Постоянная адаптация и «живое обновление» политик
Zero Trust — это не «один раз и навсегда». Угрозы меняются, и архитектура должна эволюционировать. Пересматривайте политики доступа, реагируйте на новые сценарии и корректируйте настройки.
Заметка от Senseti Group: такие проекты мы часто реализуем итеративно, начиная с наибольших зон риска — например, доступа разработчиков к прод-средам, привилегий ИТ-админов или подключения офисных рабочих станций к облачным ERP.
Примеры использования Zero Trust по отраслям
Архитектура нулевого доверия применима в самых разных индустриях. Ниже — реальные сценарии, в которых она даёт ощутимую ценность:
Финансовый сектор
- Защита платёжных шлюзов, интернет-банкинга и внутренних систем.
- Жёсткая идентификация и контроль доступа к финансовым операциям.
- Снижение риска инсайдерских угроз.
Промышленность и производство
- Разделение ИТ и OT-сетей.
- Контроль доступа к SCADA, MES и другим системам управления.
- Сегментация между линиями производства и офисной сетью.
Ритейл и e-commerce
- Защита POS-терминалов и CRM с персональными данными покупателей.
- Контроль доступа поставщиков и партнёров к внутренним системам.
- Минимизация рисков при подключении внешних устройств (например, в торговых залах).
Медицина и фармацевтика
- Обеспечение безопасности EMR, PACS и телемедицинских решений.
- Разделение доступов между врачами, персоналом и подрядчиками.
- Шифрование и аудит работы с чувствительными данными.
Государственные организации
- Противодействие lateral movement в сетях госучреждений.
- Жёсткая сегментация критичных сервисов (например, систем голосования или налоговых баз).
- Соответствие нормативам и стандартам по кибербезопасности.
Zero Trust как стратегический подход: от культуры безопасности до архитектуры
Часто Zero Trust воспринимается как просто очередной «продукт» или набор инструментов. Но на деле это гораздо больше — это стратегический подход, который меняет саму философию информационной безопасности.
Невозможно построить эффективную архитектуру нулевого доверия, если сотрудники продолжают использовать одни и те же пароли, делиться доступами в мессенджерах или относиться к безопасности как к формальности. Без трансформации процессов и корпоративной культуры даже самые продвинутые решения останутся бутафорией.
Для успеха критично, чтобы изменения поддерживали не только IT-команды, но и DevOps, менеджмент, службы поддержки и конечные пользователи. Без обучения, вовлечённости и чёткого понимания «зачем это нужно» внедрение обречено на сопротивление и саботаж. Senseti Group помогает заказчикам выстроить этот путь шаг за шагом — с опорой на реальные процессы и риски.
Практические решения и технологический стек Senseti Group
Внедрение Zero Trust редко бывает шаблонным. У каждой компании — своя инфраструктура, свои ограничения и приоритеты. Поэтому в работе мы опираемся на гибкий стек решений, который подбираем индивидуально.
Мы используем зрелые IAM-платформы вроде Microsoft Entra ID или Okta, а также внедряем более лёгкие опенсорс-решения, если это диктует бюджет или специфика проекта. В проектах защиты конечных точек применяем EDR и XDR-системы, такие как SentinelOne, Microsoft Defender или FortiEDR, в зависимости от инфраструктуры.
Для мониторинга используем Splunk, Elastic или Microsoft Sentinel — с последующим подключением автоматизации инцидентов через SOAR. В сетевой части интегрируем решения ZTNA (например, Zscaler, Cloudflare или Tailscale), обеспечивая гибкий и безопасный доступ из любой точки мира.
Мы не просто настраиваем решения, а проектируем архитектуру под бизнес. Аудируем текущие процессы, помогаем выстроить цепочки контроля, создаём PoC, которые легко масштабировать.
Частые заблуждения о Zero Trust
Когда заходит речь о нулевом доверии, мы регулярно сталкиваемся с одними и теми же мифами. Многие считают, что Zero Trust — это просто новый инструмент или коробочное решение, которое можно установить и забыть. На самом деле, это стратегия, которая охватывает архитектуру, политику безопасности и подход к управлению рисками.
Также распространено мнение, что внедрение слишком сложное и требует огромных бюджетов. В действительности модель можно реализовывать поэтапно: начиная с базовых вещей вроде MFA и сегментации самых критичных зон. И, конечно, миф о том, что «у нас есть VPN — значит, всё защищено», давно не выдерживает никакой критики. VPN — это всего лишь канал, а не контроль.
Zero Trust применим и в стартапе, и в крупной корпорации. Главное — понимать риски и идти по пути, который соответствует вашим реалиям.