Огляд підходу SDN, від архітектури й типів програмно-визначених мереж до контролерів, протоколів і практичного застосування в бізнесі. Розбираємося, як централізоване управління, гнучкість і автоматизація трансформують мережеву інфраструктуру. SDN стає критично важливим елементом масштабованих, безпечних і керованих ІТ-середовищ.
Що таке SDN і чому це важливо для сучасної мережі
Програмно-визначені мережі (SDN), це архітектурний підхід, за якого функції управління мережею виносяться з фізичної інфраструктури та централізуються в програмних контролерах. Такий принцип змінює фундаментальний спосіб взаємодії з мережевими пристроями: замість ручного налаштування маршрутизаторів і комутаторів використовується єдиний центр управління, що забезпечує гнучкість, швидкість реагування й узгодженість налаштувань по всій інфраструктурі.
На відміну від традиційних мереж, SDN розділяє рівень управління та транспортний рівень. Управління трафіком більше не залежить від конкретного пристрою, логіка маршрутизації та політика доступу виносяться в центральний контролер. Це спрощує адміністрування, полегшує масштабування й відкриває можливості для автоматизації. SDN особливо актуальний у середовищах із високою динамікою трафіку: хмарні платформи, віртуалізовані ЦОД, корпоративні мережі з високим рівнем сегментації.
З переходом на SDN компанії отримують гнучкість під час масштабування, оперативність у розгортанні нових сервісів і покращений контроль над безпекою. Такі переваги роблять програмно-визначені мережі ключовим елементом сучасної цифрової трансформації.
Архітектура SDN: як влаштована програмно-визначена мережа
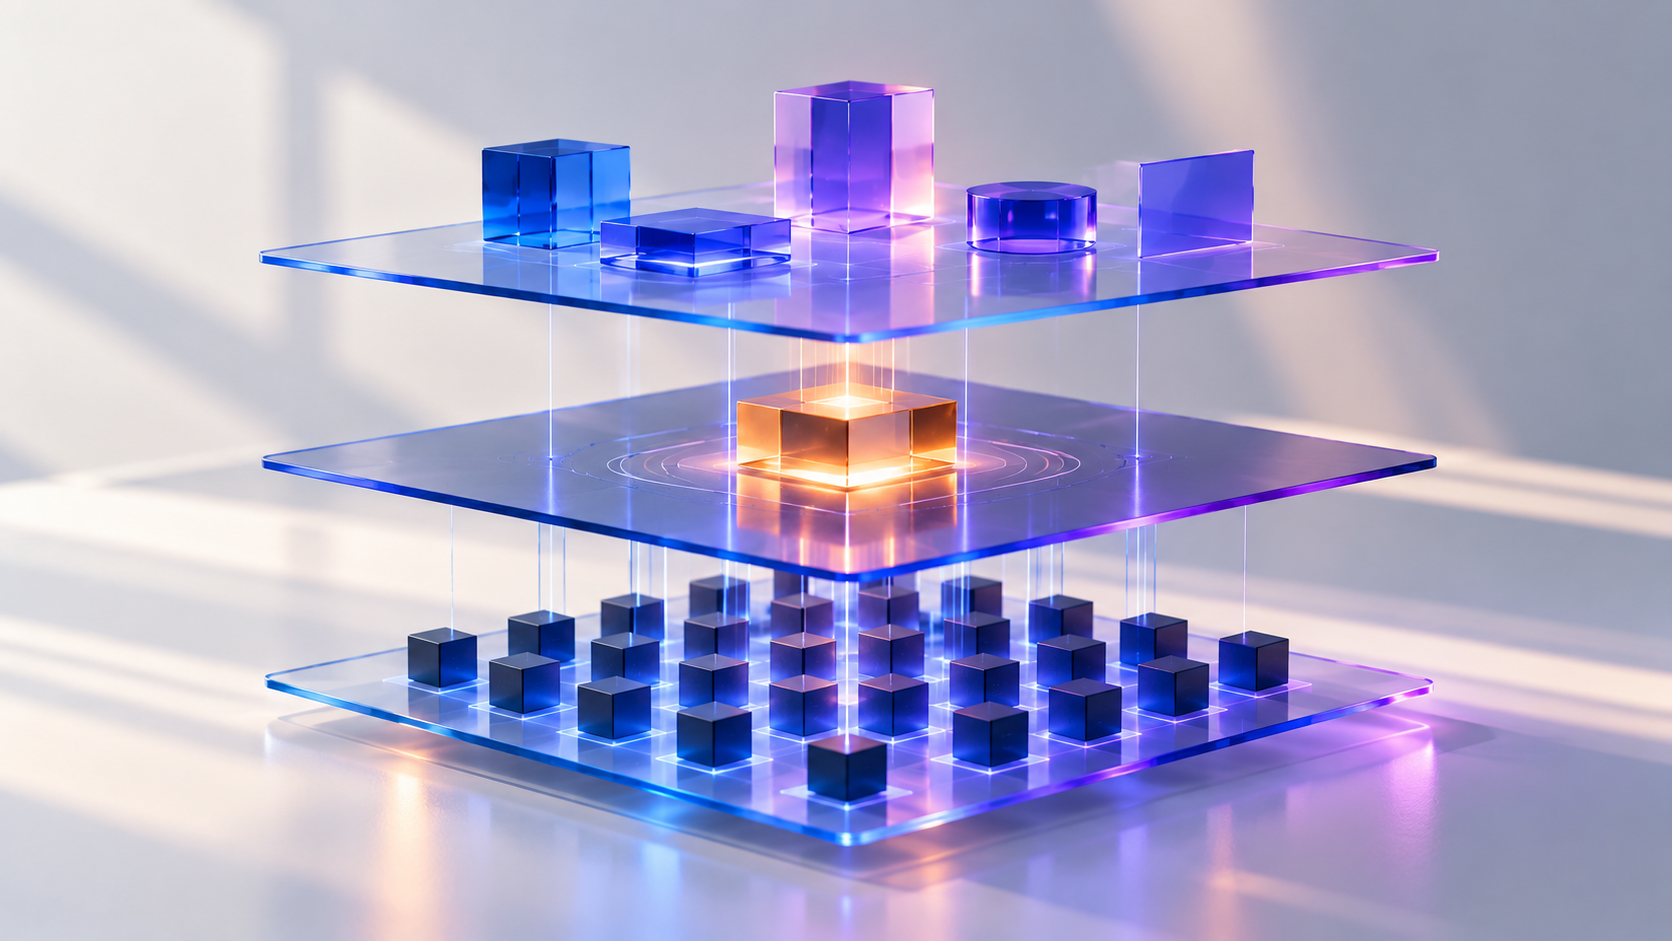
Архітектура SDN базується на чіткому розділенні функцій між трьома рівнями: інфраструктурним, контрольним і прикладним. Це дозволяє централізувати управління мережею та знизити складність налаштування обладнання.
Інфраструктурний рівень (data plane) включає фізичні та віртуальні пристрої: комутатори, маршрутизатори, точки доступу. Ці пристрої отримують команди від контролера й виконують передачу трафіку.
Контрольний рівень (control plane) представлений SDN-контролером, програмним рішенням, яке управляє логікою маршрутизації, політиками доступу та розподілом ресурсів.
Прикладний рівень (application plane), це сервіси й застосунки, які взаємодіють із контролером через northbound API: балансування навантаження, SIEM-системи, фаєрволи, рішення для аналітики.
Для зв’язку між контролером і мережевими пристроями застосовується southbound API, найчастіше, протокол OpenFlow, а також gRPC, NETCONF, BGP-LS. Така модульність і відкритість архітектури спрощує інтеграцію з іншими IT-системами та дозволяє впроваджувати політику Zero Trust, сегментувати мережу за рівнями доступу й управляти якістю обслуговування в режимі реального часу.
Як працює контролер SDN і чому він критичний для всієї мережі
SDN-контролер, це мозок усієї архітектури. Він збирає телеметрію з пристроїв, ухвалює рішення на основі заданої політики й надсилає інструкції назад на інфраструктурний рівень. Контролери можуть бути розподіленими або централізованими, залежно від архітектури, OpenDaylight, Cisco APIC, Juniper Contrail, VMware NSX.
Контролер також взаємодіє із зовнішніми застосунками: SIEM, CMDB, моніторинг, білінг, системи безпеки. Саме він відповідає за реалізацію RADIUS/802.1X, управління VLAN, ізоляцію трафіку, QoS та інші ключові функції. Надійність усієї SDN-мережі напряму залежить від відмовостійкості контролера: потрібні кластеризація, резервування, перевірка стану каналів і моніторинг відмов через Zabbix або Prometheus.
Види SDN: централізовані, децентралізовані, гібридні
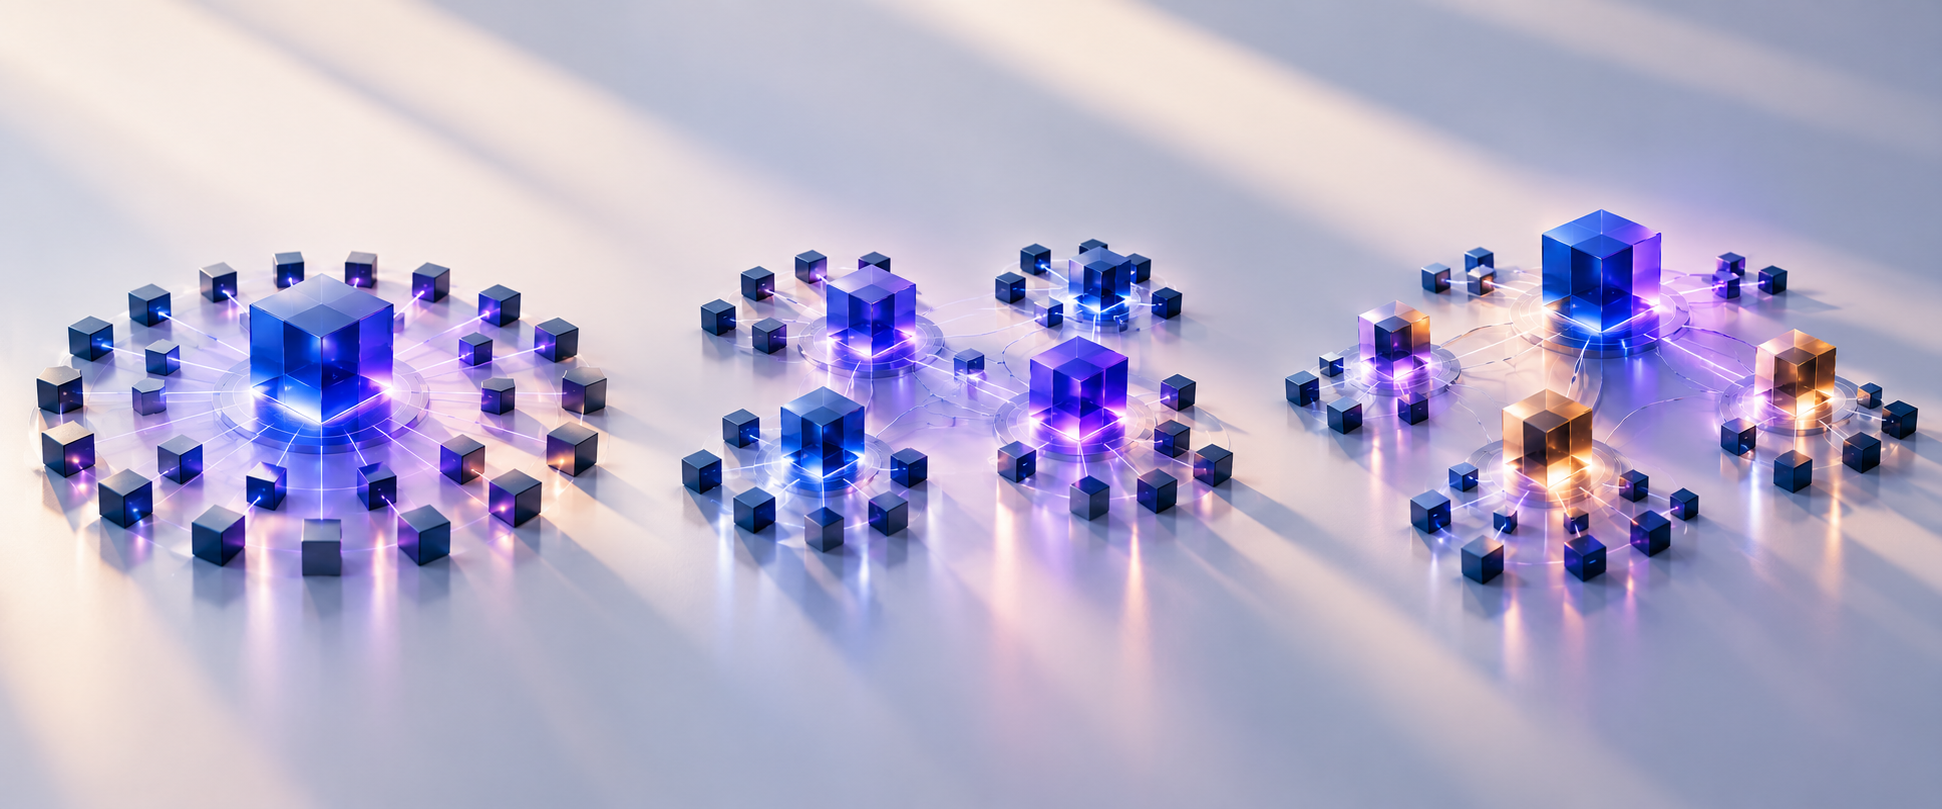
Програмно-визначені мережі бувають різних типів, від централізованих до гібридних. Вибір залежить від бізнес-цілей, потрібної масштабованості, відмовостійкості та бюджету на інфраструктуру. Розуміння відмінностей критичне під час побудови SDN-архітектури в корпоративному середовищі.
Централізована SDN використовує один контролер, який управляє всією мережею. Це спрощує адміністрування, але створює ризики: при виході контролера з ладу порушується вся система. Децентралізована модель, навпаки, розподіляє контроль між кількома вузлами, підвищуючи стійкість, але ускладнюючи налаштування й координацію.
Гібридна SDN поєднує елементи обох підходів: централізоване управління з можливістю локальної автономії на периферії. Це ідеальний варіант для тих, хто хоче зберігати частину наявної інфраструктури й водночас впроваджувати гнучкість SDN-підходу.
Централізована чи децентралізована SDN, що вибрати?
Централізовані мережі підходять для малих і середніх компаній, де критичні швидкість впровадження та простота управління. Тут один контролер забезпечує повне покриття й уніфіковану політику.
Для великих підприємств із розподіленою структурою вигіднішою є децентралізована модель: вона стійка до збоїв, масштабована, дозволяє географічно розділяти контроль. Але така архітектура потребує серйозного налаштування, продуманої топології та досвідченої команди.
Інструменти та протоколи SDN: від OpenFlow до Commvault і VMware NSX
SDN неможливий без програмних інтерфейсів і протоколів, які забезпечують взаємодію між рівнями архітектури. Головні технології: southbound API, для зв’язку контролера з інфраструктурою, і northbound API, для зв’язку із застосунками. Серед протоколів лідирують OpenFlow, REST, gRPC.
OpenFlow, перший і досі основний протокол, за допомогою якого контролер передає правила комутаторам. REST API забезпечує інтеграцію із зовнішніми застосунками, автоматизацію, розширення через SDK. Сучасні платформи також впроваджують телеметрію, аналітику й підтримку Zero Trust.
Серед рішень варто виділити VMware NSX, корпоративну SDN-платформу для віртуалізованих середовищ, Cisco ACI, для масштабних інфраструктур із гнучкою політикою безпеки, а також Commvault, який поєднує можливості SDN із резервним копіюванням і відновленням. Також активно розвиваються open source-рішення, OpenDaylight, ONOS, HPE VAN.
Огляд рішень SDN: OpenDaylight, Cisco ACI, Juniper Contrail
OpenDaylight, платформа з відкритим вихідним кодом, яка підтримує широку екосистему southbound API. Підходить для тих, хто хоче налаштовувати гнучке SDN-середовище в лабораторних або корпоративних проєктах із контролем коду.
Cisco ACI пропонує тісну інтеграцію з обладнанням, детальний контроль політик і високу продуктивність, ідеальне рішення для дата-центрів. Juniper Contrail орієнтований на телеком і хмарні середовища з фокусом на масштаб і автоматизацію.
SDN у дії: кейси застосування, вплив на ЦОД і бізнес
Програмно-визначені мережі (SDN) дедалі частіше стають стандартом в архітектурі дата-центрів і корпоративних мереж. Вони дозволяють не просто покращити управління мережею, а й підвищити швидкість сервісів, скоротити час простою та спростити масштабування, що особливо важливо в умовах цифрової трансформації.
У ЦОД SDN допомагає централізовано управляти мережевими потоками, автоматично переналаштовувати маршрути при збоях, знижувати навантаження на адміністраторів і підтримувати відмовостійкість. Балансування трафіку між хостами, сегментація трафіку за зонами безпеки, автоматичний розподіл ресурсів, усе це можливо завдяки гнучкій логіці контролерів.
У хмарних інфраструктурах SDN застосовується для забезпечення багатокористувацького доступу, динамічної ізоляції клієнтів і безпечного управління API. У корпоративному сегменті, допомагає зв’язати офіси, віддалені робочі місця й сервіси в єдиний керований простір, інтегруючи мережу в DevOps і CI/CD процеси.
Переваги та ризики SDN: на що звернути увагу під час впровадження
Перехід на SDN приносить значні бізнес-переваги: зниження витрат на обладнання, гнучкість налаштування, масштабованість, прозорість трафіку. Завдяки централізованому управлінню адміністратори отримують повну картину мережі в реальному часі, можуть впроваджувати політику Zero Trust і швидко реагувати на загрози.
Але разом із перевагами SDN несе й певні ризики. Основний, це точка відмови у вигляді контролера. При його збої вся мережа може стати недоступною, особливо в централізованих моделях. Також варто враховувати вразливості на рівні API, необхідність перепідготовки ІТ-команди та складність міграції з традиційної архітектури.
Надійне впровадження SDN потребує грамотного планування, тестування, захисту контролерів, а також продуманої схеми резервування й моніторингу.
Як мінімізувати ризики впровадження SDN на підприємстві
Щоб мінімізувати ризики, рекомендується почати з пілотного проєкту: виділіть ділянку мережі, де SDN буде протестований в ізоляції. На цьому етапі важливо провести навантажувальне тестування, протестувати поведінку при збоях, перевірити відмовостійкість.
Паралельно навчіть команду, впровадьте резервний контролер, налаштуйте системи моніторингу, наприклад на базі Prometheus + Grafana, і підключіть SIEM для логування дій. Особливу увагу варто приділити безпеці API та сегментації прав доступу.
Висновок
Програмно-визначені мережі (SDN), це не просто модний тренд, а фундаментальна трансформація мережевої архітектури, яка дозволяє компаніям швидше реагувати на зміни, підвищувати стійкість інфраструктури та знижувати витрати.
Централізоване управління, гнучкість маршрутизації, автоматизація політик безпеки й висока масштабованість роблять SDN ідеальним вибором для дата-центрів, хмарних платформ і корпоративних мереж. Особливо в умовах зростання обсягів трафіку, віддаленої роботи та вимог до інформаційної безпеки.
Однак успішне впровадження потребує уважного підходу: від вибору архітектури й протоколів до захисту контролерів і навчання персоналу. SDN, це інвестиція, яка потребує стратегії, але у відповідь дає контроль, економію та технологічну перевагу.
Команда Senseti допоможе адаптувати й впровадити SDN-рішення під потреби вашого бізнесу, від проєктування до запуску та підтримки. Ми підберемо оптимальну архітектуру, інструменти й проведемо безпечну міграцію без простоїв.
Що таке локальна мережа підприємства: з чого складається LAN, які бувають топології, як зібрати вимоги, спроєктувати й обслуговувати мережу без простоїв.