Удаленная и гибридная работа разрушили привычные границы безопасности. Почему старые подходы больше не работают, как защитить пользователей, устройства и облака, и какие решения (Zero Trust, XDR, SASE, Cisco Secure) помогают бизнесу адаптироваться к новой цифровой реальности.
Новая цифровая реальность: когда периметра больше нет
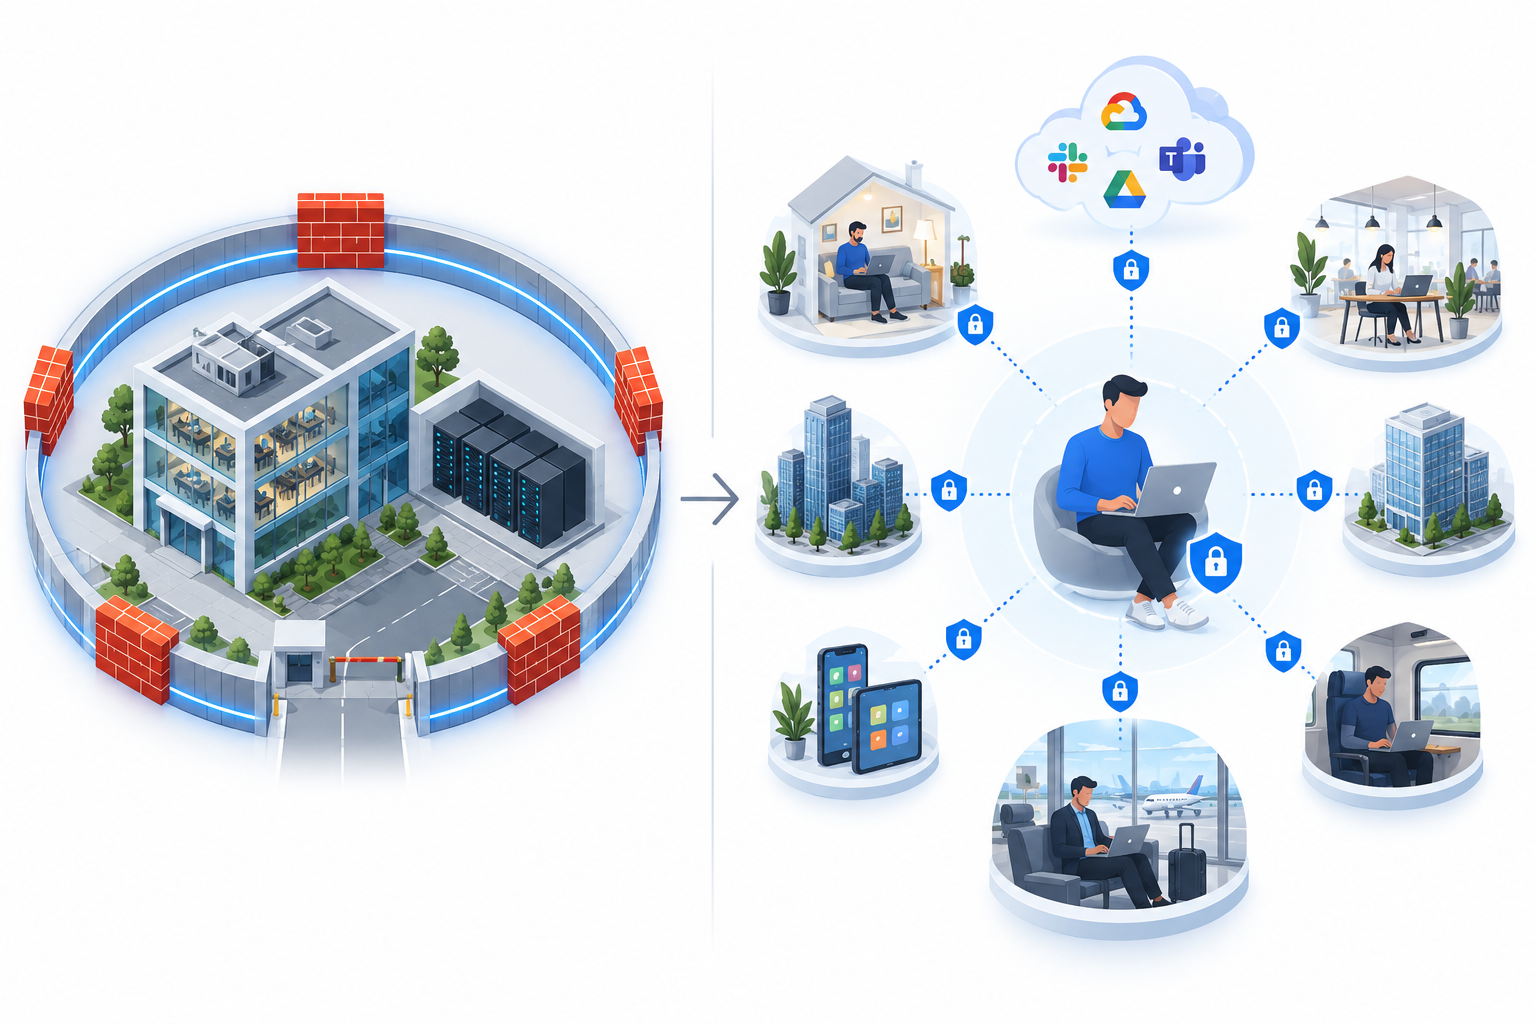
Последние несколько лет стали моментом стремительной трансформации для всей цифровой инфраструктуры. Массовый переход на удаленную или гибридную работу кардинально изменил привычные представления об ИТ-контуре компании. Сегодня невозможно точно определить, где заканчивается граница корпоративной сети — она динамична и расплывчата.
Если ранее ИТ-безопасность строилась вокруг физического офиса, серверной или корпоративного дата-центра, то теперь основным элементом инфраструктуры стал сам пользователь: с его устройством, каналами доступа, приложениями и рабочими сценариями.
Факторы, которые разрушили традиционный периметр безопасности:
Удаленная и гибридная работа как новая норма
BYOD (Bring Your Own Device) и повсеместное использование личных устройств в рабочих целях
Децентрализация доступа: офис, дом, коворкинг, поезд, гостиница — все это часть современной инфраструктуры
Рост облачных решений и SaaS как основной модели потребления ИТ-сервисов
Без пересмотра стратегий защиты такой формат создает высокие риски: атаки переместились с серверов на пользователей, с приложений — на устройства и соединения. В результате компании сталкиваются с необходимостью внедрять гибкие, масштабируемые и заранее продуманные модели кибербезопасности, которые не просто реагируют на инциденты, а предупреждают их.
Как изменилась модель угроз и почему атаки вышли из-под контроля
Изменение модели работы повлекло за собой и радикальное изменение ландшафта угроз. Большинство кибератак сегодня нацелены не на инфраструктуру как таковую, а на ее наиболее уязвимую часть — человека. Именно пользователь, его поведение и окружение стали “точкой входа” в корпоративные системы.
Что усилило уязвимость?
Shadow IT: сотрудники самостоятельно подключают внешние сервисы, не уведомляя ИТ-отдел
Фишинг и социальная инженерия: атаки становятся все более изощренными и персонализированными
Zero-day уязвимости: у атакующих все чаще есть преимущество времени, когда патчи еще не выпущены
Домашние сети без защиты: атаки через уязвимые маршрутизаторы, публичный Wi-Fi или взломанные IoT-устройства
Каждое новое соединение, устройство или приложение — это потенциальный вектор атаки. Когда у бизнеса сотни или тысячи распределенных сотрудников, контроль над всеми этими точками становится невозможным в рамках старых архитектур.
Вывод: компании больше не могут полагаться на статичные меры защиты. Им необходим переход от реактивных инструментов к стратегиям Zero Trust и XDR (Extended Detection & Response) — подходам, которые обеспечивают непрерывную верификацию, контекстный контроль и проактивное реагирование на угрозы.
Размытая инфраструктура: когда устройство и подключение вне контроля
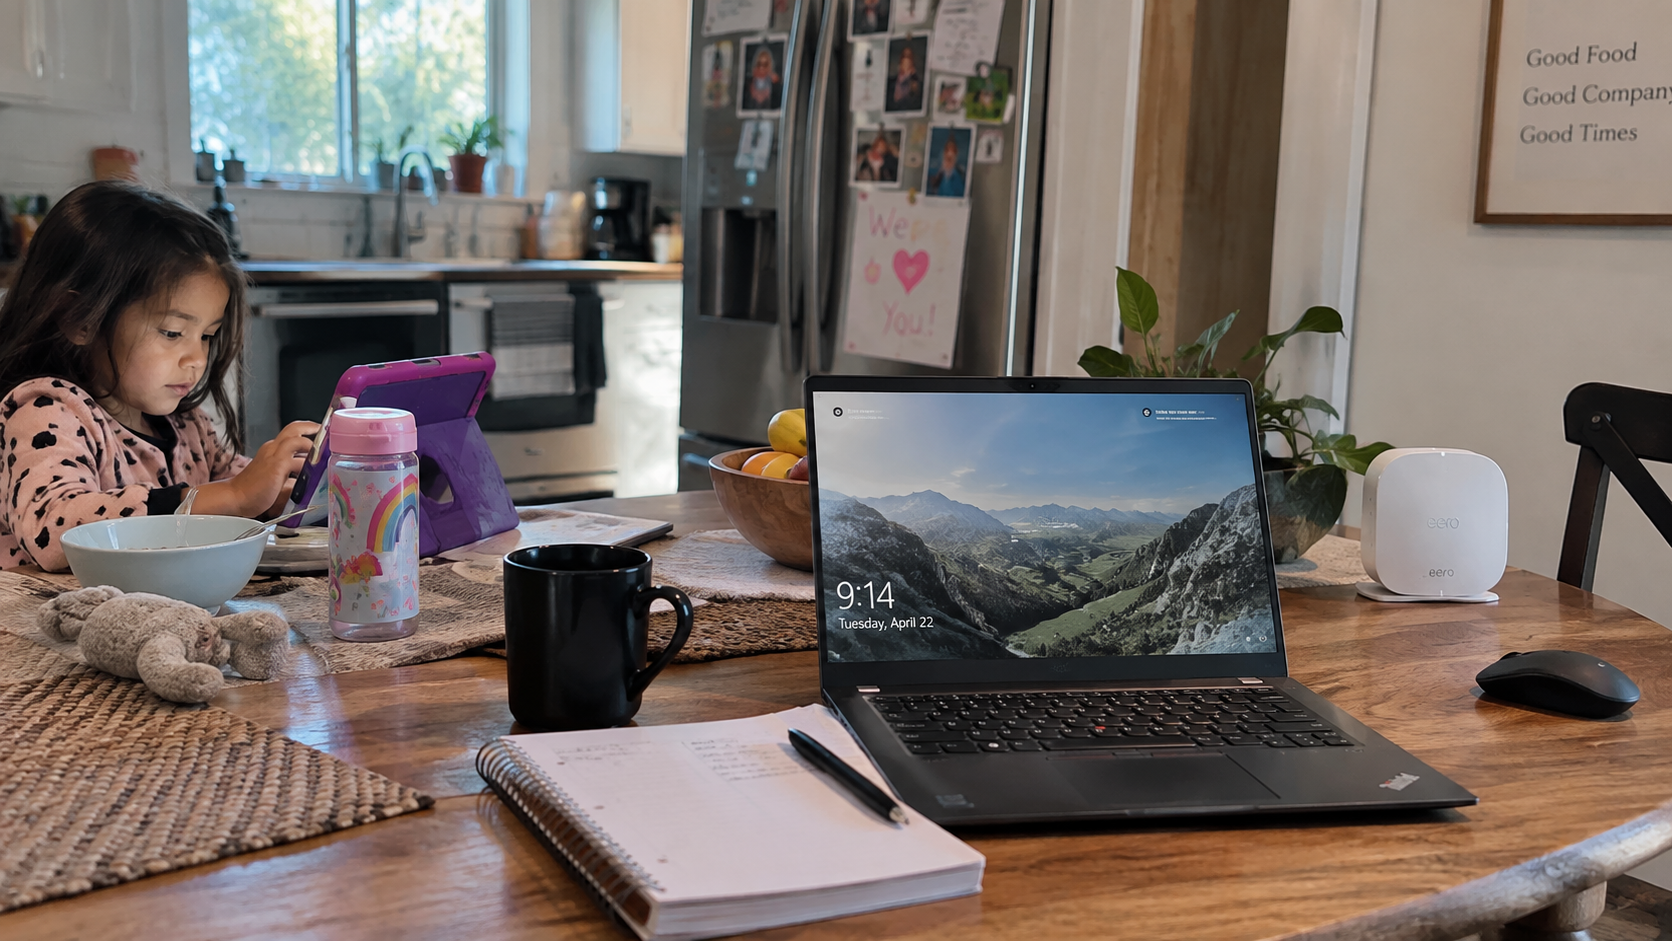
В условиях удаленной и гибридной работы граница между рабочим и личным устройством практически исчезла. Сотрудники используют корпоративные ноутбуки не только для решения задач, но и в повседневной жизни. В то же время часть работников предпочитает подключаться к системе с личных устройств, обходя корпоративные правила.
Что это означает для ИБ-архитектуры:
Устройства становятся “общими”: к ноутбукам получают доступ члены семьи, дети, гости
Персональные устройства остаются вне централизованного контроля: без политики обновлений, антивирусов и шифрования
Уровень защищенности сильно варьируется: от полностью управляемых endpoint’ов до уязвимых домашних ПК
Все это создает мощный трафик из непроверенных источников и делает традиционные системы защиты бессильными.
Актуальные технологические решения:
Cisco Secure Endpoint (ранее AMP for Endpoints) — платформа, сочетающая 15 модулей защиты: от мониторинга поведения файлов до распознавания атак без файлов
Cisco SecureX — оркестрационная платформа, объединяющая телеметрию с разных устройств и упрощающая реагирование
Интеграция этих решений обеспечивает защиту конечных точек по всей цепочке: от первого соединения до анализа событий. Поддерживается детальная аналитика, изоляция устройств, автоматическое реагирование на угрозы — без необходимости устанавливать физические агенты на все устройства.
Границы между личным и рабочим стерты, а точки доступа становятся уязвимыми
Рабочее место давно перестало быть привязанным к офисному столу. Сегодня сотрудник может подключаться к корпоративной системе из кафе, поезда, аэропорта, с пляжа или из гостиничного номера. Это удобно для бизнеса — мобильность повышает продуктивность и гибкость процессов. Но с точки зрения кибербезопасности такие сценарии создают серьезные уязвимости.
Публичные Wi-Fi-сети по своей сути небезопасны. Они могут быть скомпрометированы злоумышленниками, которые перехватывают трафик, внедряют вредоносный код или симулируют доступ к «знакомым» сетям. В этих условиях компания теряет контроль не только над каналом связи, но и над устройствами, которые используют сотрудники. Без должной верификации риски возрастают многократно.
Решение — создавать защищенный контур, даже в небезопасной среде. Здесь ключевую роль играют облачные платформы, которые обеспечивают постоянную проверку соединений, независимо от точки входа. Cisco Umbrella предоставляет защиту на уровне DNS, фильтруя подозрительные запросы до того, как они достигнут устройства. Встроенный облачный фаервол позволяет гибко управлять политиками доступа, не завися от физического местоположения.
Дополнительно, использование клиента Cisco AnyConnect позволяет проверять соответствие устройства политикам безопасности, запрашивать многофакторную аутентификацию и предоставлять доступ только тем приложениям и системам, которые разрешены. Это снижает поверхность атаки и позволяет компании сохранять контроль даже за пределами традиционного периметра.
Такая архитектура подключения строится на доверии, которое подтверждается на каждом этапе: устройство → соединение → пользователь. Все это возможно без ущерба для удобства и скорости работы, что критично в условиях мобильного бизнеса.
Пользовательский опыт = фактор безопасности
Удобство — не просто элемент пользовательского интерфейса. Это стратегический компонент системы безопасности. Когда сотрудники сталкиваются с перегрузкой аутентификаций, сложными правилами смены паролей или неудобными интерфейсами, они начинают искать обходные пути: записывают пароли на стикерах, используют одно и то же сочетание для всех сервисов, игнорируют уведомления систем безопасности.
Результат — снижение эффективности даже самых современных решений. Без вовлеченности пользователя любая технология становится неэффективной.
Подход, ориентированный на user experience, позволяет сделать безопасность органичной частью рабочего процесса. Система Cisco Duo реализует это через концепцию Single Sign-On: сотрудник входит один раз и получает доступ ко всем необходимым сервисам без постоянного ввода паролей. При этом безопасность сохраняется за счет доверия к устройству и многофакторной аутентификации.
Также Duo позволяет внедрять условный доступ: разные пользователи и устройства получают разные уровни прав, в зависимости от контекста — местоположения, времени суток, профиля угроз и других факторов. Это снижает риски и делает систему гибкой.
Дополнительно, самообслуживание пользователей — важный элемент зрелой инфраструктуры. Возможность самостоятельно восстановить доступ, изменить настройки или пройти верификацию — снижает нагрузку на поддержку и увеличивает скорость реакции.
Когда безопасность встроена в ежедневную работу — она становится не барьером, а инструментом. Именно поэтому современный подход должен учитывать UX наравне с техническими требованиями. Только в этом случае соблюдение политик станет не обязанностью, а естественным поведением пользователей.
Почта как основной вектор атак
Электронная почта остается самым уязвимым каналом во всей корпоративной экосистеме. По статистике, 94% успешных атак начинаются именно с e-mail. Это неудивительно: почта объединяет внутренние и внешние коммуникации, ежедневно используется всеми сотрудниками, и зачастую именно она становится точкой входа для фишинга, вредоносных вложений и скрытых ссылок.
Сегодняшние кибератаки все меньше похожи на «спам с вирусом». Злоумышленники действуют изощренно: используют методики Business Email Compromise (BEC), внедряются в переписку, маскируют URL-адреса, подделывают домены и имитируют поведение реальных отправителей. Простая фильтрация здесь не помогает.
Эффективным ответом становится решение Cloud Mailbox Defense от Cisco. Оно позволяет встроиться в корпоративную экосистему без нарушения существующих процессов — поддерживается прямая интеграция с Microsoft 365 и Google Workspace.
Система анализирует URL-ссылки в реальном времени, блокирует доступ к зараженным страницам, использует облачные сигнатуры угроз и поведенческие алгоритмы, чтобы обнаруживать подозрительные вложения и взаимодействия. Интеграция с другими решениями Cisco (SecureX, Umbrella, Secure Endpoint) усиливает эффект: при выявлении подозрительной активности информация мгновенно передается в другие системы для кросс-корреляции и реагирования.
Таким образом, почта перестает быть уязвимым участком и становится частью общей системы предотвращения угроз, а не ее слабым звеном.
Zero Trust и аналитика: безопасность как архитектура, а не набор инструментов
Современная безопасность — это не набор разрозненных инструментов, а единая модель, построенная на четких принципах. Ключевая парадигма здесь — Zero Trust: «Не доверяй никому, проверяй каждого».
В отличие от устаревших периметральных стратегий, Zero Trust предполагает, что ни одно подключение не считается безопасным по умолчанию, даже если оно инициировано изнутри. Каждый доступ — это гипотеза, которую нужно проверить. Каждое действие пользователя — событие, требующее контекстной оценки: кто именно, откуда, с какого устройства, в какое время, и к каким данным он обращается.
Реализация такой модели возможна только через интеграцию решений в единую архитектуру. В рамках подхода Cisco ключевые компоненты Zero Trust включают:
Secure Endpoint — защита конечных точек с анализом поведения
Duo — подтверждение личности и доверия к устройству
Umbrella — защита сетевого уровня и DNS
AnyConnect — контроль доступа и безопасные подключения
Все эти компоненты объединяются в Cisco XDR — платформу расширенного обнаружения и реагирования, которая предоставляет сквозную видимость, автоматизацию и аналитические механизмы на всех уровнях.
Архитектура Zero Trust не требует полного отказа от существующей инфраструктуры. Она адаптируется поэтапно, начиная с критичных узлов. Но главное — это изменение мышления: безопасность больше не охраняет стены, она охраняет доступ и поведение. Именно это позволяет компаниям оставаться устойчивыми в условиях децентрализации, удаленной работы и постоянных угроз.
Искусственный интеллект и поведенческий анализ как неотъемлемая часть современной модели защиты
Современная ИБ больше не полагается только на сигнатуры угроз и ручное реагирование. В условиях гибридных архитектур, удаленной работы и постоянного появления новых векторов атак необходим проактивный и адаптивный подход. Именно здесь ключевую роль начинает играть поведенческая аналитика, машинное обучение и искусственный интеллект.
Сбор телеметрии из всех уровней инфраструктуры — от конечных устройств до облаков — позволяет строить поведенческие модели нормального взаимодействия пользователей и систем. Эти модели создают динамический контекст, против которого отклонения (аномалии) фиксируются моментально и автоматически.
Такой подход реализован, например, в Cisco Secure Analytics (ранее Stealthwatch). Система собирает данные с трафика и сети, определяет подозрительные шаблоны и выявляет атаки еще до их активации — без необходимости устанавливать агенты на все устройства.
Комплексный эффект достигается при соединении таких аналитических движков с глобальной базой угроз от Cisco Talos и сквозной платформой Cisco XDR. Алгоритмы ML автоматически классифицируют инциденты по приоритетам, блокируют сессии в случае высокорисковых отклонений, уведомляют SOC-команды и инициируют корректирующие действия.
Пример сценария: сотрудник подключается к корпоративной сети из новой геолокации и запускает нестандартный объем выгрузки данных. Система фиксирует аномалию поведения, проверяет соответствие контексту и в случае несоответствия — автоматически блокирует сессию еще до начала компрометации.
Такой подход минимизирует влияние человеческого фактора, повышает скорость реагирования и обеспечивает безопасность в режиме реального времени.
Как гибридная безопасность поддерживает цифровую трансформацию
ИТ-безопасность традиционно воспринималась как зона затрат. Однако с переходом к облачным средам, удаленным командам и цифровой трансформации ИБ стала неотъемлемой частью бизнес-стратегии роста.
Без построенной архитектуры безопасности невозможно масштабировать цифровые продукты, обеспечить непрерывность процессов или соответствовать требованиям отраслевых регуляторов.
В условиях гибридной работы ИБ должна выполнять несколько ключевых функций:
Поддерживать безопасную удаленную разработку и DevOps
Обеспечивать непрерывную защиту данных на клиентской стороне
Гарантировать соответствие требованиям GDPR, ISO 27001, NIS2 и других стандартов
Это требует не только точечных решений, но и системной архитектуры, способной адаптироваться к нагрузкам, росту команды и изменениям инфраструктуры.
В этой парадигме важную роль играет модель Secure Access Service Edge (SASE), которая объединяет сетевую и облачную безопасность в единую платформу. Вместе с этим используются Data Loss Prevention, Cloud-native решения, и автоматизированное управление доступом, чтобы контролировать всю цепочку данных: от входа в систему до передачи между сервисами.
Пример из практики: компания масштабирует проектную команду в новой стране. Безопасная облачная инфраструктура позволяет оперативно дать доступ новым разработчикам, установить индивидуальные политики и защитить чувствительные данные без задержек и перепроверок.
Таким образом, гибридная архитектура ИБ становится фундаментом для роста, а не ограничением. Это стратегический актив, который ускоряет инновации и позволяет бизнесу внедрять цифровые решения без компромиссов по безопасности.
Заключение: комплексное решение для нового ИТ-ландшафта
Удаленная работа, гибридные форматы и использование личных устройств в корпоративной среде — это не временные тенденции, а новая реальность. Компании уже не могут полагаться на традиционную периметральную модель безопасности. Сегодняшний контур — это сам пользователь, его устройство, сеть, облако и все, что между ними.
Безопасность в таких условиях должна быть:
Системной — охватывать все уровни взаимодействия
Гибкой — адаптироваться под сценарии работы из любой точки
Предсказуемой — давать четкий контроль и видимость
Комплекс Cisco Secure Remote Workforce объединяет решения, которые отвечают этим требованиям: защита конечных точек, контроль доступа, безопасность облаков, аналитика угроз и автоматизация процессов. Вместе они формируют единую архитектуру, способную защищать бизнес вне зависимости от того, где находятся сотрудники и какие устройства они используют.
Такой подход требует не только покупки решений, но и экспертной настройки, интеграции с инфраструктурой и выстраивания политики безопасности. Именно поэтому компании все чаще обращаются к технологическим партнерам.