



Віддалена та гібридна робота зруйнували звичні межі безпеки. Чому старі підходи більше не працюють, як захистити користувачів, пристрої та хмари, і які рішення, Zero Trust, XDR, SASE, Cisco Secure, допомагають бізнесу адаптуватися до нової цифрової реальності.
Нова цифрова реальність: коли периметра більше немає
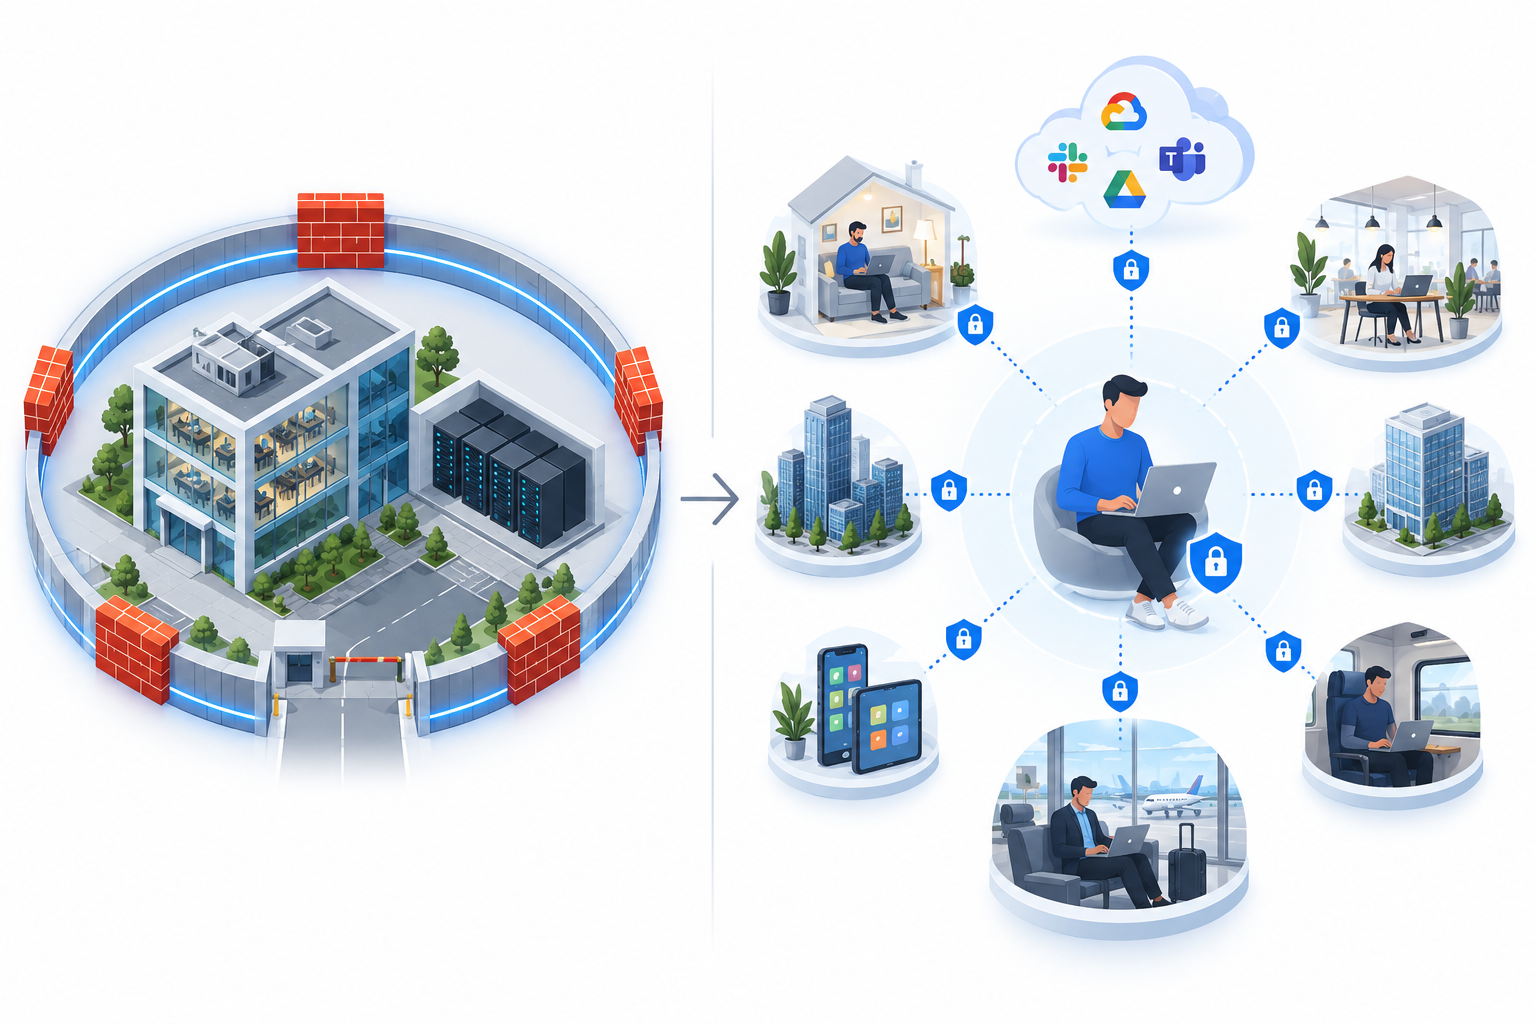
Останні кілька років стали моментом стрімкої трансформації для всієї цифрової інфраструктури. Масовий перехід на віддалену або гібридну роботу кардинально змінив звичні уявлення про ІТ-контур компанії. Сьогодні неможливо точно визначити, де закінчується межа корпоративної мережі, вона динамічна й розмита.
Якщо раніше ІТ-безпека будувалася навколо фізичного офісу, серверної або корпоративного дата-центру, то тепер основним елементом інфраструктури став сам користувач: з його пристроєм, каналами доступу, застосунками та робочими сценаріями.
Фактори, які зруйнували традиційний периметр безпеки:
- Віддалена та гібридна робота як нова норма
- BYOD (Bring Your Own Device) і повсюдне використання особистих пристроїв у робочих цілях
- Децентралізація доступу: офіс, дім, коворкінг, потяг, готель, усе це частина сучасної інфраструктури
- Зростання хмарних рішень і SaaS як основної моделі споживання ІТ-сервісів
Без перегляду стратегій захисту такий формат створює високі ризики: атаки перемістилися із серверів на користувачів, із застосунків, на пристрої та з’єднання. У результаті компанії стикаються з необхідністю впроваджувати гнучкі, масштабовані та заздалегідь продумані моделі кібербезпеки, які не просто реагують на інциденти, а попереджають їх.
Як змінилася модель загроз і чому атаки вийшли з-під контролю
Зміна моделі роботи спричинила й радикальну зміну ландшафту загроз. Більшість кібератак сьогодні націлені не на інфраструктуру як таку, а на її найбільш вразливу частину, людину. Саме користувач, його поведінка та оточення стали “точкою входу” в корпоративні системи.
Що посилило вразливість?
- Shadow IT: співробітники самостійно підключають зовнішні сервіси, не повідомляючи ІТ-відділ
- Фішинг і соціальна інженерія: атаки стають дедалі витонченішими та персоналізованими
- Zero-day вразливості: атакувальники дедалі частіше мають перевагу в часі, коли патчі ще не випущені
- Домашні мережі без захисту: атаки через вразливі маршрутизатори, публічний Wi-Fi або зламані IoT-пристрої
Кожне нове з’єднання, пристрій або застосунок, це потенційний вектор атаки. Коли в бізнесу сотні або тисячі розподілених співробітників, контроль над усіма цими точками стає неможливим у межах старих архітектур.
Висновок: компанії більше не можуть покладатися на статичні заходи захисту. Їм необхідний перехід від реактивних інструментів до стратегій Zero Trust і XDR (Extended Detection & Response), підходів, які забезпечують безперервну верифікацію, контекстний контроль і проактивне реагування на загрози.
Розмита інфраструктура: коли пристрій і підключення поза контролем
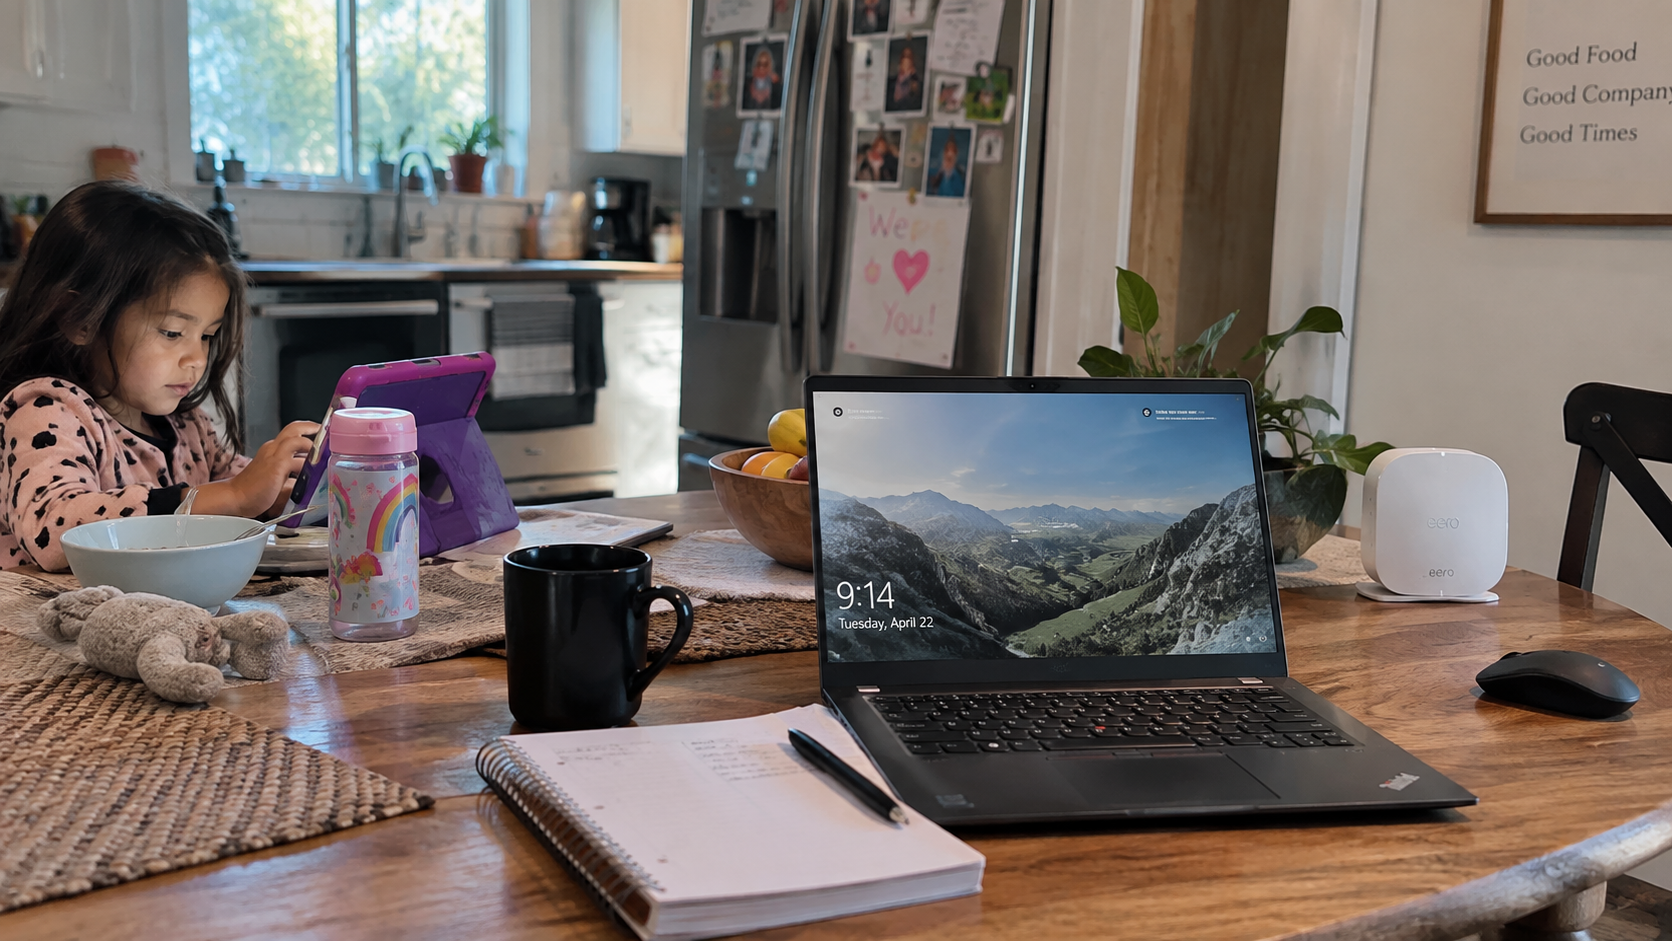
В умовах віддаленої та гібридної роботи межа між робочим і особистим пристроєм практично зникла. Співробітники використовують корпоративні ноутбуки не лише для робочих завдань, а й у повсякденному житті. Водночас частина працівників віддає перевагу підключенню до системи з особистих пристроїв, обходячи корпоративні правила.
Що це означає для ІБ-архітектури:
- Пристрої стають “спільними”: до ноутбуків отримують доступ члени сім’ї, діти, гості
- Персональні пристрої залишаються поза централізованим контролем: без політики оновлень, антивірусів і шифрування
- Рівень захищеності сильно варіюється: від повністю керованих endpoint’ів до вразливих домашніх ПК
Усе це створює потужний трафік із неперевірених джерел і робить традиційні системи захисту безсилими.
Актуальні технологічні рішення:
- Cisco Secure Endpoint, раніше AMP for Endpoints, платформа, що поєднує 15 модулів захисту: від моніторингу поведінки файлів до розпізнавання атак без файлів
- Cisco SecureX, оркестраційна платформа, що об’єднує телеметрію з різних пристроїв і спрощує реагування
Інтеграція цих рішень забезпечує захист кінцевих точок по всьому ланцюгу: від першого з’єднання до аналізу подій. Підтримується детальна аналітика, ізоляція пристроїв, автоматичне реагування на загрози, без необхідності встановлювати фізичні агенти на всі пристрої.
Межі між особистим і робочим стерті, а точки доступу стають вразливими
Робоче місце давно перестало бути прив’язаним до офісного столу. Сьогодні співробітник може підключатися до корпоративної системи з кафе, потяга, аеропорту, пляжу або готельного номера. Це зручно для бізнесу, мобільність підвищує продуктивність і гнучкість процесів. Але з погляду кібербезпеки такі сценарії створюють серйозні вразливості.
Публічні Wi-Fi-мережі за своєю природою небезпечні. Вони можуть бути скомпрометовані зловмисниками, які перехоплюють трафік, впроваджують шкідливий код або імітують доступ до “знайомих” мереж. У таких умовах компанія втрачає контроль не лише над каналом зв’язку, а й над пристроями, які використовують співробітники. Без належної верифікації ризики зростають у багато разів.
Рішення, створювати захищений контур навіть у небезпечному середовищі. Тут ключову роль відіграють хмарні платформи, які забезпечують постійну перевірку з’єднань незалежно від точки входу. Cisco Umbrella надає захист на рівні DNS, фільтруючи підозрілі запити ще до того, як вони досягнуть пристрою. Вбудований хмарний фаєрвол дозволяє гнучко керувати політиками доступу, не залежачи від фізичного місцезнаходження.
Додатково використання клієнта Cisco AnyConnect дозволяє перевіряти відповідність пристрою політикам безпеки, запитувати багатофакторну автентифікацію та надавати доступ лише до тих застосунків і систем, які дозволені. Це зменшує поверхню атаки й дозволяє компанії зберігати контроль навіть за межами традиційного периметра.
Така архітектура підключення будується на довірі, яка підтверджується на кожному етапі: пристрій → з’єднання → користувач. Усе це можливо без шкоди для зручності та швидкості роботи, що критично в умовах мобільного бізнесу.
Користувацький досвід = фактор безпеки
Зручність, це не просто елемент користувацького інтерфейсу. Це стратегічний компонент системи безпеки. Коли співробітники стикаються з перевантаженням автентифікаціями, складними правилами зміни паролів або незручними інтерфейсами, вони починають шукати обхідні шляхи: записують паролі на стікерах, використовують одну й ту саму комбінацію для всіх сервісів, ігнорують сповіщення систем безпеки.
Результат, зниження ефективності навіть найсучасніших рішень. Без залученості користувача будь-яка технологія стає неефективною.
Підхід, орієнтований на user experience, дозволяє зробити безпеку органічною частиною робочого процесу. Система Cisco Duo реалізує це через концепцію Single Sign-On: співробітник входить один раз і отримує доступ до всіх необхідних сервісів без постійного введення паролів. При цьому безпека зберігається завдяки довірі до пристрою та багатофакторній автентифікації.
Також Duo дозволяє впроваджувати умовний доступ: різні користувачі та пристрої отримують різні рівні прав залежно від контексту, місцезнаходження, часу доби, профілю загроз та інших факторів. Це знижує ризики й робить систему гнучкою.
Додатково самообслуговування користувачів, важливий елемент зрілої інфраструктури. Можливість самостійно відновити доступ, змінити налаштування або пройти верифікацію, знижує навантаження на підтримку та збільшує швидкість реакції.
Коли безпека вбудована в щоденну роботу, вона стає не бар’єром, а інструментом. Саме тому сучасний підхід має враховувати UX нарівні з технічними вимогами. Тільки в цьому випадку дотримання політик стане не обов’язком, а природною поведінкою користувачів.
Пошта як основний вектор атак
Електронна пошта залишається найвразливішим каналом у всій корпоративній екосистемі. За статистикою, 94% успішних атак починаються саме з e-mail. Це не дивно: пошта об’єднує внутрішні та зовнішні комунікації, щодня використовується всіма співробітниками й часто стає точкою входу для фішингу, шкідливих вкладень і прихованих посилань.
Сьогоднішні кібератаки дедалі менше схожі на “спам із вірусом”. Зловмисники діють витончено: використовують методики Business Email Compromise (BEC), вбудовуються в листування, маскують URL-адреси, підробляють домени та імітують поведінку реальних відправників. Проста фільтрація тут не допомагає.
Ефективною відповіддю стає рішення Cloud Mailbox Defense від Cisco. Воно дозволяє вбудуватися в корпоративну екосистему без порушення існуючих процесів, підтримується пряма інтеграція з Microsoft 365 і Google Workspace.
Система аналізує URL-посилання в реальному часі, блокує доступ до заражених сторінок, використовує хмарні сигнатури загроз і поведінкові алгоритми, щоб виявляти підозрілі вкладення та взаємодії. Інтеграція з іншими рішеннями Cisco, SecureX, Umbrella, Secure Endpoint, підсилює ефект: при виявленні підозрілої активності інформація миттєво передається в інші системи для крос-кореляції та реагування.
Таким чином, пошта перестає бути вразливою ділянкою і стає частиною загальної системи запобігання загрозам, а не її слабкою ланкою.
Zero Trust і аналітика: безпека як архітектура, а не набір інструментів
Сучасна безпека, це не набір розрізнених інструментів, а єдина модель, побудована на чітких принципах. Ключова парадигма тут, Zero Trust: “Не довіряй нікому, перевіряй кожного”.
На відміну від застарілих периметральних стратегій, Zero Trust передбачає, що жодне підключення не вважається безпечним за замовчуванням, навіть якщо воно ініційоване зсередини. Кожен доступ, це гіпотеза, яку потрібно перевірити. Кожна дія користувача, подія, що потребує контекстної оцінки: хто саме, звідки, з якого пристрою, у який час і до яких даних звертається.
Реалізація такої моделі можлива лише через інтеграцію рішень у єдину архітектуру. У межах підходу Cisco ключові компоненти Zero Trust включають:
- Secure Endpoint, захист кінцевих точок з аналізом поведінки
- Duo, підтвердження особи та довіри до пристрою
- Umbrella, захист мережевого рівня та DNS
- AnyConnect, контроль доступу та безпечні підключення
Усі ці компоненти об’єднуються в Cisco XDR, платформу розширеного виявлення та реагування, яка забезпечує наскрізну видимість, автоматизацію та аналітичні механізми на всіх рівнях.
Архітектура Zero Trust не потребує повної відмови від існуючої інфраструктури. Вона адаптується поетапно, починаючи з критично важливих вузлів. Але головне, це зміна мислення: безпека більше не охороняє стіни, вона охороняє доступ і поведінку. Саме це дозволяє компаніям залишатися стійкими в умовах децентралізації, віддаленої роботи та постійних загроз.
Штучний інтелект і поведінковий аналіз як невід’ємна частина сучасної моделі захисту
Сучасна ІБ більше не покладається лише на сигнатури загроз і ручне реагування. В умовах гібридних архітектур, віддаленої роботи та постійної появи нових векторів атак необхідний проактивний і адаптивний підхід. Саме тут ключову роль починають відігравати поведінкова аналітика, машинне навчання та штучний інтелект.
Збір телеметрії з усіх рівнів інфраструктури, від кінцевих пристроїв до хмар, дозволяє будувати поведінкові моделі нормальної взаємодії користувачів і систем. Ці моделі створюють динамічний контекст, на тлі якого відхилення (аномалії) фіксуються миттєво й автоматично.
Такий підхід реалізований, наприклад, у Cisco Secure Analytics (раніше Stealthwatch). Система збирає дані з трафіку та мережі, визначає підозрілі шаблони й виявляє атаки ще до їх активації, без необхідності встановлювати агенти на всі пристрої.
Комплексний ефект досягається при поєднанні таких аналітичних рушіїв із глобальною базою загроз від Cisco Talos і наскрізною платформою Cisco XDR. Алгоритми ML автоматично класифікують інциденти за пріоритетами, блокують сесії у випадку високоризикових відхилень, сповіщають SOC-команди та ініціюють коригувальні дії.
Приклад сценарію: співробітник підключається до корпоративної мережі з нової геолокації та запускає нестандартний обсяг вивантаження даних. Система фіксує аномалію поведінки, перевіряє відповідність контексту й у разі невідповідності автоматично блокує сесію ще до початку компрометації.
Такий підхід мінімізує вплив людського фактора, підвищує швидкість реагування та забезпечує безпеку в режимі реального часу.
Як гібридна безпека підтримує цифрову трансформацію
ІТ-безпека традиційно сприймалася як зона витрат. Однак із переходом до хмарних середовищ, віддалених команд і цифрової трансформації ІБ стала невід’ємною частиною бізнес-стратегії зростання.
Без побудованої архітектури безпеки неможливо масштабувати цифрові продукти, забезпечити безперервність процесів або відповідати вимогам галузевих регуляторів.
В умовах гібридної роботи ІБ повинна виконувати кілька ключових функцій:
- Підтримувати безпечну віддалену розробку та DevOps
- Забезпечувати безперервний захист даних на клієнтському боці
- Гарантувати відповідність вимогам GDPR, ISO 27001, NIS2 та інших стандартів
Це вимагає не лише точкових рішень, а й системної архітектури, здатної адаптуватися до навантажень, зростання команди та змін інфраструктури.
У цій парадигмі важливу роль відіграє модель Secure Access Service Edge (SASE), яка об’єднує мережеву та хмарну безпеку в єдину платформу. Разом із цим використовуються Data Loss Prevention, Cloud-native рішення й автоматизоване управління доступом, щоб контролювати весь ланцюг даних: від входу в систему до передачі між сервісами.
Приклад із практики: компанія масштабує проєктну команду в новій країні. Безпечна хмарна інфраструктура дозволяє оперативно надати доступ новим розробникам, встановити індивідуальні політики та захистити чутливі дані без затримок і повторних перевірок.
Таким чином, гібридна архітектура ІБ стає фундаментом для зростання, а не обмеженням. Це стратегічний актив, який прискорює інновації та дозволяє бізнесу впроваджувати цифрові рішення без компромісів щодо безпеки.
Висновок: комплексне рішення для нового ІТ-ландшафту
Віддалена робота, гібридні формати та використання особистих пристроїв у корпоративному середовищі, це не тимчасові тенденції, а нова реальність. Компанії більше не можуть покладатися на традиційну периметральну модель безпеки. Сьогоднішній контур, це сам користувач, його пристрій, мережа, хмара й усе, що між ними.
Безпека в таких умовах повинна бути:
- Системною, охоплювати всі рівні взаємодії
- Гнучкою, адаптуватися під сценарії роботи з будь-якої точки
- Передбачуваною, забезпечувати чіткий контроль і видимість
Комплекс Cisco Secure Remote Workforce об’єднує рішення, які відповідають цим вимогам: захист кінцевих точок, контроль доступу, безпека хмар, аналітика загроз і автоматизація процесів. Разом вони формують єдину архітектуру, здатну захищати бізнес незалежно від того, де перебувають співробітники й які пристрої вони використовують.
Такий підхід вимагає не лише придбання рішень, а й експертного налаштування, інтеграції з інфраструктурою та побудови політики безпеки. Саме тому компанії дедалі частіше звертаються до технологічних партнерів.