

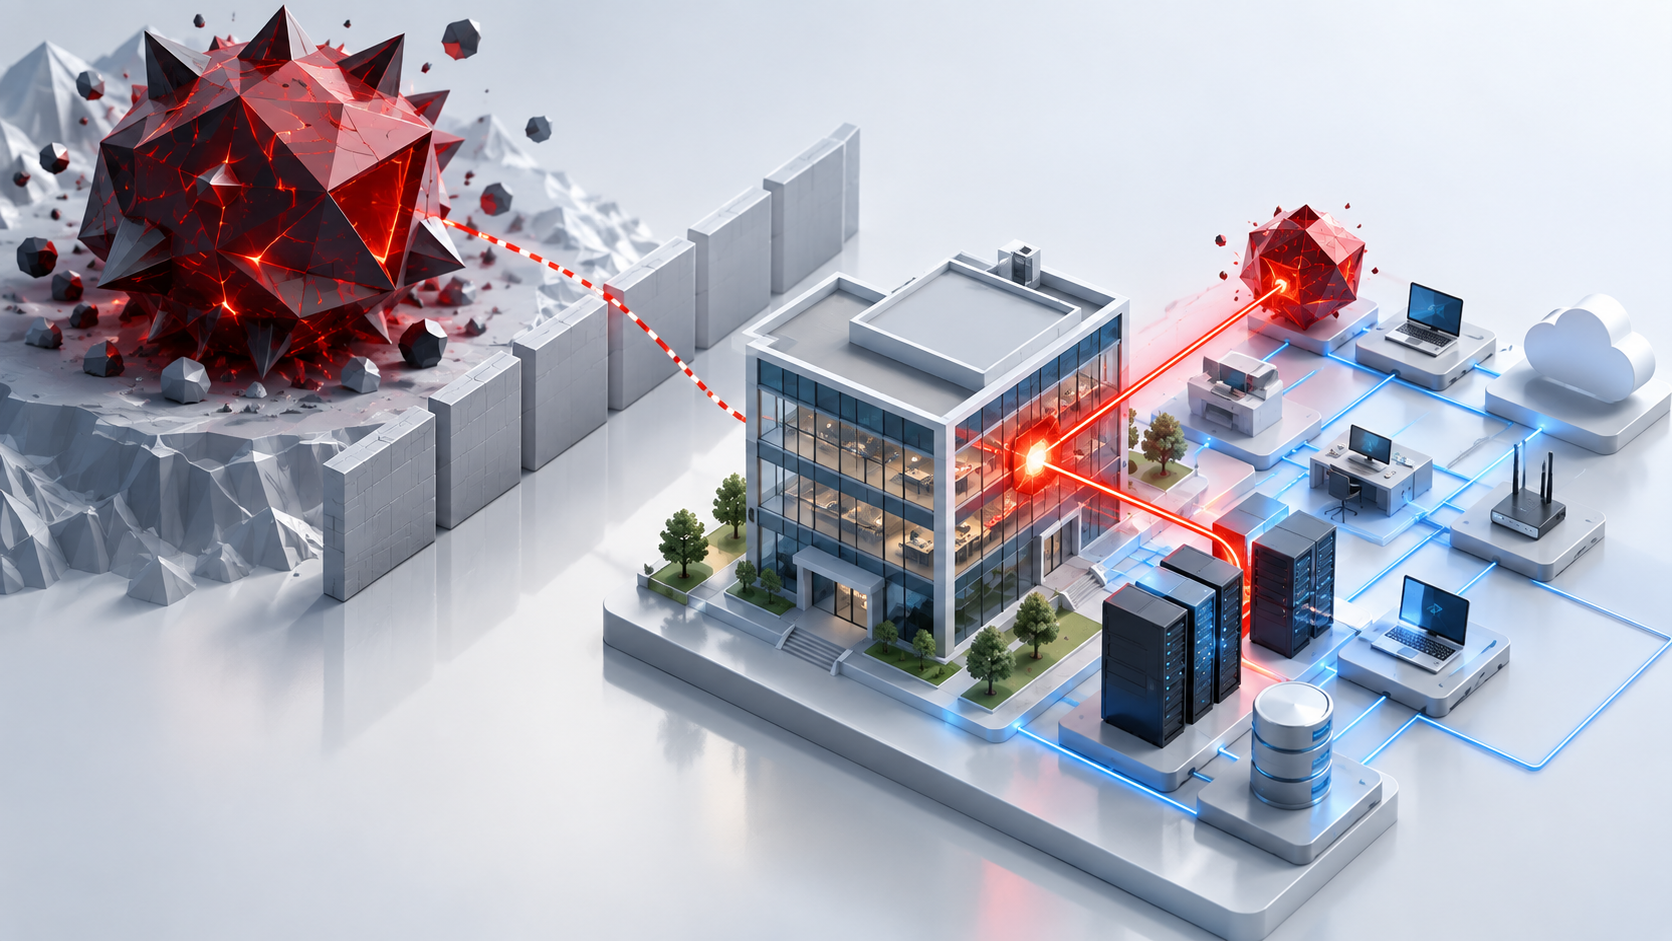


Как не потерять контроль над инфраструктурой в условиях роста угроз? Рассказываем, почему классического подхода больше недостаточно, как трансформировался ландшафт уязвимостей и почему эффективное управление ими требует проактивной стратегии, контекста и современных решений.
Как меняется ландшафт угроз: от CVE к реальной атаке
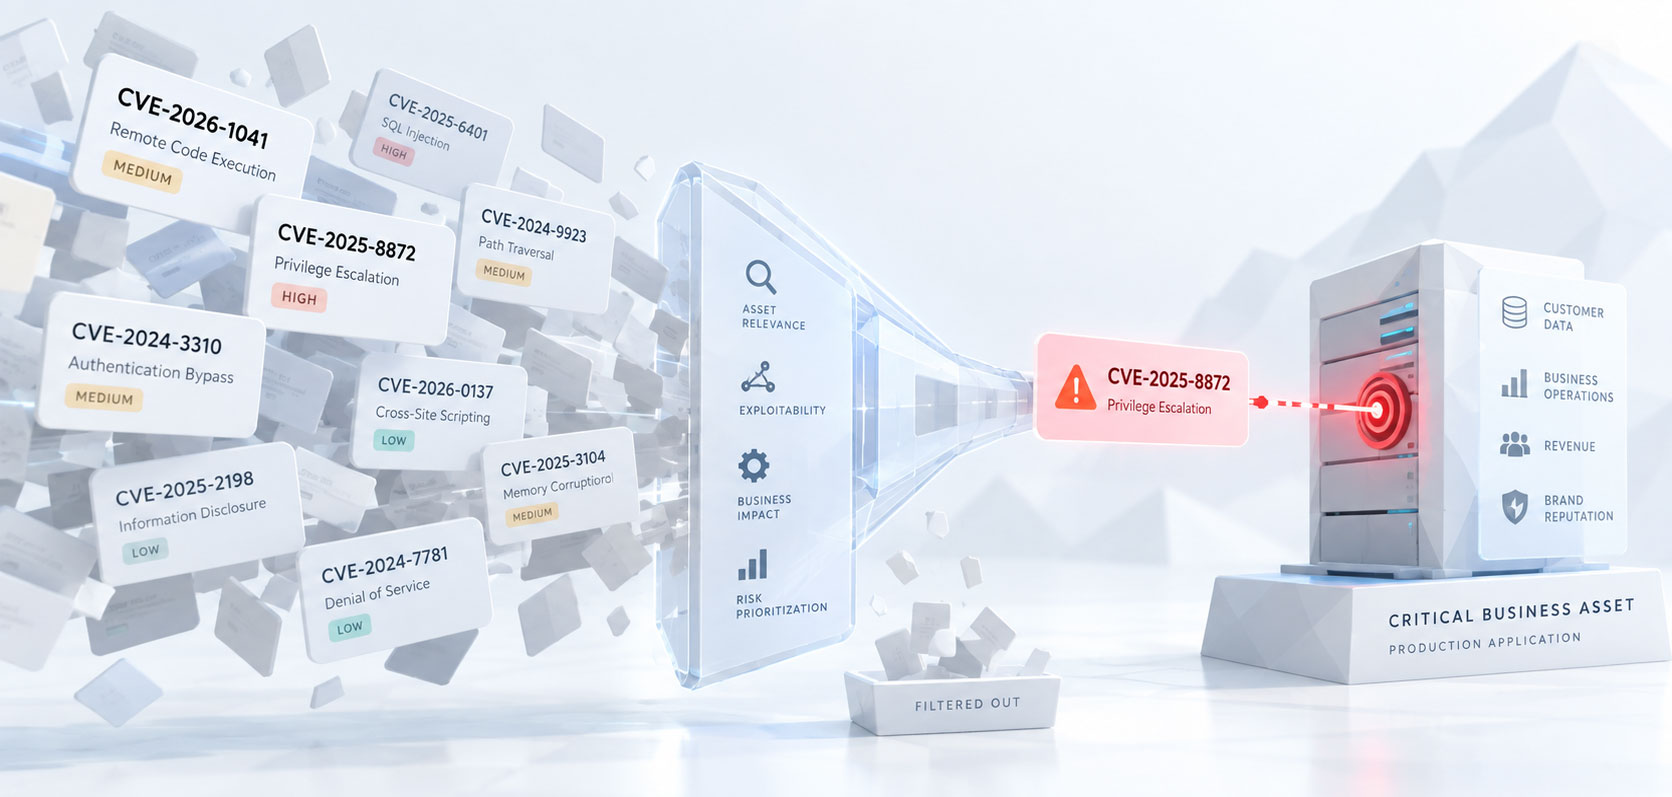
Однако просто знать о наличии уязвимости — недостаточно. Среднее время устранения критической уязвимости (MTTR) в корпоративной инфраструктуре часто превышает 30 дней, а у злоумышленников зачастую есть считаные часы, чтобы её использовать. Так, платформа ShadowServer регулярно фиксирует автоматические сканирования и попытки эксплуатации новых CVE уже в первые сутки после их публикации.
Именно поэтому ключ к защите сегодня — это не скорость патчей сама по себе, а способность компании оперативно оценивать риски и приоритизировать усилия. Подход к Vulnerability Management должен учитывать не только техническую тяжесть CVE, но и контекст: какие системы затронуты, насколько они критичны для бизнеса, и насколько велика вероятность эксплуатации.
В этом помогают платформы, такие как Tenable, Rapid7 или Qualys, в связке с телеметрией из XDR-решений и внешним Threat Intelligence. Только сочетание этих факторов позволяет перейти от реагирования к настоящей проактивной защите.
Поверхность атаки и критичность активов: что важно видеть, чтобы защищать
Эффективная киберзащита невозможна без понимания того, что именно мы защищаем. Поверхность атаки современной компании — это больше не просто внутренние серверы. Это удалённые рабочие станции, облачные сервисы, разработческие окружения, API-интерфейсы, IoT-устройства и многое другое. И каждый из этих компонентов может стать точкой входа.
Контекст активов становится ключевым. Например, в одной и той же сети могут находиться ERP-система, обрабатывающая финансовые транзакции, и принтер. Формально уязвимость может быть у обоих, но критичность для бизнеса — принципиально разная. Поэтому подход к управлению уязвимостями должен учитывать не просто наличие проблемы, а её влияние в конкретной инфраструктуре.
Для этого используются CMDB-системы, такие как ServiceNow или BMC, и платформы Asset Intelligence. Они позволяют связать активы между собой, понять их роль и взаимозависимости, построить карту инфраструктуры и выстроить приоритеты.
В современных реалиях недостаточно «проверить серверы раз в квартал». Необходимо постоянно сканировать, анализировать связи и принимать решения, исходя из динамического понимания рисков. Поверхность атаки — это не просто перечень IP-адресов, а сложная и постоянно меняющаяся система. Без её полной картины невозможна ни защита, ни планирование.
Приоритизация на основе риска: почему CVSS больше недостаточно
Многие компании по-прежнему оценивают уязвимости исключительно по баллам CVSS. Однако в условиях современных атак этого становится критически мало. Высокая теоретическая оценка не означает высокой вероятности эксплуатации. Наоборот — множество CVE с баллами 9.8 по CVSS остаются «безопасными» в реальной среде, если под них не существует рабочих эксплойтов или они не затрагивают важные активы.
Реальные угрозы требуют более динамичного и контекстного подхода — так называемой risk-based prioritization. Это означает не только оценку технической сложности уязвимости, но и учёт вероятности её эксплуатации, контекста актива, угрозы бизнесу и поведения злоумышленников.
EPSS, Threat Intel и поведенческие сигналы в реальной оценке
Exploit Prediction Scoring System (EPSS) — один из самых значимых шагов в сторону оценки реального риска. Это открытая модель, которая с помощью машинного обучения анализирует сотни сигналов: от наличия PoC-эксплойтов и обсуждений в даркнете до активности сканеров на Shodan или GreyNoise. На выходе EPSS выдаёт вероятность эксплуатации уязвимости в течение ближайших 30 дней.
Эта вероятность часто расходится с CVSS. Так, CVE с баллом 9.8 может иметь EPSS <0.01%, если она сложна в применении и не интересует атакующих. В то же время, уязвимость с баллом 6.5 может активно использоваться в кампаниях и иметь высокий EPSS.
Дополнив EPSS источниками threat intelligence (например, CISA KEV, Cisco Talos, Recorded Future), компания получает полную картину: какие уязвимости актуальны, эксплуатируются сейчас и могут нанести реальный ущерб.
Такой подход позволяет фокусировать усилия на действительно важном: вместо того чтобы устранять всё подряд — действовать точечно и результативно.
Инструменты и технологии: как работает экосистема VM на практике
Управление уязвимостями — это не один инструмент, а целая архитектура, объединяющая сбор данных, оценку рисков, визуализацию, автоматизацию и реагирование. Senseti Group помогает компаниям выстраивать такую экосистему на базе лучших решений, адаптированных под конкретные задачи бизнеса.
Эффективная стратегия VM начинается с надёжного сканера, но этим не ограничивается. Она включает интеграции с XDR, SIEM, платформами управления патчами и системами автоматизации реагирования, чтобы замкнуть весь цикл — от выявления до устранения уязвимости.
Сканеры, XDR, SIEM и автоматизация устранения уязвимостей
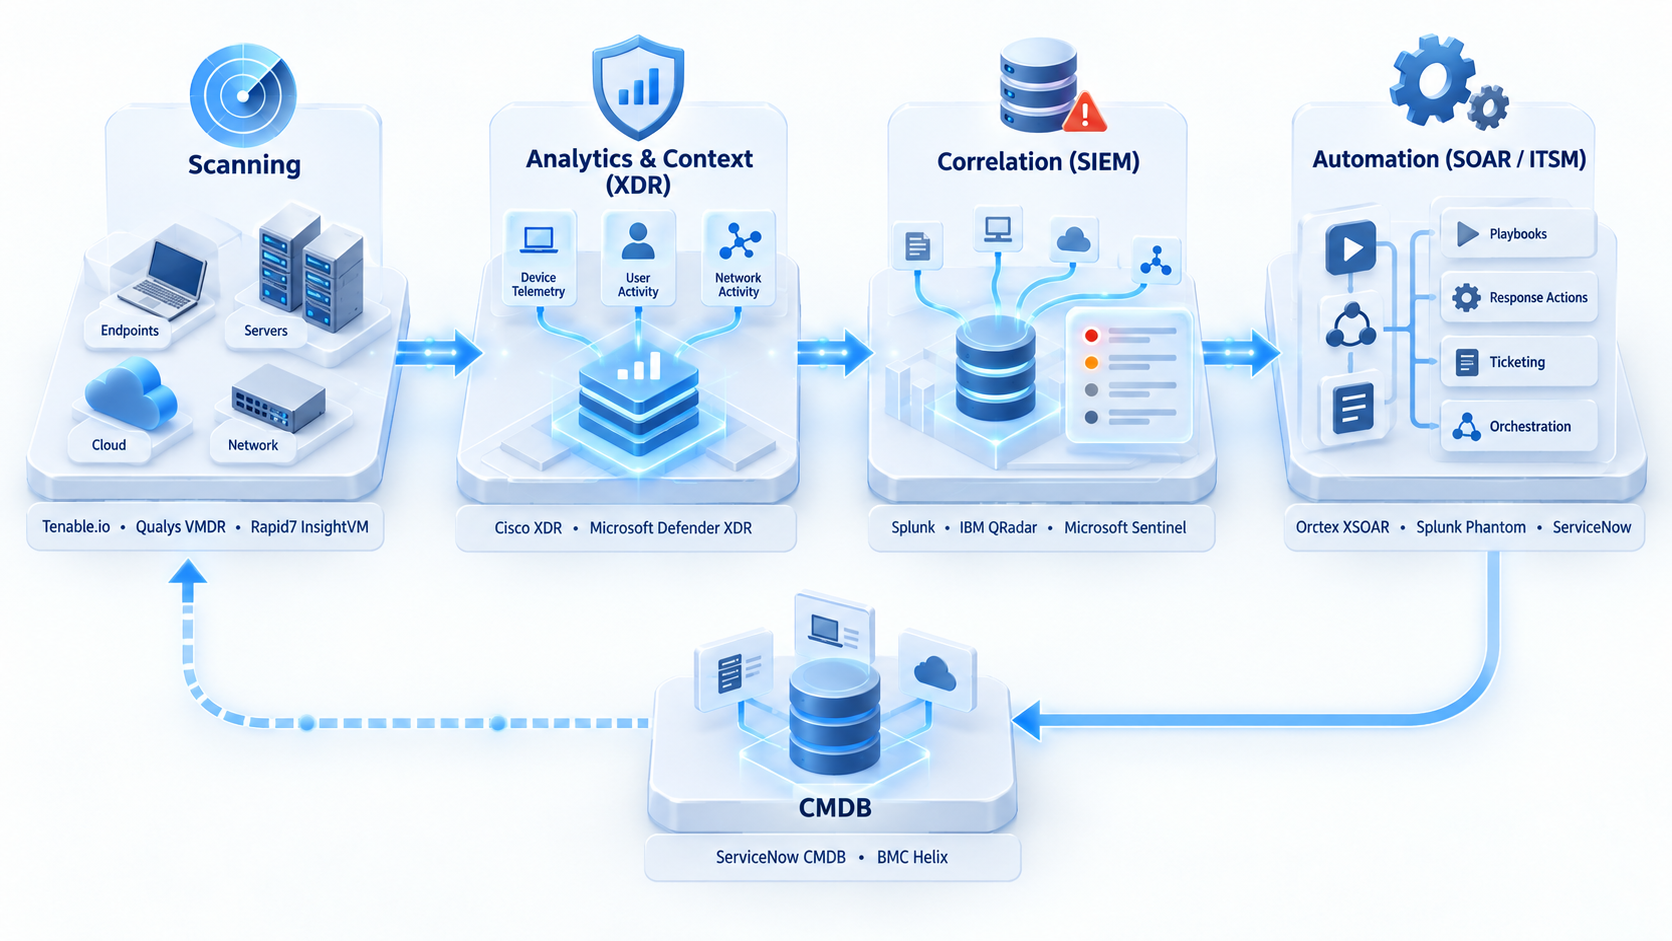
- Сканирование — Tenable.io, Qualys VMDR, Rapid7 InsightVM позволяют выявлять уязвимости на всех уровнях: от облаков до конечных устройств.
- Аналитика и контекст — за счёт интеграции с XDR-платформами (Cisco XDR, Microsoft Defender XDR) обеспечивается телеметрия, связанная с активностью пользователей, устройств и сетей.
- Корреляция и оповещения — SIEM-системы (QRadar, Microsoft Sentinel, Splunk) позволяют выстраивать полную картину инцидентов в реальном времени.
- Автоматизация реагирования — SOAR-платформы (Splunk Phantom, Cortex XSOAR) могут запускать сценарии: изоляция актива, деплой патча, создание инцидента в ITSM.
В одном из кейсов Senseti реализована полная автоматизация: после обнаружения критической уязвимости на активе, связанном с ключевыми бизнес-процессами, XDR изолирует устройство, запускает процедуру патчинга и обновляет статус в CMDB — без участия человека.
Такой подход сокращает MTTR до минут и позволяет устранить риск ещё до того, как злоумышленник воспользуется уязвимостью.
Как выстроить процесс: от инвентаризации до реагирования
Даже лучшие сканеры и инструменты не принесут результата, если за ними не стоит структурированный процесс. Эффективное управление уязвимостями — это не разовая активность, а непрерывный цикл, интегрированный в ИТ и бизнес-процессы. Senseti рекомендует использовать пошаговый фреймворк, который охватывает весь жизненный цикл уязвимости — от момента её выявления до полного устранения и повторной проверки.
Такой подход позволяет не только снижать риск атак, но и демонстрировать зрелость ИБ-систем при внешних аудитах, сертификациях и взаимодействии с регуляторами.
Фреймворк управления уязвимостями: 6 этапов внедрения
1. Инвентаризация активов
Первый шаг — получить актуальную картину инфраструктуры: какие системы есть, где они размещены, кто за них отвечает. Инструменты: CMDB, ITAM-платформы, облачные сканеры.
2. Обнаружение уязвимостей
Сканирование всех типов сред: локальных, облачных, контейнерных, удалённых устройств. Используются Tenable.io, Qualys, Rapid7.
3. Приоритизация по риску
Комбинация CVSS, EPSS, Threat Intel и контекста актива. Используются алгоритмы оценки вероятности эксплуатации, связи с критичными бизнес-сервисами.
4. Ремедиация или митигация
Устранение уязвимости (патч, конфигурация, сегментация) или её изоляция (XDR, ACL, обнуление прав). В идеале — автоматизированно через SOAR или ITSM.
5. Контроль и аудит
Проверка, что уязвимость устранена. Пересканирование, контроль SLA на исправления, отчётность.
6. Постоянная адаптация
Новые активы, новые угрозы, новые векторы атак — процесс должен быть гибким. Важно регулярно пересматривать правила, источники данных и приоритеты.
Визуально этот процесс представлен как цикл непрерывного улучшения, аналогичный модели PDCA или NIST RMF: он не имеет конца и требует постоянной поддержки и зрелости.
Что бизнес может сделать уже сейчас: проверенный чеклист
Компании, которые только начинают путь в сторону зрелой модели управления уязвимостями, часто сталкиваются с вопросом: с чего начать? Senseti предлагает ориентироваться на практический чеклист — набор минимальных шагов, который можно реализовать за считанные недели и получить осязаемый эффект.
Этот подход не требует полной перестройки инфраструктуры, но позволяет быстро выявить пробелы и начать движение в сторону более устойчивой модели ИБ.
10 шагов к эффективному VM-процессу
- Назначить ответственную команду или владельца процесса. Без центра управления VM остаётся в «серой зоне» между ИБ и IT.
- Развернуть базовый сканер уязвимостей. Не только серверы, но и облака, SaaS, рабочие станции, мобильные устройства.
- Интегрировать VM с системами ITSM. Создание тикетов на исправление, контроль SLA, работа в привычной среде.
- Определить свой уровень критичности. Какие уязвимости должны устраняться за 24 часа, какие можно мониторить.
- Настроить автоматизацию устранения. Например, деплой патчей или изоляция устройств через XDR + SOAR.
- Определить KPI. Среднее время устранения (MTTR), покрытие активов, % устранённых критичных уязвимостей.
- Наладить информирование бизнес-подразделений и руководства. Без buy-in со стороны бизнеса процесс буксует.
- Провести аудит поверхности атаки. Какие активы уязвимы, какие критичны, где возможны атаки.
- Регулярно пересматривать приоритеты. Учитывая новые векторы атак и изменения в бизнесе.
- Обновлять процессы и инструменты. Рынок VM быстро развивается — важно идти в ногу.
Выводы: управление уязвимостями как стратегический приоритет
В условиях современных угроз, ускоренной цифровизации и распространения гибридной работы, управление уязвимостями перестаёт быть технической задачей — это становится бизнес-приоритетом. Уязвимости — не просто строки в отчётах сканеров, а реальные точки входа для атак, которые могут парализовать работу компании, скомпрометировать данные или нанести серьёзный удар по репутации.
Комплексный подход к VM — это про видимость, приоритезацию, автоматизацию и постоянную адаптацию. Технологии уже есть: от систем оценки рисков на основе EPSS и threat intelligence, до платформ автоматического устранения и анализа поверхности атаки. Главное — грамотно выстроить процесс, адаптировать инструменты под инфраструктуру и регулярно оценивать зрелость подхода.
Senseti помогает компаниям пройти этот путь: от аудита активов и внедрения VM-платформ, до интеграции с XDR и построения Zero Trust-архитектур. Если ваша организация хочет перейти от реактивной защиты к проактивной киберустойчивости — мы готовы помочь.