

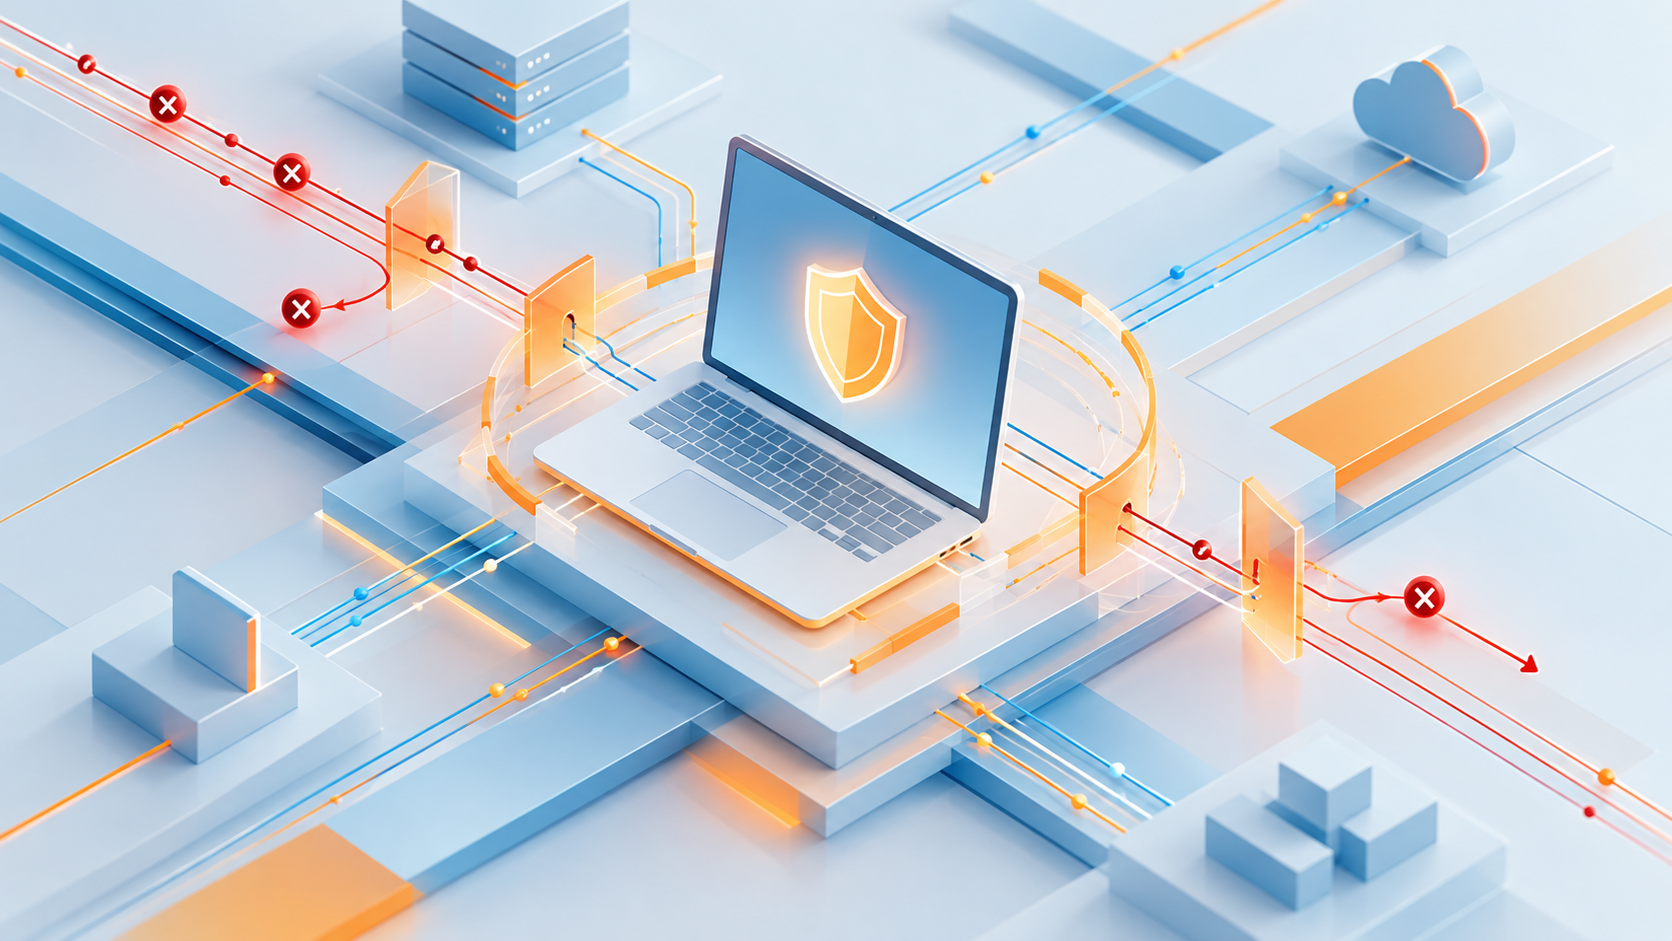


EDR и XDR — современные подходы к защите инфраструктуры в условиях растущих киберугроз. EDR обеспечивает безопасность конечных точек, а XDR — централизованный контроль и реагирование по всей IT-среде. Выбор подхода зависит от зрелости процессов, масштабов и рисков бизнеса.
Как изменилась киберугроза и зачем бизнесу подход нового поколения
За последние годы характер кибератак кардинально изменился. Хакеры всё чаще используют многоэтапные сценарии, действуют скрытно и нацеливаются не только на уязвимые устройства, но и на поведение пользователей. Времени между компрометацией и её последствиями становится всё меньше, а масштаб возможного ущерба — всё больше.
При этом старые инструменты защиты больше не справляются. Антивирусы реагируют лишь на известные угрозы. VPN не обеспечивает контроль за действиями сотрудника после входа в систему. А периметр, который раньше можно было чётко обозначить, сегодня размыт из-за удалённой работы, облаков и личных устройств в корпоративной среде.
Именно в этом контексте появились решения нового поколения — EDR и XDR. Их задача — не просто фиксировать факт взлома, а выявлять аномалии в поведении, предсказывать риски и реагировать проактивно, ещё до того, как произойдёт ущерб.
Что такое EDR и как он работает
Endpoint Detection and Response — это технология, которая помогает команде безопасности не теряться в потоке событий, а фокусироваться на действительно подозрительных сигналах. В отличие от классических антивирусов, EDR не просто ищет вредоносные файлы — он отслеживает поведение устройств, анализирует активность процессов и собирает данные для последующего расследования инцидентов.
Основная сила EDR — в его способности работать в реальном времени. Как только появляется аномалия, система способна автоматически её локализовать: отключить устройство от сети, изолировать вредоносный процесс, отправить подозрительный файл на анализ. В критических случаях это позволяет выиграть решающие минуты.
Вот что включает типичная EDR-система:
- Непрерывный мониторинг поведения устройств.
- Выявление отклонений от нормы и нестандартной активности.
- Автоматизированное реагирование на угрозы.
- Сбор и анализ данных для цифровой форензики.
Кроме того, такие системы хорошо масштабируются и подходят как для корпоративных сетей, так и для гибридных моделей работы. Особенно они эффективны в средах с высоким риском компрометации — например, среди разработчиков, администраторов или финансовых команд.
Как XDR дополняет и усиливает возможности EDR
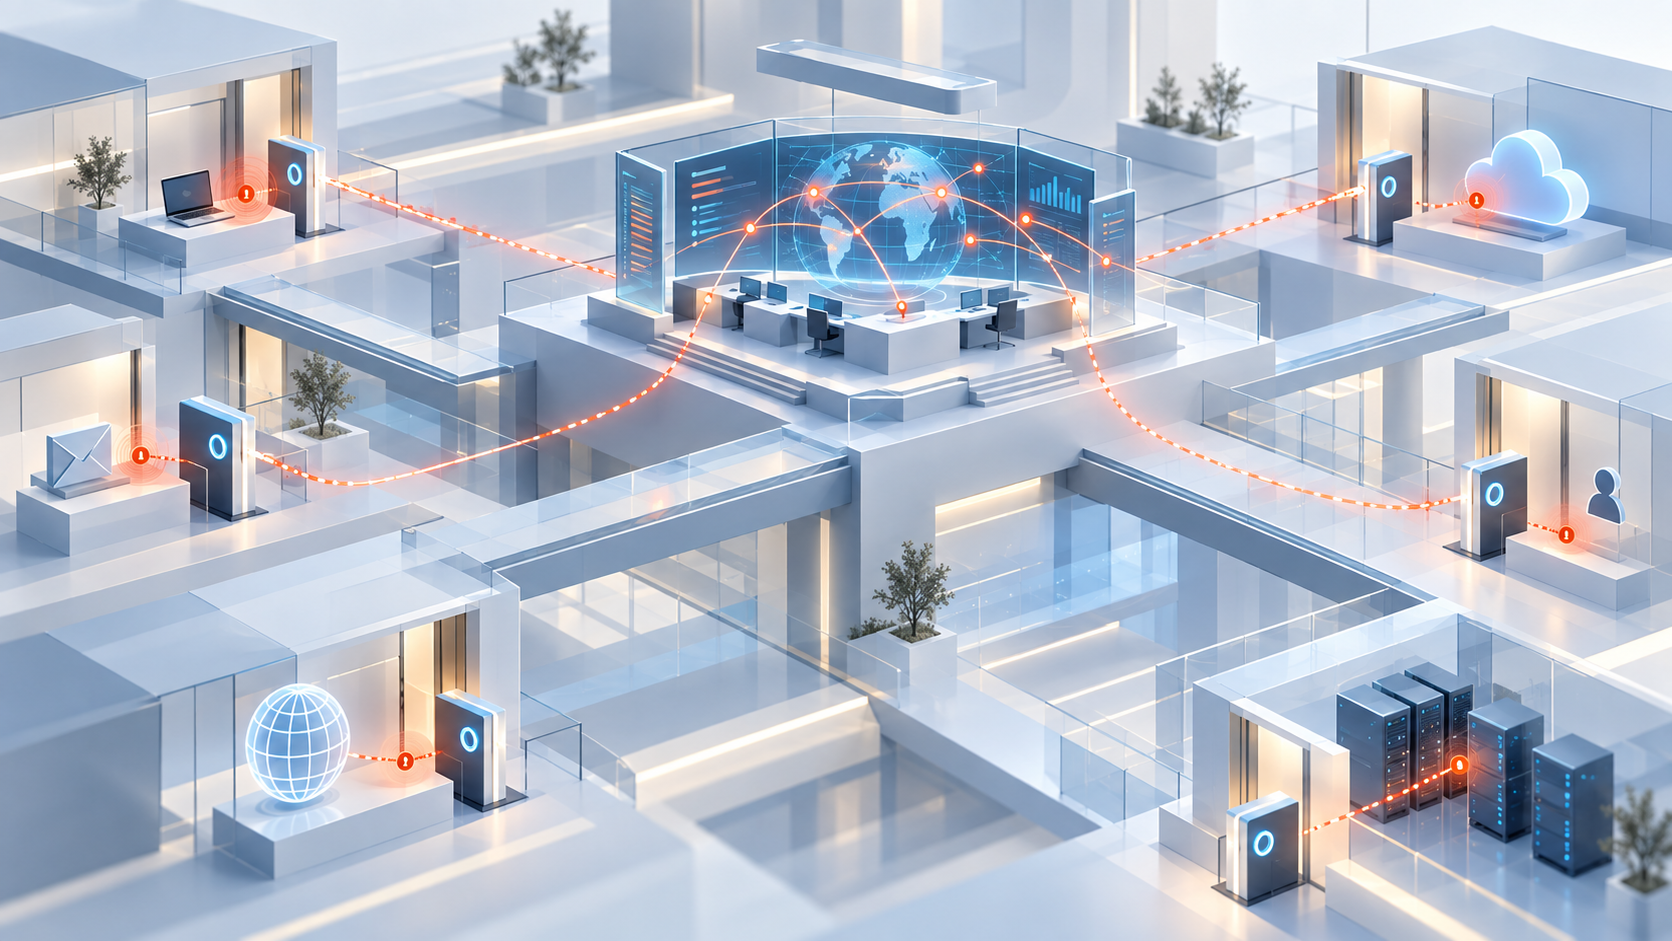
Это не просто агрегат данных — XDR позволяет видеть связи между событиями. То, что выглядит как незначительное отклонение на одном устройстве, может оказаться частью сложной атаки, если сопоставить его с поведением пользователя в облаке или активностью в почтовом ящике.
XDR даёт возможность действовать не наугад, а на основе полной картины. Вместо того чтобы реагировать на инциденты в изоляции, можно понимать, откуда всё началось, что уже затронуто и как ограничить ущерб. Единая консоль, централизованное расследование, контекстная аналитика — всё это делает XDR не просто инструментом, а платформой для построения зрелой стратегии безопасности.
В чём разница между EDR и XDR: сравнение охвата и зрелости
Несмотря на схожую задачу — защиту от киберугроз — EDR и XDR существенно различаются по охвату, возможностям автоматизации и масштабу. Один из самых частых вопросов от ИБ-команд: когда достаточно EDR, а когда пора переходить на XDR?
| Критерий | EDR | XDR |
| Источники данных | Только конечные устройства | Endpoints, email, сеть, облака, идентичности |
| Контекст | Локальный | Сквозной по всей инфраструктуре |
| Автоматизация | Частичная, в рамках устройства | Расширенная, с корреляцией между системами |
| Масштабируемость | Ограничена инфраструктурой конечных точек | Централизованное масштабирование, зрелая архитектура |
| Требования к ресурсам | Относительно невысокие | Выше, требует подготовки и зрелости процессов |
Простой пример: фишинговая атака.
В EDR — устройство пользователя фиксирует подозрительное поведение, антивирус изолирует файл, возможно происходит автоматическая блокировка. Однако цепочка до почтового сервиса или облака остаётся за кадром.
В XDR — система видит письмо, идентифицирует массовую рассылку, отмечает странные переходы по ссылке, блокирует вход, изолирует учётную запись и запускает расследование с полным контекстом действий пользователя.
Вывод: EDR — эффективный тактический инструмент защиты конечных точек. Но если организация хочет видеть общую картину и реагировать на комплексные инциденты — без XDR не обойтись.
Где и как работают EDR и XDR: практические сценарии и архитектура решений
Инструменты класса EDR/XDR находят применение во всех отраслях — от промышленности до образования. Ниже — примеры, где они дают наибольший эффект:
Финансовый сектор
EDR помогает защищать рабочие станции, терминалы и банкоматы от вторжений. XDR обеспечивает контроль доступа к платёжным системам, мониторит аномалии в почтовых аккаунтах сотрудников, связывает события между облачными приложениями и сетевыми зонами.
Промышленность
EDR контролирует устройства инженеров, а XDR предотвращает lateral movement — переходы злоумышленников из IT-сети в OT, отслеживая подозрительную активность между производственными системами.
Здравоохранение
EDR блокирует попытки запуска вредоносного ПО на компьютерах врачей. XDR обеспечивает контроль доступа к электронным медицинским картам (EMR), логирует действия персонала, предотвращает утечку чувствительных данных.
Ритейл
EDR защищает POS-терминалы и кассовые узлы. XDR — анализирует весь цикл: от подозрительных писем до изменений в ERP или CRM, шифрует данные и выявляет массовые атаки на сеть магазинов.
Образование и SMB
Малые организации могут начать с базовой EDR-защиты и со временем расширить охват. XDR особенно полезен, когда нет собственного SOC — он агрегирует события, снижая шум и повышая реакцию на угрозы.
Из чего состоит XDR: ключевые компоненты системы
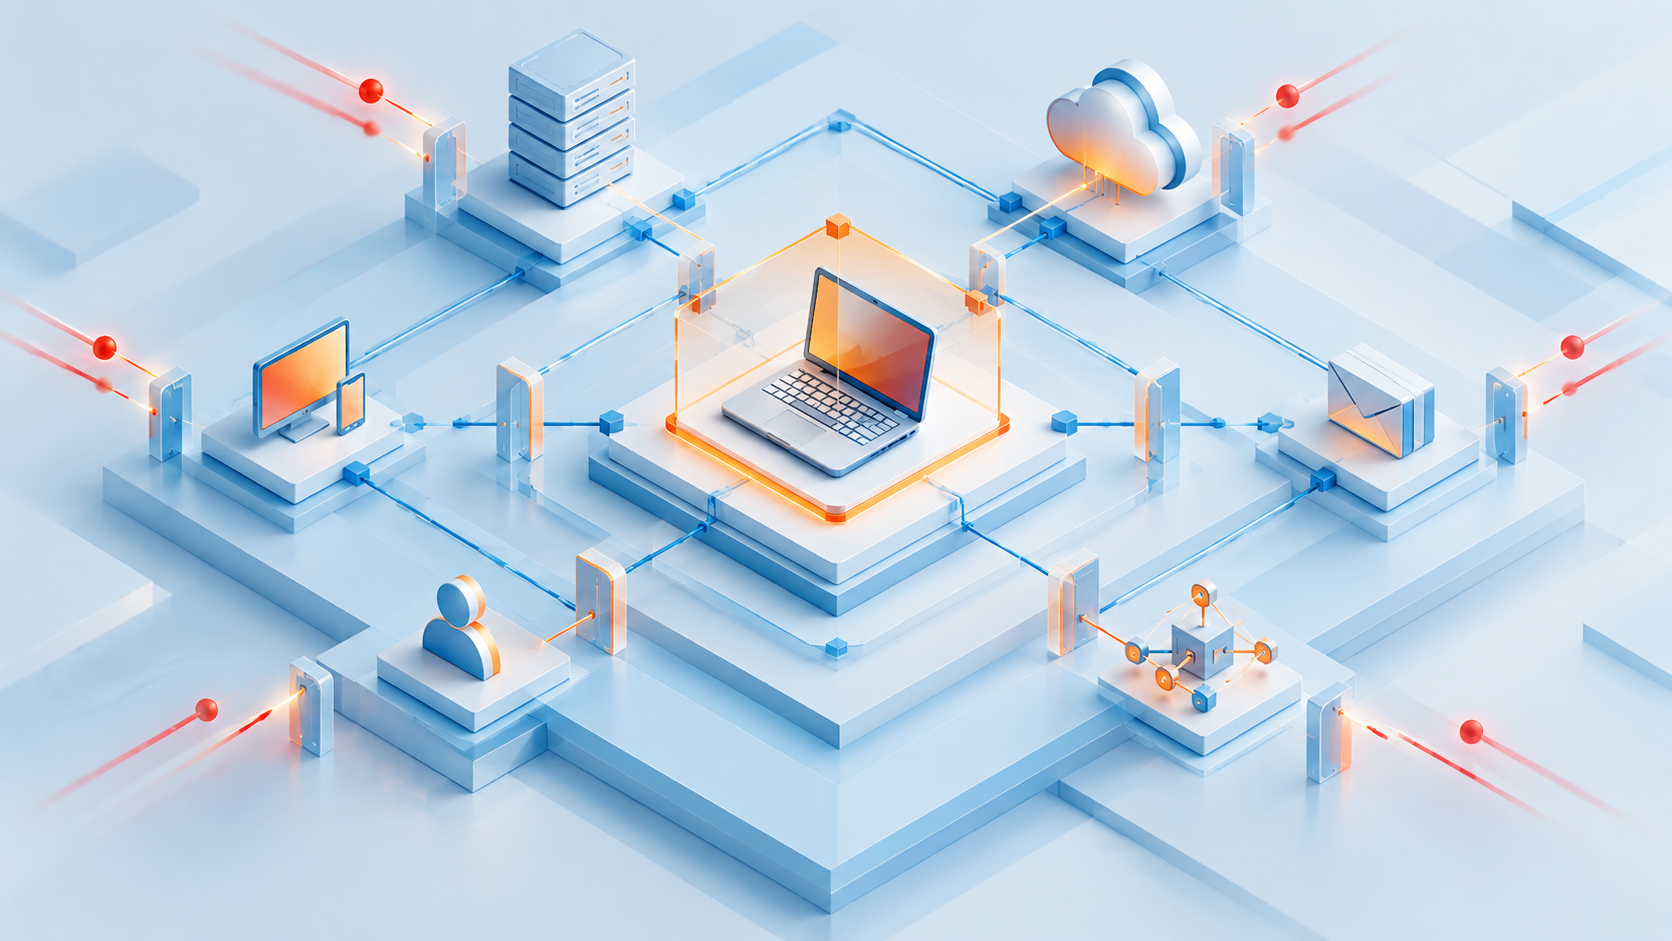
XDR — это не просто один продукт, а целая экосистема безопасности, в которой ключевую роль играет связность. Она объединяет множество источников данных, обрабатывает их в едином контексте и обеспечивает централизованное реагирование. Чтобы технология работала эффективно, её архитектура должна быть цельной и адаптивной.
Типовая схема архитектуры XDR:
Источники данных
→ конечные точки, почта, облако, сеть, учетные записи
Агрегатор событий
→ механизмы корреляции, фильтрации, нормализации
SIEM / SOAR (если есть)
→ углублённый анализ, автоматизация реакции
Инцидент-менеджмент
→ встроенный или внешний модуль работы с инцидентами
Ключевые компоненты XDR-системы:
- Endpoint protection — мониторинг и защита рабочих станций, ноутбуков, серверов.
- Email security — контроль входящей/исходящей почты, антифишинг, sandbox.
- Cloud security — защита облачных сред, включая IaaS и SaaS (например, Microsoft 365, AWS, GCP).
- Identity protection — мониторинг учётных записей, MFA, контроль входов и прав доступа.
- UEBA (User and Entity Behavior Analytics) — поведенческая аналитика пользователей и систем.
Центральная особенность архитектуры XDR — интеграция. Все данные должны поступать в агрегатор в унифицированном виде. Это достигается за счёт нормализации логов, коннекторов и API-интеграций. Без этого эффективность XDR падает — система не сможет выявить корреляции между событиями в разных зонах.
Как подойти к выбору и внедрению EDR/XDR: практические рекомендации
Выбор между EDR и XDR зависит не только от бюджета или бренда. Куда важнее — зрелость процессов безопасности, структура команды и технологический стек компании.
Вот ключевые критерии, которые стоит проанализировать перед выбором:
1. Уровень видимости: достаточно ли EDR?
Если критические угрозы могут исходить не только с конечных точек — а это почти всегда так — нужна расширенная видимость. XDR позволяет контролировать события в почте, облаке, сети, а не только на устройствах.
2. Наличие или отсутствие SOC / аналитической команды
Если у вас нет собственной команды реагирования, XDR может стать “виртуальным SOC” — с консолидацией инцидентов, встроенной автоматизацией и приоритетизацией событий. Но и команде SOC XDR даст важный инструментарий.
3. Уже есть SIEM?
Если у компании внедрён SIEM — XDR может либо дополнять его данными с endpoint, либо, наоборот, взять на себя часть задач реагирования и автоматизации, особенно если SIEM не покрывает поведенческую аналитику.
4. Гибкость инфраструктуры
Используете ли вы мультиоблачную среду? Есть ли устройства за периметром, BYOD, филиалы в других странах? Чем сложнее стек — тем полезнее XDR как связующее решение.
5. Ресурсы и бюджет
EDR проще и дешевле в развёртывании, его можно внедрить быстрее. XDR требует больше внимания к архитектуре, но и отдача от него выше, особенно в средне- и долгосрочной перспективе.
С чего начать: этапы внедрения в инфраструктуру
Первый шаг — аудит текущей ИТ- и ИБ-инфраструктуры. Какие активы нужно защищать? Где находятся главные зоны риска? Какие инструменты уже используются, а какие устарели?
Далее — определение приоритетов. Начинать стоит с наиболее уязвимых сегментов: доступ разработчиков к прод-средам, почта топ-менеджмента, подключение внешних подрядчиков.
На этой базе формируется PoC — пилотный проект на базе EDR, который позволяет протестировать ключевые сценарии обнаружения и реагирования.
После получения практических результатов — переход к интеграции XDR: подключение дополнительных источников данных (email, облака, сети, идентичности), настройка автоматических политик, корреляция событий.
Финальный этап — обучение команды безопасности и автоматизация рутинных задач. Без вовлечения SOC-аналитиков и админов даже лучшие технологии не дадут результата.
Типичные ошибки и мифы
Вокруг XDR до сих пор существует множество заблуждений. Вот самые частые из них:
«XDR заменяет всё»
На самом деле XDR — это не волшебная кнопка, а координационная платформа. Он не отменяет необходимость в SIEM, EDR или ручном анализе.
«EDR достаточно»
Только если у вас нет ни почты, ни облака, ни API. В реальности этого уже почти не бывает — значит, видимости EDR будет недостаточно.
«XDR — это дорого и долго»
Есть поэтапные сценарии внедрения, адаптированные под разные бюджеты. Начать можно с малого — и масштабировать по мере роста угроз.
«XDR = SIEM»
Нет. SIEM — это лог-хранилище. XDR — это платформа активного реагирования с фокусом на контекст и автоматизацию.
Заключение: стратегия, а не просто инструменты
EDR и XDR — это не просто программное обеспечение, а новая модель мышления в области кибербезопасности.
EDR решает тактические задачи на уровне устройств. XDR выстраивает стратегию, охватывая весь стек: от рабочих станций до облаков и электронной почты.
Они не конкурируют — они дополняют друг друга. Настоящая зрелость наступает тогда, когда бизнес выстраивает адаптивную, масштабируемую и автоматизированную систему реагирования на инциденты.
Главное — начать. Даже небольшой PoC может стать отправной точкой для серьёзных изменений.