



EDR і XDR, це сучасні підходи до захисту інфраструктури в умовах зростання кіберзагроз. EDR забезпечує безпеку кінцевих точок, а XDR, централізований контроль і реагування по всьому IT-середовищу. Вибір підходу залежить від зрілості процесів, масштабів і ризиків бізнесу.
Як змінилася кіберзагроза і навіщо бізнесу підхід нового покоління
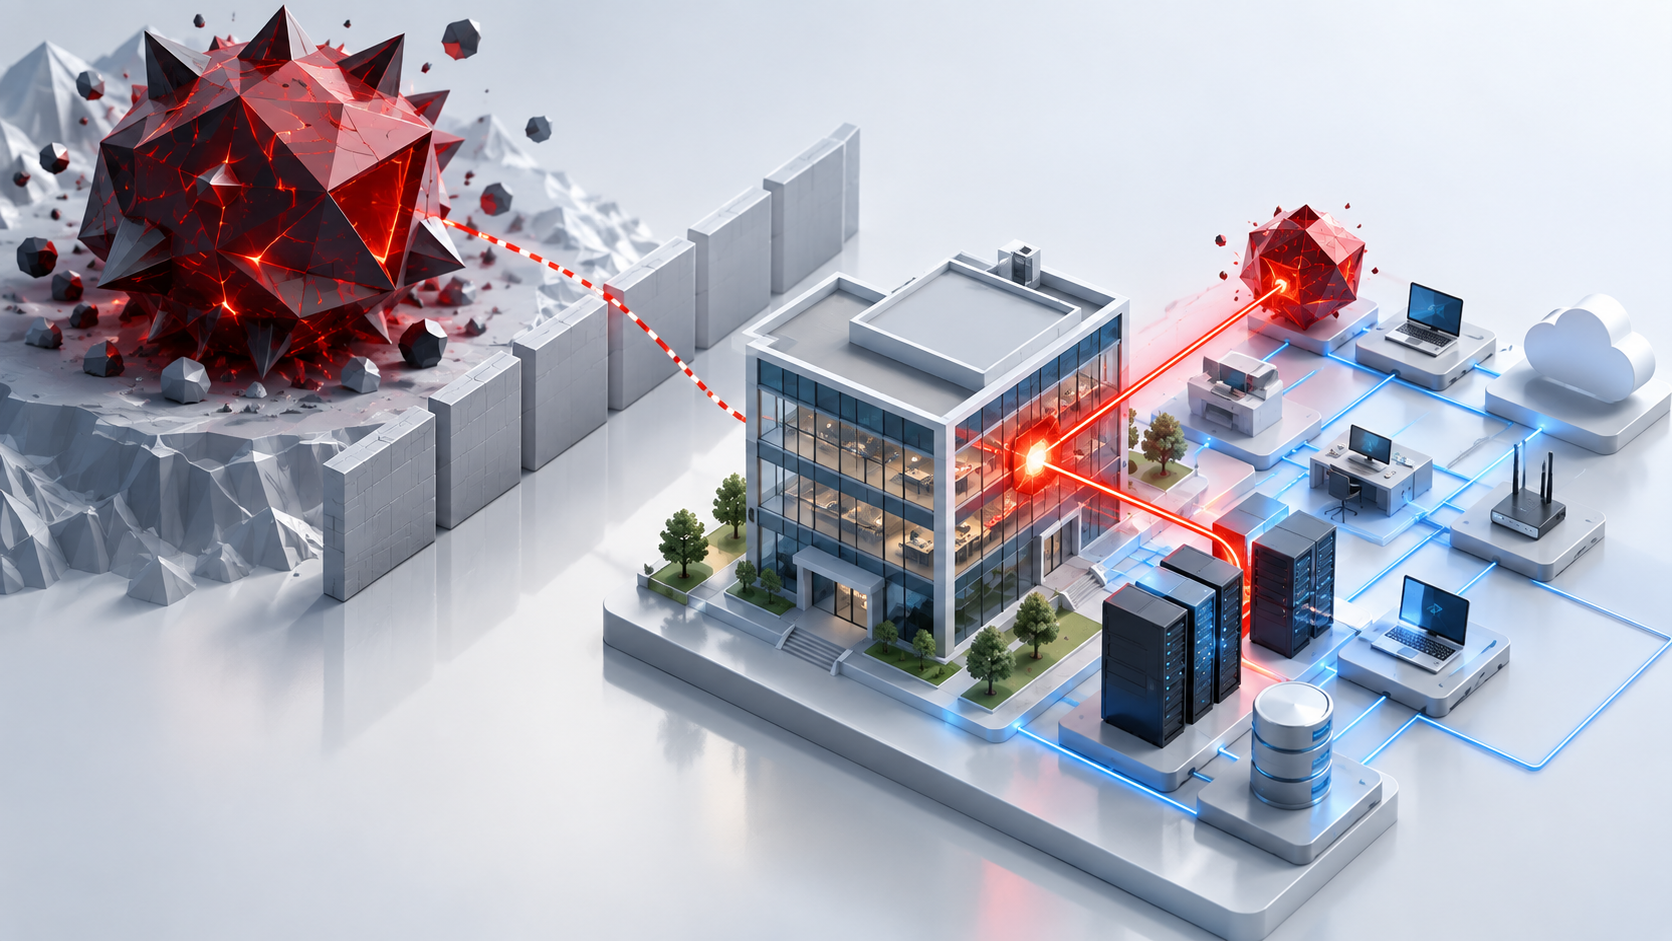
За останні роки характер кібератак кардинально змінився. Хакери дедалі частіше використовують багатоетапні сценарії, діють приховано й націлюються не лише на вразливі пристрої, а й на поведінку користувачів. Час між компрометацією та її наслідками стає дедалі коротшим, а масштаб можливої шкоди, дедалі більшим.
Водночас старі інструменти захисту вже не справляються. Класичні антивірусні підходи часто не дають достатньої видимості та контексту для складних атак. VPN не забезпечує контроль за діями співробітника після входу в систему. А периметр, який раніше можна було чітко окреслити, сьогодні розмитий через віддалену роботу, хмари та особисті пристрої в корпоративному середовищі.
Саме в цьому контексті з’явилися рішення нового покоління, EDR і XDR. Їхнє завдання, не просто зафіксувати факт зламу, а виявляти аномалії в поведінці, прогнозувати ризики та реагувати проактивно, ще до того, як станеться шкода.
Що таке EDR і як він працює
Endpoint Detection and Response, це технологія, яка допомагає команді безпеки не губитися в потоці подій, а фокусуватися на справді підозрілих сигналах. На відміну від класичних антивірусів, EDR не просто шукає шкідливі файли, він відстежує поведінку пристроїв, аналізує активність процесів і збирає дані для подальшого розслідування інцидентів.
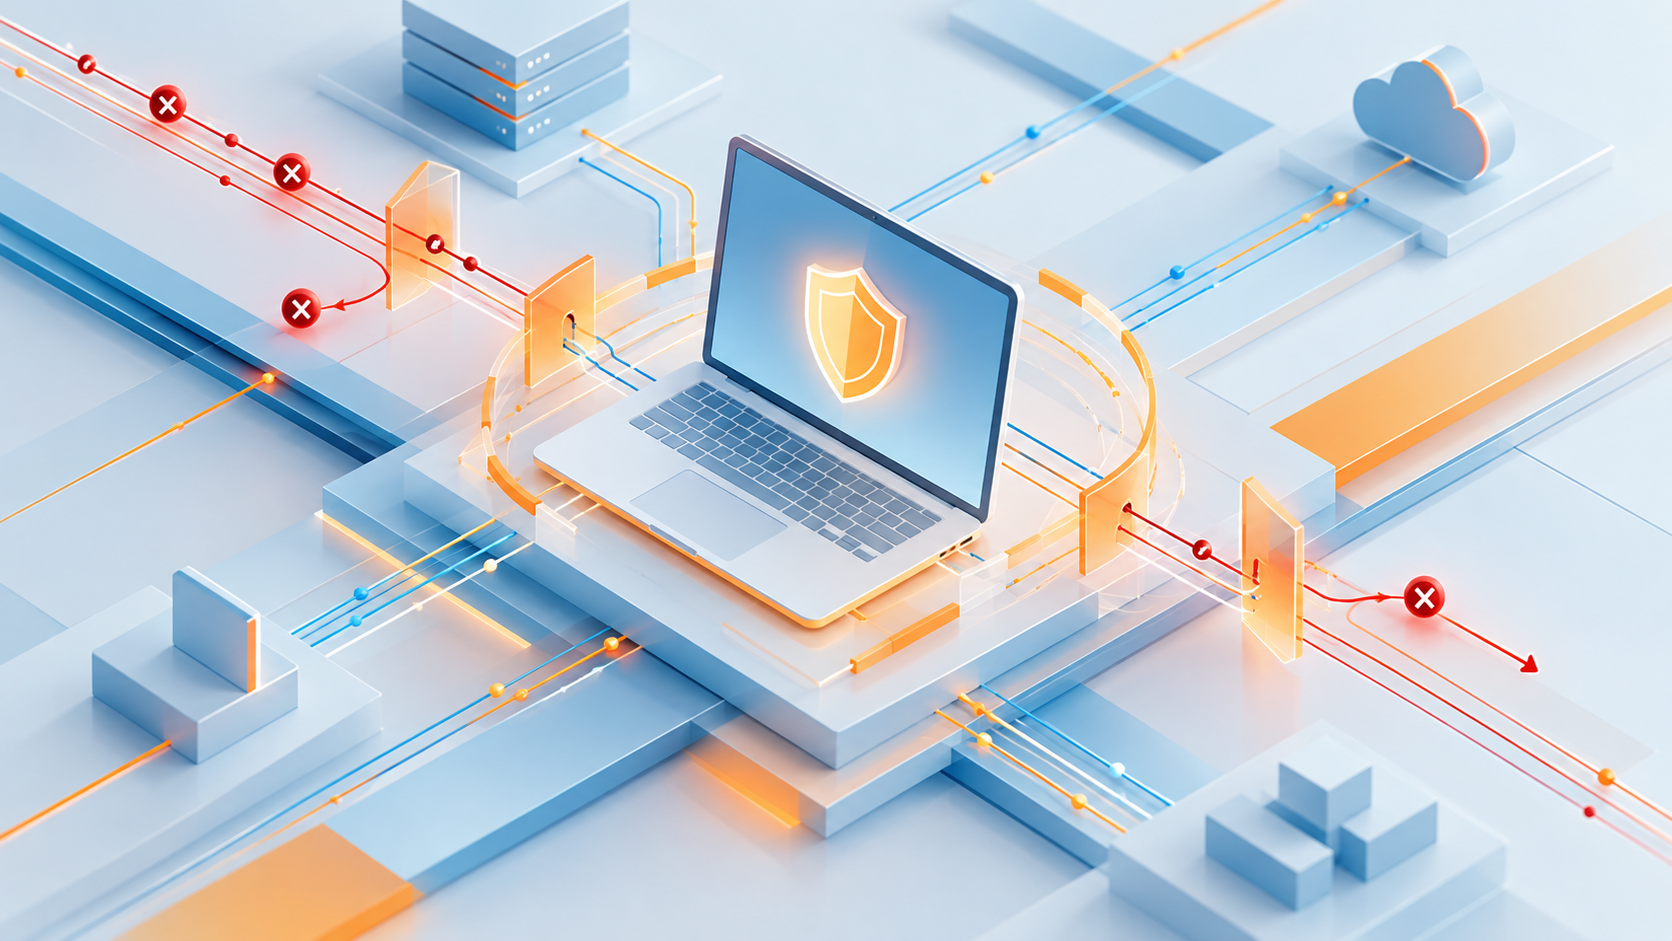
Основна сила EDR, у його здатності працювати в реальному часі. Щойно з’являється аномалія, система здатна автоматично її локалізувати: відключити пристрій від мережі, ізолювати шкідливий процес, відправити підозрілий файл на аналіз. У критичних випадках це дозволяє виграти вирішальні хвилини.
Ось що включає типова EDR-система:
- Безперервний моніторинг поведінки пристроїв.
- Виявлення відхилень від норми та нестандартної активності.
- Автоматизоване реагування на загрози.
- Збір і аналіз даних для цифрової форензики.
Крім того, такі системи добре масштабуються і підходять як для корпоративних мереж, так і для гібридних моделей роботи. Особливо вони ефективні в середовищах із високим ризиком компрометації, наприклад, серед розробників, адміністраторів або фінансових команд.
Як XDR доповнює і посилює можливості EDR
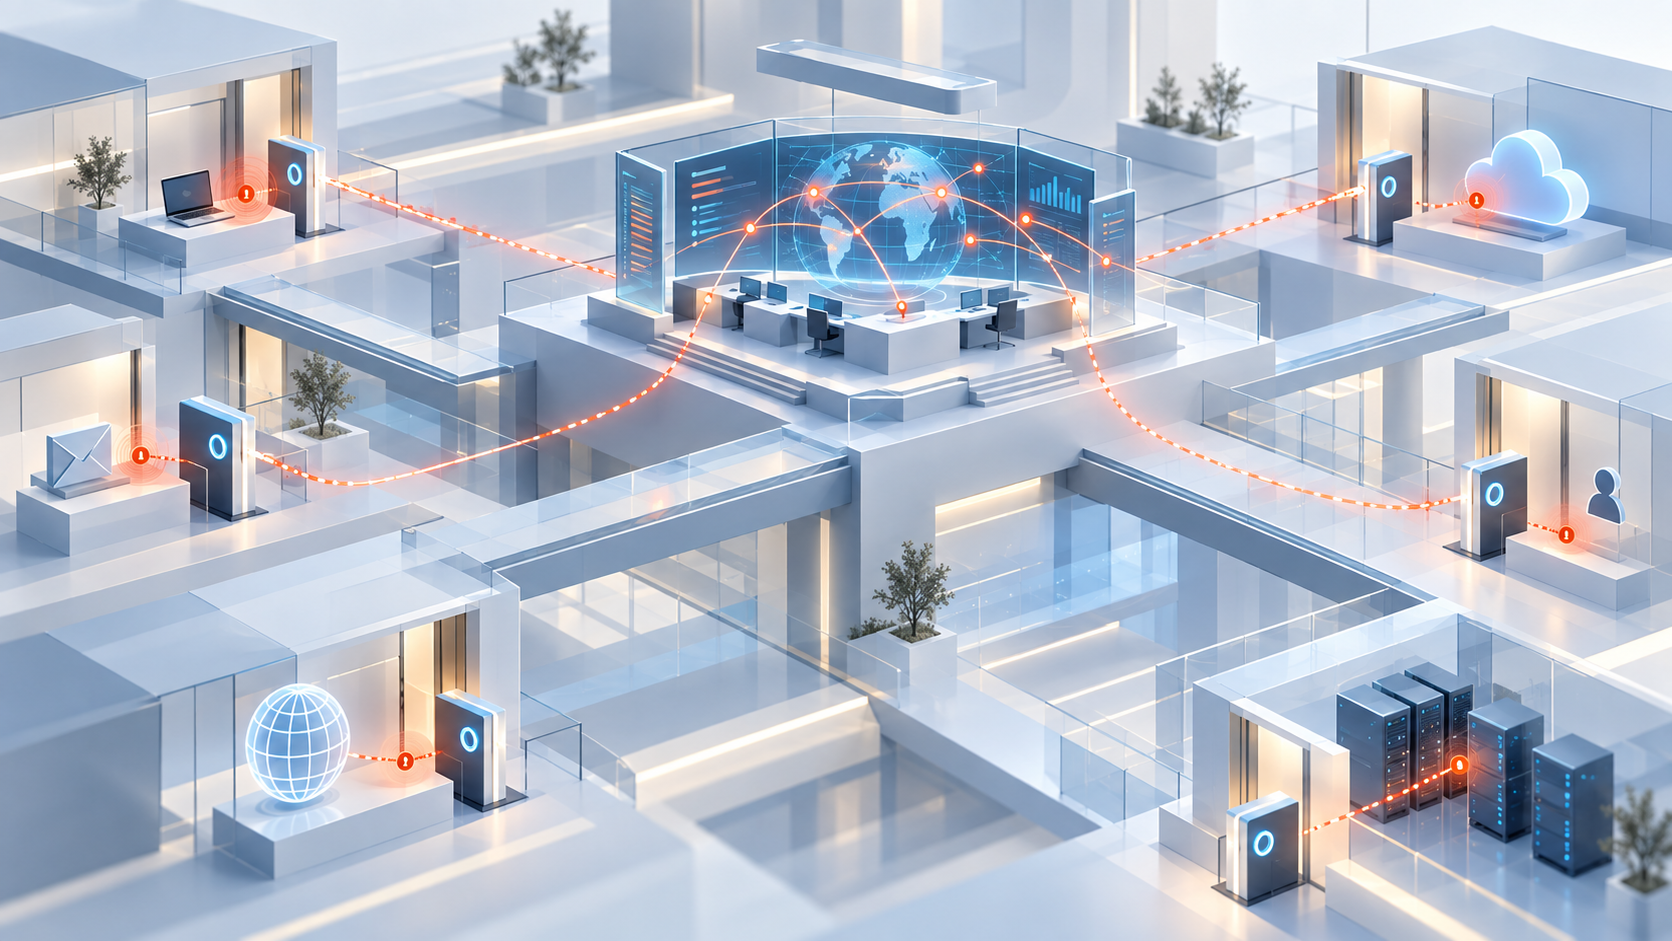
Якщо EDR, це надійний сторож на кожному конкретному пристрої, то XDR можна порівняти з диспетчерським пунктом, який бачить усю картину цілком. Extended Detection and Response розширює охоплення за межі кінцевих точок і об’єднує інформацію з поштових систем, мережевої інфраструктури, хмар і сервісів ідентифікації.
Це не просто агрегатор даних, XDR дозволяє бачити зв’язки між подіями. Те, що виглядає як незначне відхилення на одному пристрої, може виявитися частиною складної атаки, якщо зіставити його з поведінкою користувача в хмарі або активністю в поштовій скриньці.
XDR дає можливість діяти не навмання, а на основі повної картини. Замість того щоб реагувати на інциденти ізольовано, можна зрозуміти, звідки все почалося, що вже зачеплено і як обмежити шкоду. Єдина консоль, централізоване розслідування, контекстна аналітика, усе це робить XDR не просто інструментом, а платформою для побудови зрілої стратегії безпеки.
У чому різниця між EDR і XDR: порівняння охоплення та зрілості
Попри схоже завдання, захист від кіберзагроз, EDR і XDR суттєво відрізняються за охопленням, можливостями автоматизації та масштабом. Одне з найчастіших питань від команд інформаційної безпеки: коли достатньо EDR, а коли час переходити на XDR?
| Критерій | EDR | XDR |
| Джерела даних | Тільки кінцеві пристрої | Endpoints, email, мережа, хмари, ідентичності |
| Контекст | Локальний | Наскрізний по всій інфраструктурі |
| Автоматизація | Часткова, у межах пристрою | Розширена, з кореляцією між системами |
| Масштабованість | Обмежена інфраструктурою кінцевих точок | Централізоване масштабування, зріла архітектура |
| Вимоги до ресурсів | Відносно невисокі | Вищі, потребує підготовки та зрілості процесів |
Простий приклад: фішингова атака.
В EDR, пристрій користувача фіксує підозрілу поведінку, антивірус ізолює файл, можливо, відбувається автоматичне блокування. Однак ланцюжок до поштового сервісу або хмари залишається поза кадром.
В XDR, система бачить лист, ідентифікує масову розсилку, фіксує дивні переходи за посиланням, блокує вхід, ізолює обліковий запис і запускає розслідування з повним контекстом дій користувача.
Висновок: EDR, це ефективний тактичний інструмент захисту кінцевих точок. Але якщо організація хоче бачити загальну картину й реагувати на комплексні інциденти, без XDR не обійтися.
Де і як працюють EDR та XDR: практичні сценарії й архітектура рішень
Інструменти класу EDR/XDR застосовуються в усіх галузях, від промисловості до освіти. Нижче, приклади, де вони дають найбільший ефект:
Фінансовий сектор
EDR допомагає захищати робочі станції, термінали та банкомати від вторгнень. XDR забезпечує контроль доступу до платіжних систем, моніторить аномалії в поштових акаунтах співробітників, пов’язує події між хмарними застосунками та мережевими зонами.
Промисловість
EDR контролює пристрої інженерів, а XDR запобігає lateral movement, переходам зловмисників з IT-мережі в OT, відстежуючи підозрілу активність між виробничими системами.
Охорона здоров’я
EDR блокує спроби запуску шкідливого ПЗ на комп’ютерах лікарів. XDR забезпечує контроль доступу до електронних медичних карток (EMR), логує дії персоналу та запобігає витоку чутливих даних.
Ритейл
EDR захищає POS-термінали та касові вузли. XDR аналізує весь цикл: від підозрілих листів до змін в ERP або CRM, шифрує дані та виявляє масові атаки на мережу магазинів.
Освіта та SMB
Малі організації можуть почати з базового EDR-захисту й з часом розширити охоплення. XDR особливо корисний, коли немає власного SOC, він агрегує події, знижує шум і підвищує швидкість реагування на загрози.
З чого складається XDR: ключові компоненти системи
XDR, це не просто один продукт, а ціла екосистема безпеки, у якій ключову роль відіграє зв’язність. Вона об’єднує багато джерел даних, обробляє їх в єдиному контексті й забезпечує централізоване реагування. Щоб технологія працювала ефективно, її архітектура має бути цілісною та адаптивною.
Типова схема архітектури XDR:
Джерела даних
→ кінцеві точки, пошта, хмара, мережа, облікові записи
Агрегатор подій
→ механізми кореляції, фільтрації, нормалізації
SIEM / SOAR, якщо є
→ поглиблений аналіз, автоматизація реакції
Інцидент-менеджмент
→ вбудований або зовнішній модуль роботи з інцидентами
Ключові компоненти XDR-системи:
- Endpoint protection, моніторинг і захист робочих станцій, ноутбуків, серверів.
- Email security, контроль вхідної та вихідної пошти, антифішинг, sandbox.
- Cloud security, захист хмарних середовищ, включаючи IaaS і SaaS, наприклад, Microsoft 365, AWS, GCP.
- Identity protection, моніторинг облікових записів, MFA, контроль входів і прав доступу.
- UEBA (User and Entity Behavior Analytics), поведінкова аналітика користувачів і систем.
Центральна особливість архітектури XDR, інтеграція. Усі дані мають надходити в агрегатор в уніфікованому вигляді. Це досягається завдяки нормалізації логів, конекторам та API-інтеграціям. Без цього ефективність XDR падає, система не зможе виявляти кореляції між подіями в різних зонах.
Як підійти до вибору та впровадження EDR/XDR: практичні рекомендації
Вибір між EDR і XDR залежить не лише від бюджету чи бренду. Набагато важливіші, зрілість процесів безпеки, структура команди та технологічний стек компанії.
Ось ключові критерії, які варто проаналізувати перед вибором:
1. Рівень видимості: чи достатньо EDR?
Якщо критичні загрози можуть походити не лише з кінцевих точок, а це майже завжди так, потрібна розширена видимість. XDR дозволяє контролювати події в пошті, хмарі, мережі, а не лише на пристроях.
2. Наявність або відсутність SOC / аналітичної команди
Якщо у вас немає власної команди реагування, XDR може стати “віртуальним SOC”, з консолідацією інцидентів, вбудованою автоматизацією та пріоритизацією подій. Але й команді SOC XDR дасть важливий інструментарій.
3. Уже є SIEM?
Якщо в компанії впроваджено SIEM, XDR може або доповнювати його даними з endpoint, або, навпаки, взяти на себе частину завдань реагування й автоматизації, особливо якщо SIEM не покриває поведінкову аналітику.
4. Гнучкість інфраструктури
Чи використовуєте ви мультихмарне середовище? Чи є пристрої за периметром, BYOD, філії в інших країнах? Чим складніший стек, тим корисніший XDR як зв’язувальне рішення.
5. Ресурси та бюджет
EDR простіший і дешевший у розгортанні, його можна впровадити швидше. XDR потребує більше уваги до архітектури, але й віддача від нього вища, особливо в середньо- та довгостроковій перспективі.
З чого почати: етапи впровадження в інфраструктуру
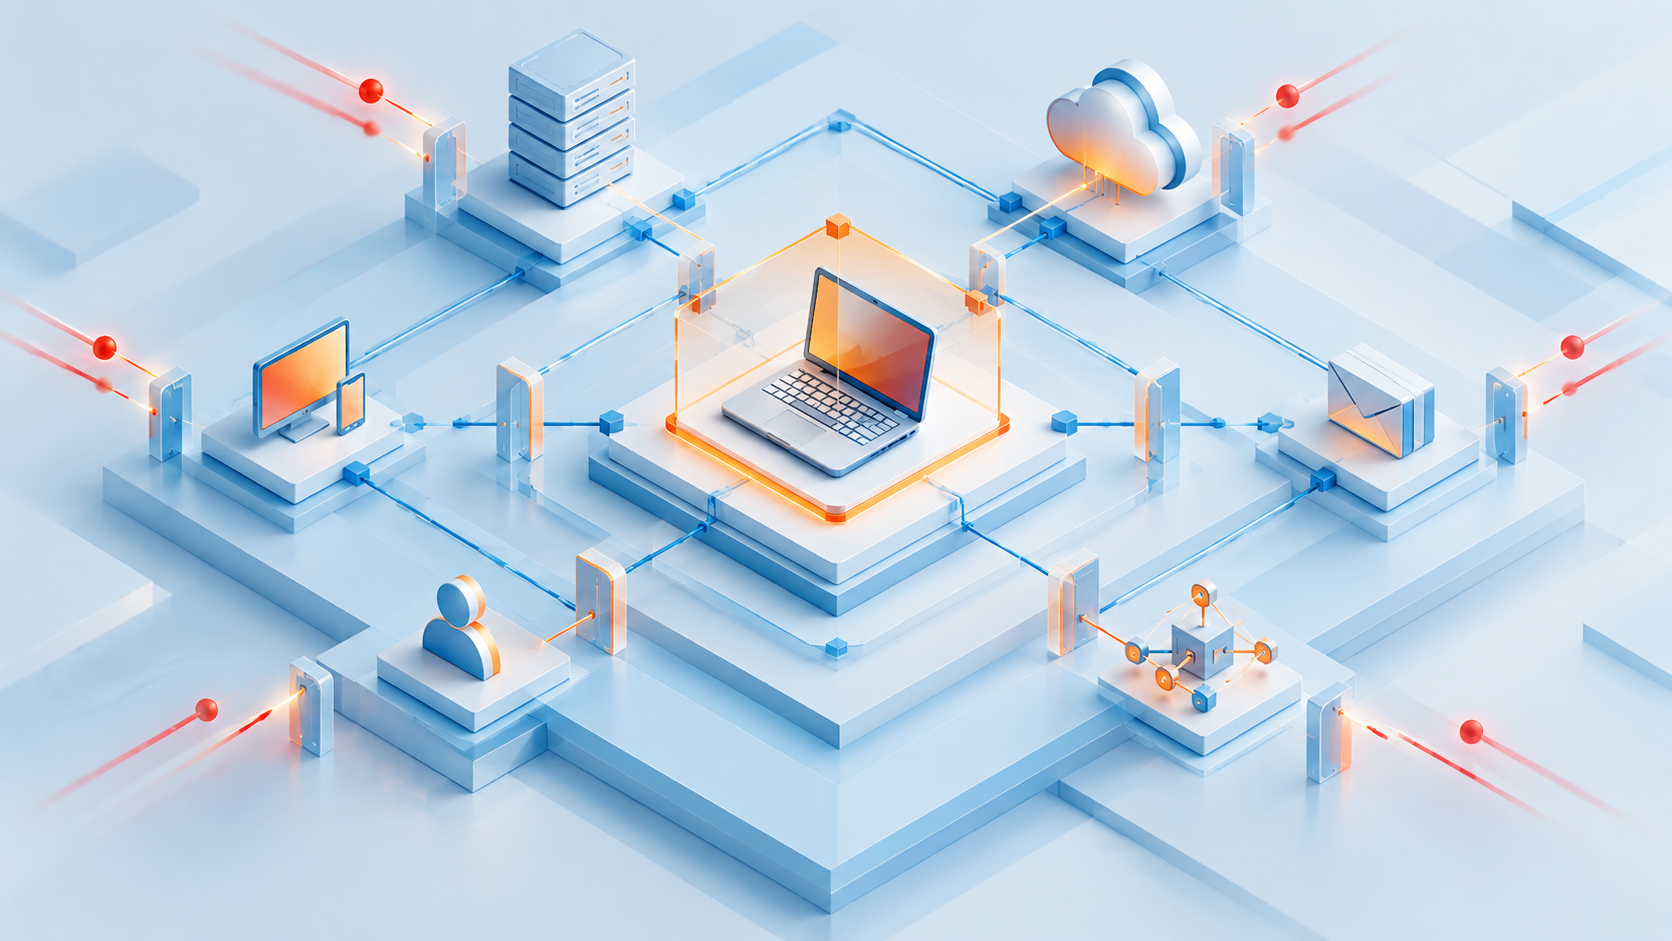
Перехід на архітектуру активного кіберзахисту, це не разова покупка, а процес. Щоб отримати максимальну користь від рішень EDR і XDR, важливо діяти поетапно.
Перший крок, аудит поточної IT- та ІБ-інфраструктури. Які активи потрібно захищати? Де знаходяться основні зони ризику? Які інструменти вже використовуються, а які застаріли?
Далі, визначення пріоритетів. Починати варто з найбільш уразливих сегментів: доступ розробників до продакшн-середовищ, пошта топменеджменту, підключення зовнішніх підрядників.
На цій основі формується PoC, пілотний проєкт на базі EDR, який дозволяє протестувати ключові сценарії виявлення та реагування.
Після отримання практичних результатів, перехід до інтеграції XDR: підключення додаткових джерел даних (email, хмари, мережі, ідентичності), налаштування автоматичних політик, кореляція подій.
Фінальний етап, навчання команди безпеки та автоматизація рутинних завдань. Без залучення SOC-аналітиків і адміністраторів навіть найкращі технології не дадуть результату.
Типові помилки та міфи
Навколо XDR досі існує багато хибних уявлень. Ось найпоширеніші з них:
«XDR замінює все»
Насправді XDR, це не чарівна кнопка, а координаційна платформа. Вона не скасовує необхідність у SIEM, EDR чи ручному аналізі.
«EDR достатньо»
Лише якщо у вас немає ні пошти, ні хмари, ні API. У реальності такого майже не буває, а отже можливостей EDR буде недостатньо.
«XDR, це дорого й довго»
Існують поетапні сценарії впровадження, адаптовані під різні бюджети. Почати можна з малого й масштабувати рішення в міру зростання загроз.
«XDR = SIEM»
Ні. SIEM, це сховище логів. XDR, це платформа активного реагування з фокусом на контекст і автоматизацію.
Висновок: стратегія, а не просто інструменти
EDR і XDR, це не просто програмне забезпечення, а нова модель мислення у сфері кібербезпеки.
EDR вирішує тактичні завдання на рівні пристроїв. XDR формує стратегічний підхід, охоплюючи весь стек: від робочих станцій до хмар і електронної пошти.
Вони не конкурують, вони доповнюють один одного. Справжня зрілість настає тоді, коли бізнес вибудовує адаптивну, масштабовану й автоматизовану систему реагування на інциденти.
Головне, почати. Навіть невеликий PoC може стати відправною точкою для серйозних змін.