



Як не втратити контроль над інфраструктурою в умовах зростання загроз? Розповідаємо, чому класичного підходу вже недостатньо, як трансформувався ландшафт вразливостей і чому ефективне управління ними потребує проактивної стратегії, контексту та сучасних рішень.
Як змінюється ландшафт загроз: від CVE до реальної атаки
З кожним роком кіберзагрози стають дедалі більш цільовими та швидкими. Лише за останній рік, за даними ENISA та CISA, кількість атак на основі відомих вразливостей зросла на десятки відсотків. Актуальні звіти показують: більшість успішних інцидентів починається не зі складних zero-day експлойтів, а з давно відомих і не закритих CVE.
Однак просто знати про наявність вразливості, недостатньо. Середній час усунення критичної вразливості (MTTR) у корпоративній інфраструктурі часто перевищує 30 днів, а зловмисники нерідко мають лічені години, щоб її використати. Так, платформа ShadowServer регулярно фіксує автоматичні сканування та спроби експлуатації нових CVE вже в першу добу після їх публікації.
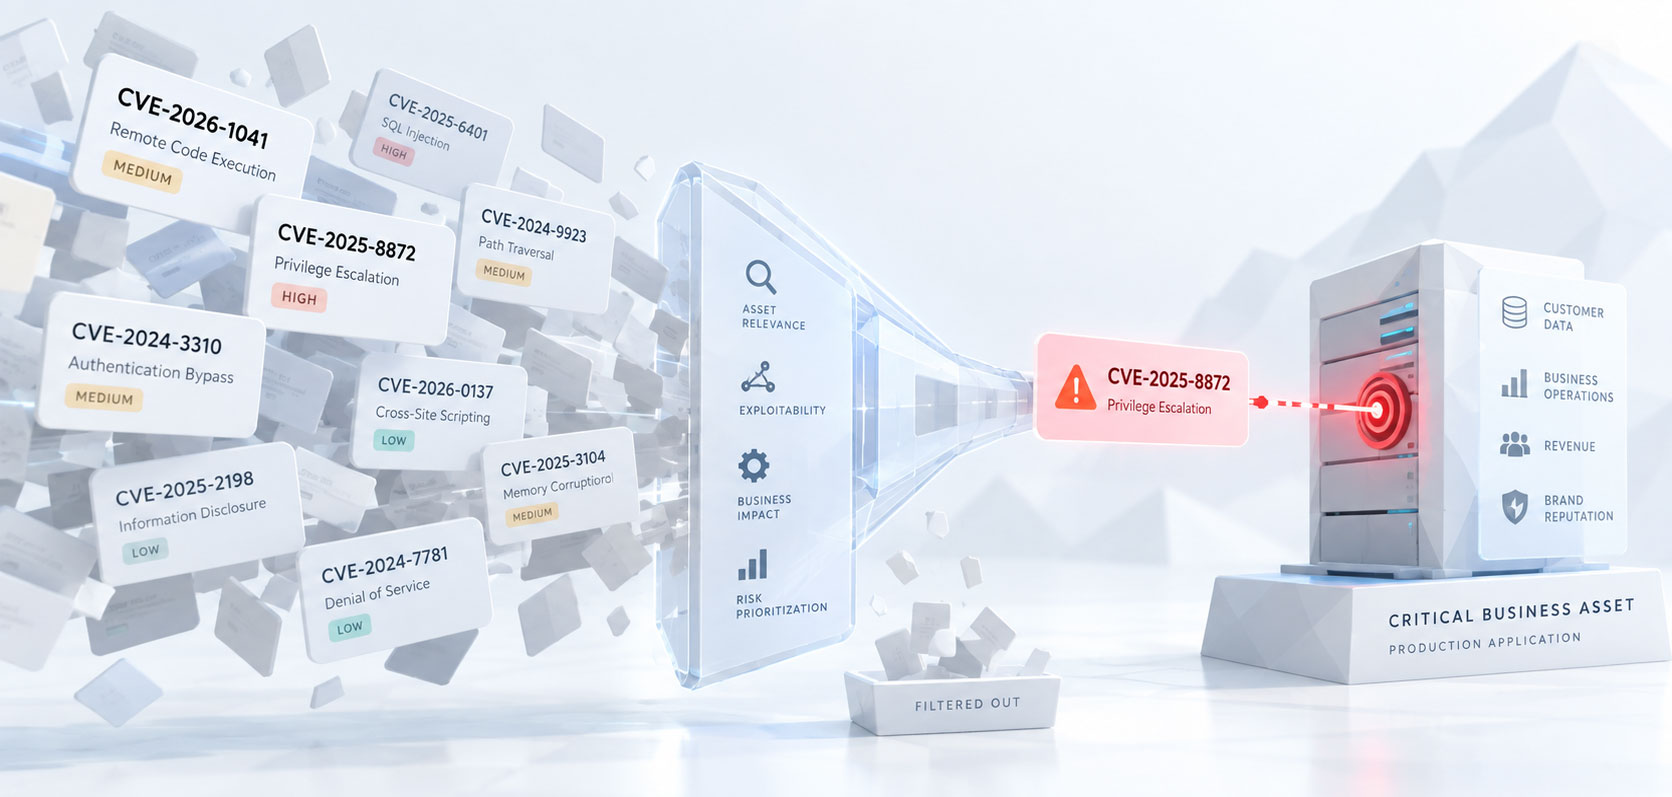
Саме тому ключ до захисту сьогодні, це не швидкість встановлення патчів сама по собі, а здатність компанії оперативно оцінювати ризики та пріоритизувати зусилля. Підхід до Vulnerability Management має враховувати не лише технічну тяжкість CVE, а й контекст: які системи зачеплені, наскільки вони критичні для бізнесу і наскільки висока ймовірність експлуатації.
У цьому допомагають платформи, такі як Tenable, Rapid7 або Qualys, у зв’язці з телеметрією з XDR-рішень і зовнішнім Threat Intelligence. Лише поєднання цих факторів дозволяє перейти від реагування до справжнього проактивного захисту.
Поверхня атаки та критичність активів: що важливо бачити, щоб захищати
Ефективний кіберзахист неможливий без розуміння того, що саме ми захищаємо. Поверхня атаки сучасної компанії, це вже не просто внутрішні сервери. Це віддалені робочі станції, хмарні сервіси, середовища розробки, API-інтерфейси, IoT-пристрої та багато іншого. І кожен із цих компонентів може стати точкою входу.
Контекст активів стає ключовим. Наприклад, в одній і тій самій мережі можуть перебувати ERP-система, що обробляє фінансові транзакції, і принтер. Формально вразливість може бути в обох, але критичність для бізнесу, принципово різна. Тому підхід до управління вразливостями має враховувати не просто наявність проблеми, а її вплив у конкретній інфраструктурі.
Для цього використовуються CMDB-системи, такі як ServiceNow або BMC, і платформи Asset Intelligence. Вони дозволяють пов’язати активи між собою, зрозуміти їхню роль і взаємозалежності, побудувати карту інфраструктури та правильно визначити пріоритети.
У сучасних реаліях недостатньо “перевірити сервери раз на квартал”. Необхідно постійно сканувати, аналізувати зв’язки та приймати рішення, виходячи з динамічного розуміння ризиків. Поверхня атаки, це не просто перелік IP-адрес, а складна й постійно змінювана система. Без її повної картини неможливі ні захист, ні планування.
Пріоритизація на основі ризику: чому CVSS більше недостатньо
Багато компаній досі оцінюють вразливості виключно за балами CVSS. Однак в умовах сучасних атак цього стає критично мало. Висока теоретична оцінка не означає високої ймовірності експлуатації. Навпаки, багато CVE з балами 9.8 за CVSS залишаються “безпечними” в реальному середовищі, якщо для них не існує робочих експлойтів або вони не зачіпають важливі активи.
Реальні загрози потребують більш динамічного та контекстного підходу, так званої risk-based prioritization. Це означає не лише оцінку технічної складності вразливості, а й врахування ймовірності її експлуатації, контексту активу, загрози для бізнесу та поведінки зловмисників.
EPSS, Threat Intel і поведінкові сигнали в реальній оцінці
Exploit Prediction Scoring System (EPSS), один із найважливіших кроків у бік оцінки реального ризику. Це відкрита модель, яка за допомогою машинного навчання аналізує сотні сигналів: від наявності PoC-експлойтів і обговорень у даркнеті до активності сканерів на Shodan або GreyNoise. На виході EPSS показує ймовірність експлуатації вразливості протягом найближчих 30 днів.
Ця ймовірність часто розходиться з CVSS. Так, CVE з балом 9.8 може мати EPSS <0.01%, якщо вона складна в застосуванні й не цікавить атакувальників. Водночас вразливість із балом 6.5 може активно використовуватися в кампаніях і мати високий EPSS.
Доповнивши EPSS джерелами threat intelligence, наприклад CISA KEV, Cisco Talos, Recorded Future, компанія отримує повну картину: які вразливості актуальні, експлуатуються зараз і можуть завдати реальної шкоди.
Такий підхід дозволяє фокусувати зусилля на справді важливому: замість того щоб усувати все підряд, діяти точково й результативно.
Інструменти та технології: як працює екосистема VM на практиці
Управління вразливостями, це не один інструмент, а ціла архітектура, що об’єднує збір даних, оцінку ризиків, візуалізацію, автоматизацію та реагування. Senseti Group допомагає компаніям вибудовувати таку екосистему на базі найкращих рішень, адаптованих під конкретні завдання бізнесу.
Ефективна стратегія VM починається з надійного сканера, але цим не обмежується. Вона включає інтеграції з XDR, SIEM, платформами управління патчами та системами автоматизації реагування, щоб замкнути весь цикл, від виявлення до усунення вразливості.
Сканери, XDR, SIEM та автоматизація усунення вразливостей
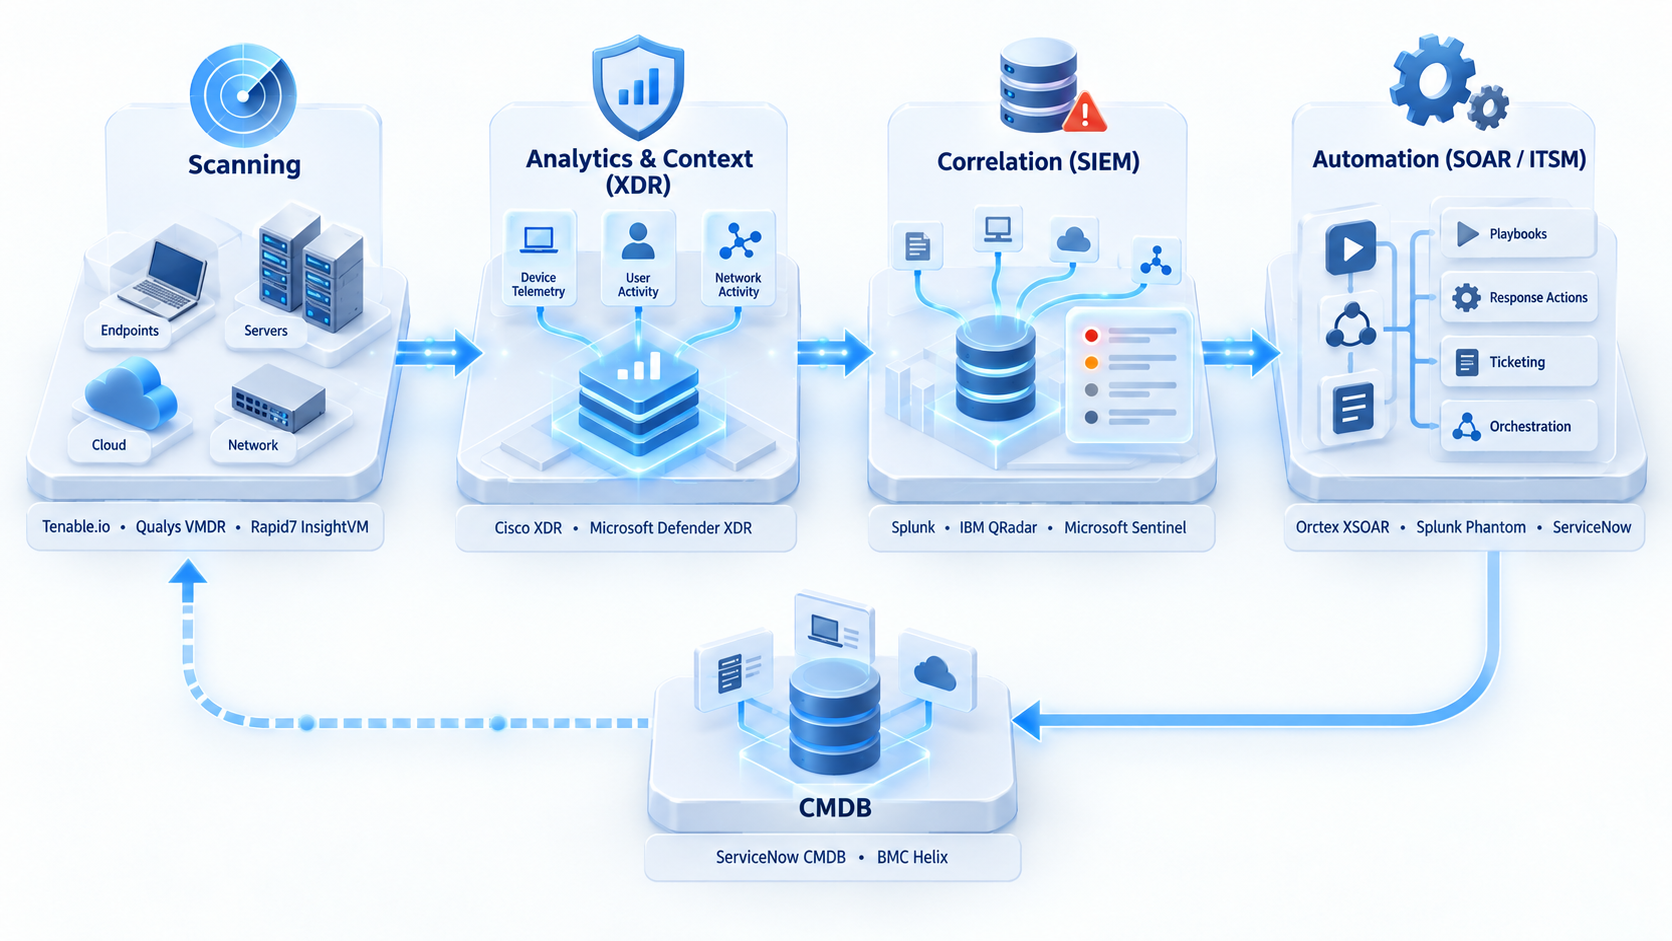
У межах екосистеми Senseti використовуються та інтегруються рішення, які покривають усі етапи життєвого циклу управління вразливостями:
- Сканування, Tenable.io, Qualys VMDR, Rapid7 InsightVM дозволяють виявляти вразливості на всіх рівнях: від хмар до кінцевих пристроїв.
- Аналітика та контекст, завдяки інтеграції з XDR-платформами, Cisco XDR, Microsoft Defender XDR, забезпечується телеметрія, пов’язана з активністю користувачів, пристроїв і мереж.
- Кореляція та сповіщення, SIEM-системи, QRadar, Microsoft Sentinel, Splunk, дозволяють вибудовувати повну картину інцидентів у реальному часі.
- Автоматизація реагування, SOAR-платформи, Splunk Phantom, Cortex XSOAR, можуть запускати сценарії: ізоляція активу, деплой патча, створення інциденту в ITSM.
В одному з кейсів Senseti реалізована повна автоматизація: після виявлення критичної вразливості на активі, пов’язаному з ключовими бізнес-процесами, XDR ізолює пристрій, запускає процедуру патчингу й оновлює статус у CMDB, без участі людини.
Такий підхід скорочує MTTR до хвилин і дозволяє усунути ризик ще до того, як зловмисник скористається вразливістю.
Як вибудувати процес: від інвентаризації до реагування
Навіть найкращі сканери й інструменти не дадуть результату, якщо за ними не стоїть структурований процес. Ефективне управління вразливостями, це не разова активність, а безперервний цикл, інтегрований в ІТ- та бізнес-процеси. Senseti рекомендує використовувати покроковий фреймворк, який охоплює весь життєвий цикл вразливості, від моменту її виявлення до повного усунення та повторної перевірки.
Такий підхід дозволяє не лише знижувати ризик атак, а й демонструвати зрілість ІБ-систем під час зовнішніх аудитів, сертифікацій і взаємодії з регуляторами.
Фреймворк управління вразливостями: 6 етапів впровадження
1. Інвентаризація активів
Перший крок, отримати актуальну картину інфраструктури: які системи є, де вони розміщені, хто за них відповідає. Інструменти: CMDB, ITAM-платформи, хмарні сканери.
2. Виявлення вразливостей
Сканування всіх типів середовищ: локальних, хмарних, контейнерних, віддалених пристроїв. Використовуються Tenable.io, Qualys, Rapid7.
3. Пріоритизація за ризиком
Комбінація CVSS, EPSS, Threat Intel і контексту активу. Використовуються алгоритми оцінки ймовірності експлуатації, зв’язки з критичними бізнес-сервісами.
4. Ремедіація або мітигація
Усунення вразливості, патч, конфігурація, сегментація, або її ізоляція, XDR, ACL, обнулення прав. В ідеалі, автоматизовано через SOAR або ITSM.
5. Контроль і аудит
Перевірка, що вразливість усунена. Повторне сканування, контроль SLA на виправлення, звітність.
6. Постійна адаптація
Нові активи, нові загрози, нові вектори атак, процес має бути гнучким. Важливо регулярно переглядати правила, джерела даних і пріоритети.
Візуально цей процес представлений як цикл безперервного покращення, аналогічний моделі PDCA або NIST RMF: він не має кінця й потребує постійної підтримки та зрілості.
Що бізнес може зробити вже зараз: перевірений чеклист
Компанії, які тільки починають шлях до зрілої моделі управління вразливостями, часто стикаються з питанням: з чого почати? Senseti пропонує орієнтуватися на практичний чеклист, набір мінімальних кроків, який можна реалізувати за лічені тижні й отримати відчутний ефект.
Цей підхід не потребує повної перебудови інфраструктури, але дозволяє швидко виявити прогалини й почати рух у бік більш стійкої моделі ІБ.
10 кроків до ефективного VM-процесу
- Призначити відповідальну команду або власника процесу. Без центру управління VM залишається в “сірій зоні” між ІБ та IT.
- Розгорнути базовий сканер вразливостей. Не лише сервери, а й хмари, SaaS, робочі станції, мобільні пристрої.
- Інтегрувати VM із системами ITSM. Створення тікетів на виправлення, контроль SLA, робота у звичному середовищі.
- Визначити свій рівень критичності. Які вразливості мають усуватися за 24 години, які можна моніторити.
- Налаштувати автоматизацію усунення. Наприклад, деплой патчів або ізоляція пристроїв через XDR + SOAR.
- Визначити KPI. Середній час усунення (MTTR), покриття активів, % усунених критичних вразливостей.
- Налагодити інформування бізнес-підрозділів і керівництва. Без buy-in з боку бізнесу процес буксує.
- Провести аудит поверхні атаки. Які активи вразливі, які критичні, де можливі атаки.
- Регулярно переглядати пріоритети. З урахуванням нових векторів атак і змін у бізнесі.
- Оновлювати процеси та інструменти. Ринок VM швидко розвивається, важливо йти в ногу.
Висновки: управління вразливостями як стратегічний пріоритет
В умовах сучасних загроз, прискореної цифровізації та поширення гібридної роботи управління вразливостями перестає бути технічним завданням, це стає бізнес-пріоритетом. Вразливості, це не просто рядки у звітах сканерів, а реальні точки входу для атак, які можуть паралізувати роботу компанії, скомпрометувати дані або завдати серйозного удару по репутації.
Комплексний підхід до VM, це про видимість, пріоритизацію, автоматизацію та постійну адаптацію. Технології вже є: від систем оцінки ризиків на основі EPSS і threat intelligence до платформ автоматичного усунення та аналізу поверхні атаки. Головне, грамотно вибудувати процес, адаптувати інструменти під інфраструктуру й регулярно оцінювати зрілість підходу.
Senseti допомагає компаніям пройти цей шлях: від аудиту активів і впровадження VM-платформ до інтеграції з XDR і побудови Zero Trust-архітектур. Якщо ваша організація хоче перейти від реактивного захисту до проактивної кіберстійкості, ми готові допомогти.