Комплексний огляд підходів до резервного копіювання: від стратегії та видів бекапів до вибору платформ, сховищ і технологій відновлення. Стаття орієнтована на ІТ-команди, які прагнуть забезпечити стійкість, автоматизувати контроль над даними та знизити ризики бізнес-простоїв.
Призначення та принципи резервного копіювання
Резервне копіювання, це не просто технічне завдання, а базовий елемент стратегії забезпечення безперервності бізнесу. Воно захищає інфраструктуру від втрат, спричинених атаками, збоями, помилками та фізичними ризиками. Без регулярного й правильно спроєктованого бекап-плану будь-яка ІТ-система стає вразливою.
Ключовими параметрами резервного копіювання є RTO, допустимий час відновлення, і RPO, максимально допустимий обсяг втрати даних. Ці метрики визначають, як часто потрібно створювати копії та скільки часу може пройти до повного відновлення системи без шкоди.
Стратегія має враховувати фізичне та логічне розділення копій, включно з immutable backup, незмінюваним сховищем, і air-gap, ізоляцією від мережевого доступу. Це особливо критично під час захисту від ransomware-атак, де зловмисник може видалити або зашифрувати навіть бекапи.
Що таке стратегія 3-2-1 і чому без неї не обійтися?
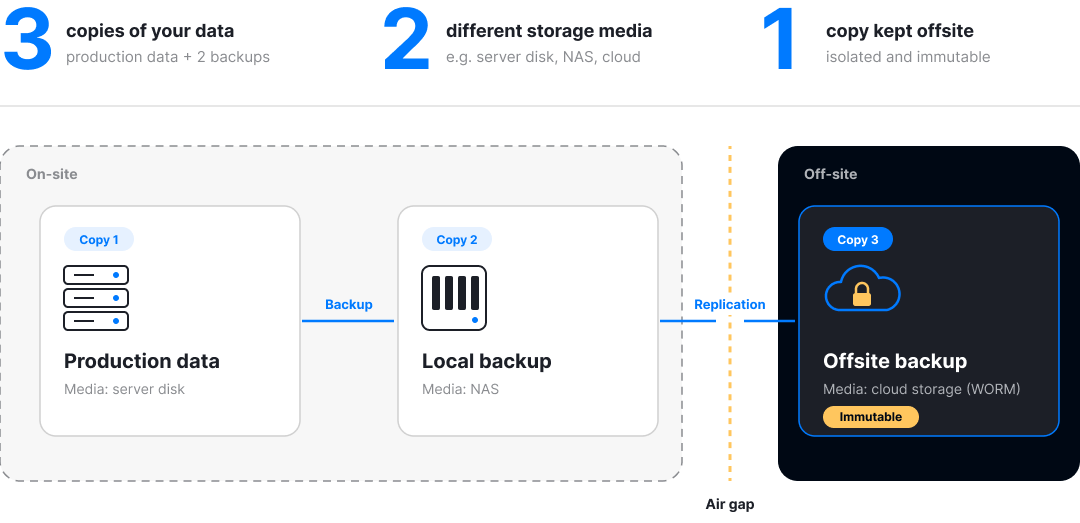
3-2-1, це фундаментальна схема: 3 копії даних, 2 на різних типах носіїв, 1 фізично ізольована від мережі. Додатково рекомендується використовувати immutable backup і шифрування, щоб захиститися від логічної та фізичної компрометації.
Ігнорування цього підходу часто призводить до фатальних втрат: під час атаки копії виявляються недоступними або пошкодженими. У Senseti реалізована автоматична перевірка схеми 3-2-1 і цілісності копій через інтеграцію з Fortinet FortiSIEM та Zabbix.
Основні методи резервного копіювання
Система резервного копіювання, це не просто “копіювати все щодня”. Для ефективного відновлення потрібно враховувати обсяги, частоту змін, вимоги до RTO/RPO та бюджет. Основні методи: повне, інкрементальне, диференційне, а також CDP (continuous data protection) і snapshots. Вибір залежить від того, наскільки критичні дані та як швидко вони мають бути відновлені.
Повний бекап, це основа всіх стратегій. Він створює копію всього обсягу даних, що спрощує відновлення, але потребує великих ресурсів. Інкрементальні та диференційні методи вирішують проблему надмірного споживання сховищ: вони записують лише зміни, знижуючи навантаження на мережу й прискорюючи процеси. Однак відновлення потребує більшої кількості кроків і обчислювальних операцій.
Додаткові методи, такі як CDP, записують кожну зміну даних у реальному часі. Це знижує RPO до секунд, але підвищує вимоги до інфраструктури. Snapshots, моментальні знімки стану даних, які використовуються у VMware, Nutanix або HPE StoreOnce, добре підходять для точок відновлення систем і конфігурацій. Senseti рекомендує гібридні стратегії: наприклад, поєднання щоденного інкрементального бекапу та щотижневого повного копіювання, з автоматичною маршрутизацією в хмару й на локальні NAS через Zabbix або Commvault.
Чим відрізняється інкрементальний і диференційний бекап?
Інкрементальний бекап зберігає лише зміни з моменту останнього резервного копіювання, будь-якого типу, тоді як диференційний, з моменту останнього повного. Це впливає на швидкість створення та відновлення, а також на використання сховища.
Інкрементальний метод ефективний при частому копіюванні та використанні дедуплікації, як у Veeam і Rubrik. Диференційний є кращим для малих компаній зі спрощеною політикою відновлення, де важливі стабільність і передбачуваність.
Основні методи копіювання:
Повне резервне копіювання, копія всіх даних, простота відновлення, високе навантаження.
Snapshots, швидке збереження стану ВМ і застосунків, використовується в Nutanix, HPE.
CDP (Continuous Data Protection), практично нульова RPO, безперервний запис змін.
Інструменти типу Commvault дозволяють комбінувати методи, а також застосовувати автоматичні політики зберігання з дедуплікацією, шифруванням і передачею захищеними каналами. Senseti інтегрує ці сценарії в CI/CD-пайплайни через API.
Сховища даних: де розміщувати резервні копії
Тип сховища напряму впливає на доступність, надійність і швидкість відновлення даних. Під час проєктування архітектури резервного копіювання важливо враховувати як локальні (on-prem), так і розподілені (offsite) сценарії. Поширені опції включають NAS, SAN, хмарні сервіси, ЦОД і знімні пристрої. Кожен із них має свої особливості в управлінні, масштабуванні та захисті від ризиків.
NAS (Network Attached Storage), це зручне й порівняно недороге рішення для малого та середнього бізнесу. Воно просто інтегрується в LAN, забезпечує швидкий доступ і легко масштабується. Водночас SAN (Storage Area Network), це високопродуктивне середовище зберігання, призначене для великих інфраструктур, де критично важливе швидке відновлення великих обсягів даних.
Для георезервування дедалі частіше використовують хмарні сховища з підтримкою WORM (Write Once Read Many) та immutable backup, що робить їх стійкими до вірусів-шифрувальників. Великі організації також орендують місця в ЦОДах, де копії даних розміщуються в захищених і зарезервованих зонах, часто з offsite- та geo-redundancy-функціями. На краю спектра залишаються знімні носії, як правило, це застаріле рішення з високою вразливістю, яке застосовується лише як тимчасовий захід або в межах cold storage-стратегій.
Сховище NAS чи хмара, що вибрати у 2026 році?
NAS пропонує контроль, високу швидкість доступу та незалежність від зовнішніх провайдерів, але потребує інвестицій у фізичну інфраструктуру та захист. Це відповідне рішення, якщо в компанії розвинений власний ІТ-відділ і важлива локальна автономність. Також NAS зручний для гібридних рішень, де критичні бекапи дублюються в хмару.
Хмарне сховище виграє в гнучкості та масштабованості. За правильної конфігурації, immutable, багатофакторна авторизація, SIEM-інтеграція, воно забезпечує високий рівень безпеки. Однак для надійної роботи потрібне стабільне інтернет-з’єднання, а вартість зберігання при великих обсягах може бути вищою, ніж у on-prem рішень. Senseti рекомендує комбіновану стратегію, частину копій розміщувати локально, NAS, решту, у хмарі з підтримкою geo-redundancy та CMDB-інтеграцією.
Вибір рішень та інструментів резервного копіювання
Вибір платформи для резервного копіювання залежить від масштабу інфраструктури, вимог до автоматизації, можливості реплікації та рівня зрілості процесів ІБ. На ринку представлені десятки рішень, від Veeam і Rubrik до Commvault та пропрієтарних інструментів, таких як Senseti BaaS. Кожна система пропонує свій підхід до дедуплікації, оркестрації та зберігання.
Veeam популярний у SMB-сегменті завдяки простому налаштуванню, інтеграції з віртуалізацією та масштабованості. Rubrik робить ставку на хмарні технології та API-орієнтований підхід. Він добре вписується в DevOps-оточення. Commvault пропонує універсальну платформу з глибокими можливостями автоматизації, підтримкою SIEM/CMDB-інтеграції, policy-driven бекапами та потужною звітністю. Senseti пропонує кастомізовані розгортання Commvault і власні сценарії автовиявлення активів та їх класифікації.
Основні критерії вибору платформи:
Підтримка різних типів бекапів: повні, інкрементальні, CDP
Інтеграція з хмарними та on-prem сховищами
RTO/RPO-політики та SLA-налаштування
Автоматизація патчингу та резервування
Підтримка WORM, immutable backup, multi-tenant середовищ
Що дає Commvault у порівнянні з іншими платформами?
Commvault вирізняється тим, що пропонує єдиний стек для резервного копіювання, відновлення, захисту та управління даними. Це платформа рівня Enterprise, яка підтримує policy-based backup, CMDB-синхронізацію, генерацію звітів для аудиту та наскрізну інтеграцію з SIEM-системами. Сценарії застосування включають резервне копіювання робочих станцій, серверів, віртуальних машин і хмар, з гнучкою маршрутизацією та дедуплікацією.
Додатково Commvault надає інструменти для автоматизації DR (Disaster Recovery), що дозволяє не лише швидко відновлювати дані, а й відтворювати критичні бізнес-сервіси в нових локаціях. Senseti впроваджує Commvault із попереднім аналізом активів, адаптуючи політику резервного копіювання під цілі бізнесу та нормативні вимоги.
Практика відновлення: алгоритми, метрики, сценарії
Резервне копіювання не має сенсу без надійного й швидкого відновлення. Будь-який інцидент, від відмови обладнання до кібератаки, потребує чіткого DR-плану (Disaster Recovery) із заздалегідь визначеними RTO (Recovery Time Objective) і RPO (Recovery Point Objective). Ці показники задають максимально допустимий час і обсяг втрат під час відновлення.
Алгоритм відновлення залежить від обраної стратегії бекапів і типу сховищ. Наприклад, у випадку інкрементального бекапу знадобиться послідовна реконструкція всіх змін, тоді як при CDP (Continuous Data Protection) доступна практично миттєва реплікація. Тому вибір інструменту й архітектури напряму впливає на швидкість повернення до роботи. Комбінований підхід, локальні швидкі копії та offsite immutable, вважається найбільш стійким.
DR-сценарії потребують регулярного оновлення й тестування. Commvault, Rubrik і Senseti DR-конфігуратори дозволяють моделювати аварії та відпрацьовувати дії команди в умовах відмови інфраструктури. Практика показує: компанії, які мають актуалізований DR-план, відновлюють операційну діяльність у 3–5 разів швидше.
Основні елементи ефективного відновлення:
RTO не перевищує допустимих SLA
Автоматизація запуску DR-сценаріїв
Звітність у CMDB і SIEM
Наявність протестованих процедур дій
Реплікація в сторонню геозону або хмару
Тестування та контроль резервних копій
Створення бекапів, це тільки початок. Без регулярного тестування резервні копії втрачають сенс: файли можуть бути пошкодженими, неповними або недоступними. За статистикою, близько 25% відновлень завершуються частковою або повною невдачею, причина в відсутності контролю цілісності.
Тестування проводиться на кількох рівнях. Базовий включає перевірку завершеності операцій копіювання та контроль журналів. Просунутий, моделювання відновлення з резервної копії з фіксацією відхилень, швидкості та точності даних. Системи на кшталт Veeam Monitoring, Commvault Validate або Senseti Data Trust автоматизують верифікацію та повідомляють адміністраторів про збої в ланцюгу копіювання.
Особливо важливо проводити перевірку після великих оновлень, змін у конфігурації або переміщення даних. Також актуальна інтеграція з SIEM і Zabbix для центрального контролю подій, що дозволяє відстежувати динаміку, виявляти аномалії та формувати звітність для аудиторів.
Як тестувати бекапи без втрати часу та ресурсів?
Регулярне тестування не обов’язково потребує ручного втручання. Сучасні платформи резервного копіювання дозволяють автоматизувати верифікацію: щоденно, щотижнево або за подіями. Наприклад, Commvault використовує механізми scheduled recovery testing зі звітністю та логами в CMDB або SIEM.
У сценаріях високого навантаження краще проводити часткові тести, відновлення 5–10% копій за вибіркою. Це знижує знос обладнання та забезпечує статистично достовірну оцінку цілісності. Важливо також аналізувати RTO й адаптувати процедури залежно від фактичних значень відновлення. Senseti застосовує власні дашборди на базі Zabbix і Grafana для контролю параметрів відновлення та виявлення вузьких місць.
Висновок: резервне копіювання як стратегічна необхідність
Ефективне резервне копіювання давно вийшло за межі ІТ-функції, це критичний елемент стратегії безперервності бізнесу. Втрата даних, порушення SLA та простій сервісів напряму впливають на фінанси, клієнтський досвід і репутацію компанії. Надійна архітектура бекапів з урахуванням RTO, RPO, air-gap і immutable-копій дозволяє мінімізувати будь-які ризики, від кібератак до збоїв інфраструктури.
Системний підхід потребує більшого, ніж просто налаштування резервних завдань. Він включає вибір правильних типів сховищ, NAS, хмара, ЦОД, регулярне тестування копій, автоматизацію відновлення та інтеграцію з SIEM/CMDB. Сучасні платформи на кшталт Veeam, Commvault, Rubrik і Senseti дають бізнесу контроль, прозорість і передбачуваність усіх процесів, пов’язаних із захистом даних.
Senseti допомагає компаніям проєктувати архітектуру резервного копіювання з урахуванням галузевих вимог, специфіки інфраструктури та рівня зрілості процесів. Від вибору рішень і автоматизації відновлення до моніторингу цілісності й інтеграції з системами безпеки, усе вибудовується під конкретні сценарії та бізнес-цілі. Це не просто технологія, це інфраструктурний фундамент для стійкості та зростання.
Що таке SDN: три рівні архітектури, роль контролера, централізовані, децентралізовані й гібридні моделі, OpenFlow, огляд платформ і ризики впровадження.
Що таке локальна мережа підприємства: з чого складається LAN, які бувають топології, як зібрати вимоги, спроєктувати й обслуговувати мережу без простоїв.