



Zero Trust, це сучасний підхід до безпеки, за якого за замовчуванням не довіряють ні користувачам, ні пристроям. Він включає сувору автентифікацію, мікросегментацію та постійний контроль. Такий підхід особливо актуальний для хмарних і гібридних IT-середовищ.
Вступ: безпека без довіри
Світ змінюється, і разом із ним змінюється підхід до інформаційної безпеки. За останні п’ять років компанії зіткнулися з експоненційним зростанням загроз: атаки стали складнішими, а периметр, розмитим. Робота з дому, хмарні сервіси, мобільні пристрої та постійна взаємодія із зовнішніми підрядниками роблять традиційні засоби захисту дедалі менш ефективними.
Раніше вважалося, що все, що знаходиться всередині корпоративної мережі, можна вважати безпечним. Але сьогодні такий підхід уже не працює. В архітектурі нульової довіри (Zero Trust) передбачається протилежне: жодному користувачу, пристрою чи застосунку не можна довіряти за замовчуванням, навіть якщо вони знаходяться всередині мережі. Усе має бути перевірено.
На практиці це означає перехід від разової авторизації до постійної верифікації, динамічного контролю доступу, мікросегментації та моніторингу поведінки в реальному часі.
У Senseti Group ми дедалі частіше стикаємося із завданнями трансформації IT-інфраструктури відповідно до принципів Zero Trust, особливо в проєктах, де критично важливий захист віддалених користувачів, хмар, гібридних середовищ і чутливих даних.
Чому класична модель безпеки застаріла і як її замінює архітектура Zero Trust
Класична модель безпеки будується на ідеї захищеного периметра. Якщо користувач пройшов перевірку, наприклад, увійшов у VPN, значить, йому можна довіряти. Але на практиці така довіра часто виявляється невиправданою.
Один із ключових викликів, внутрішні витоки та атаки з використанням легітимних облікових даних. Коли зловмисник отримує доступ до облікового запису співробітника, він може вільно переміщатися мережею, звертатися до даних і сервісів, як звичайний користувач. І часто, непомітно.
Також залишаються актуальними вразливості старих підходів:
- слабкі або повторювані паролі;
- недостатній контроль прав доступу;
- “довірені” VPN-з’єднання;
- відсутність моніторингу дій після входу.
Кейс із практики: один скомпрометований обліковий запис із доступом до внутрішнього файлового сервера призвів до витоку десятків тисяч документів, включно з комерційними пропозиціями та внутрішньою документацією. І все це, без використання шкідливого ПЗ, лише через валідні сесії.
Що таке архітектура нульової довіри
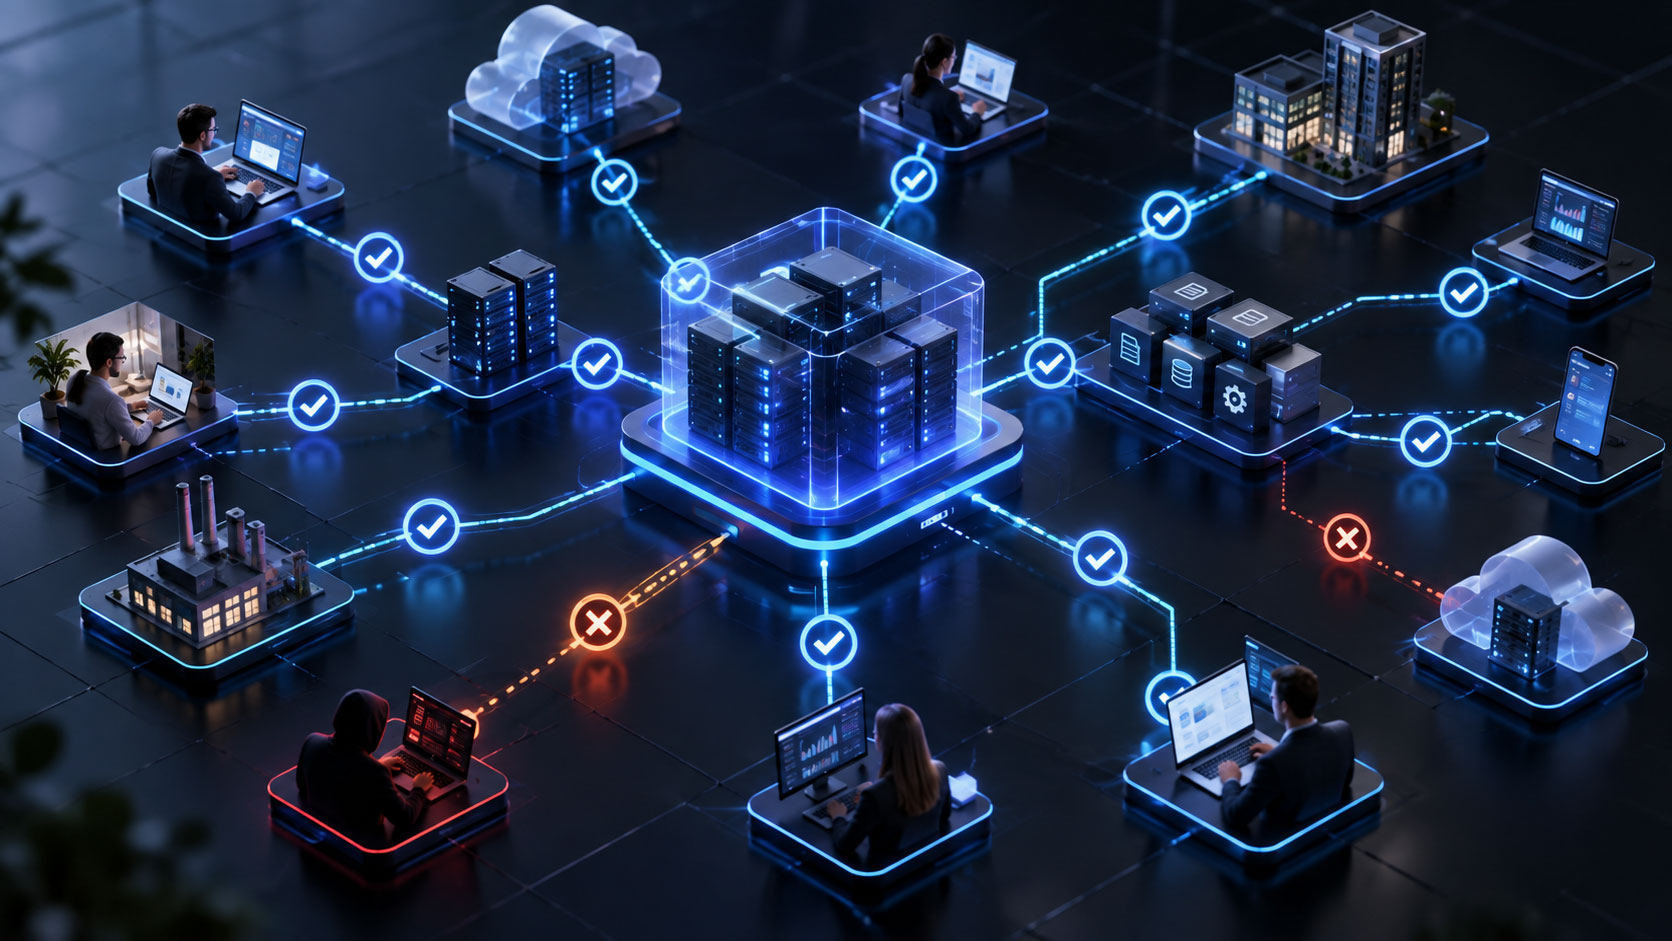
Zero Trust, це архітектура, заснована на недовірі до всього. Кожен запит до ресурсу, кожна дія користувача, кожне підключення від пристрою розглядаються як потенційна загроза, доки не доведено протилежне.
Якщо сказати просто, Zero Trust, це підхід, у якому кожне підключення розглядається як перше. Неважливо, авторизувався користувач годину тому чи щойно. Система завжди перевіряє: хто запитує доступ, звідки, з якого пристрою, за яких умов і з яким рівнем ризику.
Відмінність від класичного підходу:
- Традиційно: перевірка на вході та “свобода” всередині.
- Zero Trust: перевірка на кожному кроці, постійний контроль і логування.
Базова схема роботи Zero Trust:
[Запит доступу] → [Аналіз контексту та ризику] → [Перевірка автентичності й політик] → [Надання або відмова в доступі] → [Моніторинг дій]
Цей підхід вимагає не лише впровадження технологій, а й зміни культури безпеки. І він уже став одним із ключових стандартів для організацій, які будують стійкий кіберзахист.
Ключові принципи Zero Trust і як вони реалізуються на практиці
В основі архітектури нульової довіри, п’ять ключових принципів. Разом вони формують новий стандарт управління доступом, ідентифікацією та захистом активів в умовах постійних загроз.
1. Явна перевірка кожної дії
Кожна дія користувача має підтверджуватися: хто він, з якого пристрою підключений, у якому контексті діє. Ідентичність та умови доступу перевіряються при кожному запиті, а не лише під час входу в систему. Це знижує ризик використання викрадених пристроїв або підключення через ненадійні мережі.
2. Мінімально необхідний доступ
Кожному користувачу надаються лише ті права, які потрібні для виконання його завдань, не більше. Такий підхід обмежує можливу шкоду у разі зламу акаунта та зменшує ризик випадкових помилок або витоків.
3. Припущення про злам за замовчуванням
Система безпеки будується так, ніби компрометація уже відбулася. Це означає, що контроль і моніторинг не припиняються навіть після авторизації користувача, вони продовжують працювати постійно.
4. Повна сегментація середовища
Доступ до систем і даних ділиться на ізольовані ділянки: немає “наскрізного” доступу. Кожен запит перевіряється окремо, незалежно від рівня користувача. Це запобігає переміщенню зловмисника мережею навіть у разі успішного зламу одного сегмента.
5. Безперервний моніторинг
Система відстежує поведінку користувачів і пристроїв у реальному часі. Будь-які аномалії, вхід з іншого регіону, різке зростання активності, нестандартні дії, фіксуються та аналізуються. Уся активність логується і може бути проаналізована за потреби.
Технологічні компоненти архітектури Zero Trust
Реалізація Zero Trust вимагає цілісного підходу, що охоплює всі рівні: від ідентифікації до моніторингу. Нижче, основні технологічні блоки, які формують архітектуру нульової довіри.
▸ Ідентифікація та управління доступом (IAM)
Zero Trust починається з перевірки “хто саме запитує доступ”.
- MFA (багатофакторна автентифікація), захист від компрометації паролів.
- SSO (єдиний вхід), баланс між зручністю та безпекою.
- RBAC (доступ на основі ролей), спрощення розмежування прав.
- PAM (управління привілеями), контроль над адмін-доступом.
Часто використовуються рішення на кшталт Azure AD, Okta, Keycloak, Auth0. Важливим напрямом стає IAM для розробників: підключення до пайплайнів CI/CD, управління токенами доступу, секретами та SSH-ключами.
▸ Сегментація мережі та пристроїв
Мікросегментація обмежує переміщення всередині мережі та мінімізує вплив атаки.
- Сегментація на рівні застосунків, робочих станцій і хмари.
- Використання SDN, VLAN, Zero Trust Network Access (ZTNA).
- Гнучка маршрутизація та фільтрація за контекстом: тип пристрою, розташування, ризики.
Це особливо важливо для гібридних середовищ і мультихмарних рішень.
▸ Захист кінцевих точок
Комп’ютери, смартфони, планшети та інші пристрої стають “воротами” в мережу.
- Рішення класу EDR/XDR, наприклад, Microsoft Defender, SentinelOne, CrowdStrike.
- Контроль користувацьких пристроїв (BYOD) через політики безпеки.
- MDM-системи для централізованого управління, наприклад, Intune, Jamf.
Мета, не лише захист, а й реакція в реальному часі: автоматичне вилучення скомпрометованого пристрою з мережі.
▸ Безпека даних
Дані, ядро бізнесу. Zero Trust обмежує доступ і захищає їх переміщення.
- DLP (Data Loss Prevention), запобігання витокам.
- Шифрування на пристроях, у каналах і сховищах.
- DRM і управління правами доступу.
- Контроль доступу на рівні файлів і документообігу.
Важливо відстежувати також дії всередині хмарних систем, включно з копіюванням, пересиланням і вивантаженням даних.
▸ Моніторинг і реагування
Архітектура Zero Trust неможлива без систем спостереження та швидкої реакції.
- SIEM (збір логів і подій), Splunk, Microsoft Sentinel, Elastic.
- SOAR, автоматизація реакції на інциденти.
- UEBA, аналіз поведінки користувачів і виявлення аномалій.
Інцидент-менеджмент у Zero Trust, це не просто логування, а оперативна оцінка ризику та дія: ізоляція, сповіщення, блокування.
▸ AI та автоматизація
Zero Trust масштабується завдяки штучному інтелекту та автоматичним діям.
- Машинне навчання аналізує поведінку користувачів і пристроїв.
- AI визначає “норму” та виявляє відхилення, наприклад, стрибки активності або аномальні запити.
- Сценарії автоматичних дій: ізоляція, MFA-челендж, сповіщення адміністратора.
Такі функції активно розвиваються в екосистемах Microsoft Security, Palo Alto Cortex, Cisco XDR та інших.
Як впроваджувати Zero Trust: дорожня карта
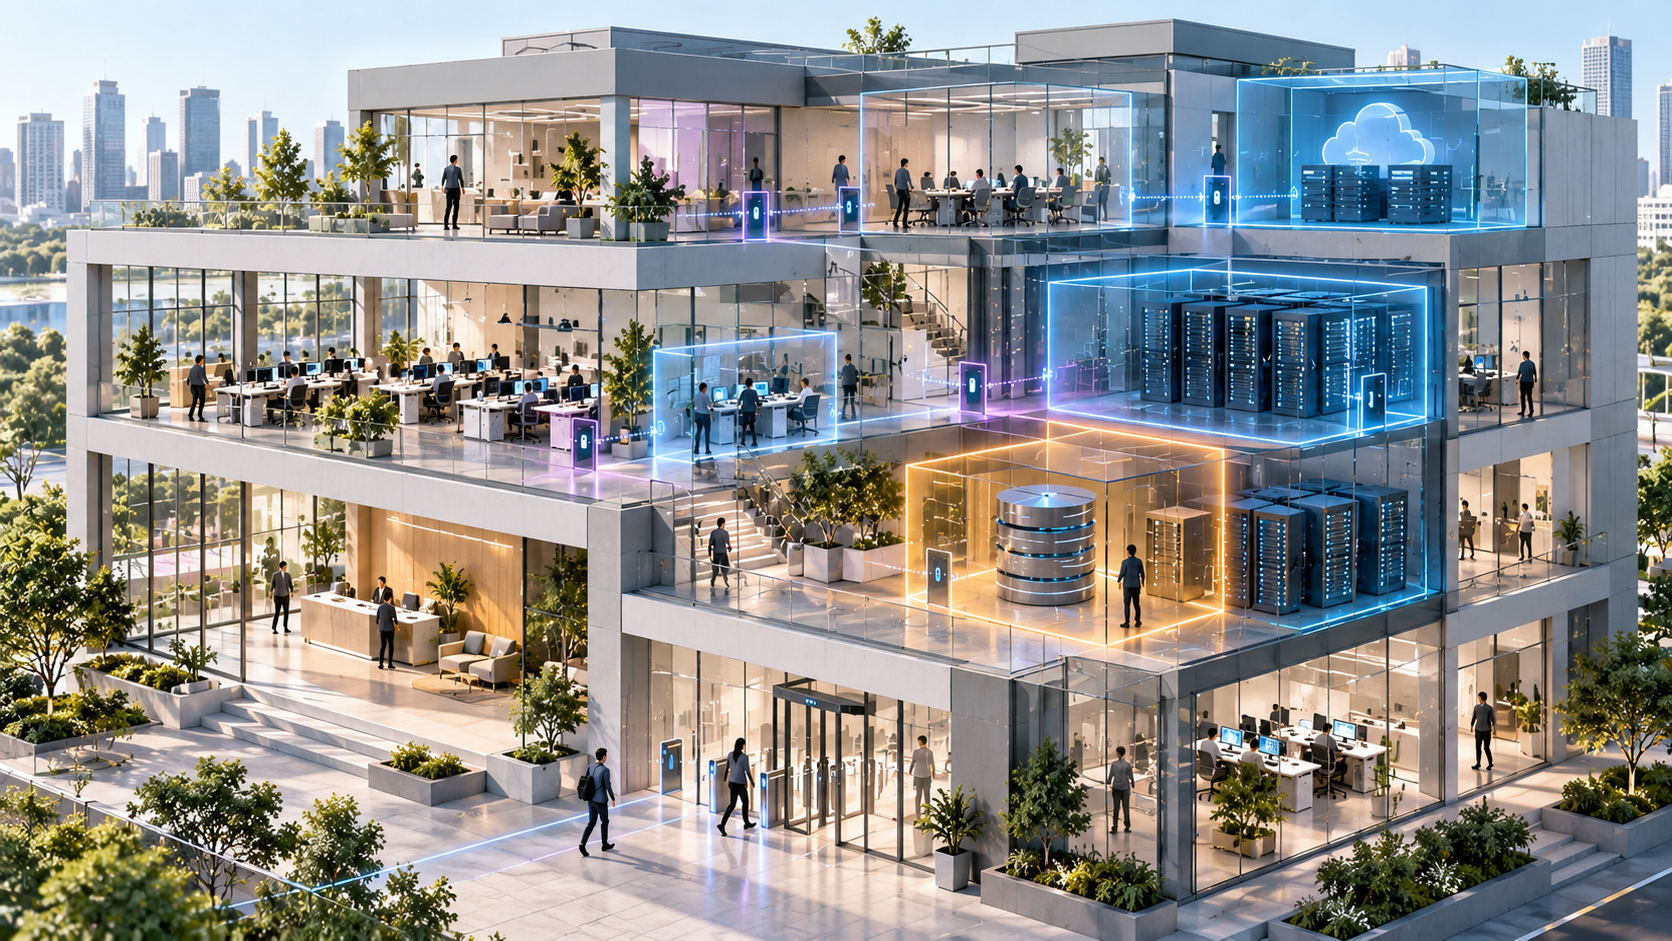
Zero Trust, це не “встановлення однією кнопкою”, а стратегічне переосмислення підходів до безпеки. Щоб впровадження було ефективним і не заважало бізнесу, важливо рухатися поетапно:
1. Аудит поточної інфраструктури та політик інформаційної безпеки
Оцініть, які ресурси є в інфраструктурі, як вони захищені та хто має до них доступ. Особливу увагу варто приділити застарілим системам, VPN, локальним AD та ручним політикам безпеки.
2. Визначення критичних зон і чутливих даних
Визначте, що є найбільш цінним для компанії: база клієнтів, бухгалтерія, вихідний код, персональні дані. Саме з цих зон варто починати реалізацію.
3. Впровадження IAM-систем (управління доступом)
Запуск багатофакторної автентифікації (MFA), єдиного входу (SSO), управління доступом на основі ролей (RBAC), контроль привілейованих облікових записів (PAM). Це основа довіреної ідентифікації.
4. Контроль пристроїв і сегментація
Перевірте відповідність кінцевих пристроїв політикам безпеки, налаштуйте MDM або агентські політики для BYOD. Почніть сегментацію мережі, особливо для груп із підвищеним рівнем ризику.
5. Навчання співробітників
Навіть найкраща архітектура залишатиметься вразливою без усвідомленого підходу. Навчіть команди правилам безпечного доступу, роботі з конфіденційною інформацією та розпізнаванню загроз.
6. Інтеграція моніторингу та SIEM
Розгорніть систему централізованого моніторингу. Інциденти, відхилення та підозрілі дії мають відстежуватися, логуватися й оперативно оброблятися.
7. Постійна адаптація та “живе оновлення” політик
Zero Trust, це не підхід “раз і назавжди”. Загрози змінюються, тому архітектура має еволюціонувати. Переглядайте політики доступу, реагуйте на нові сценарії та коригуйте налаштування.
Примітка від Senseti Group: подібні проєкти ми часто реалізуємо ітеративно, починаючи з найбільш ризикових зон, наприклад, доступу розробників до production-середовищ, привілеїв IT-адміністраторів або підключення офісних робочих станцій до хмарних ERP.
Приклади використання Zero Trust у різних галузях
Архітектура нульової довіри застосовується в найрізноманітніших індустріях. Нижче, реальні сценарії, де вона дає відчутну цінність.
Фінансовий сектор
- Захист платіжних шлюзів, інтернет-банкінгу та внутрішніх систем.
- Жорстка ідентифікація та контроль доступу до фінансових операцій.
- Зниження ризику внутрішніх загроз.
Промисловість і виробництво
- Розділення IT та OT-мереж.
- Контроль доступу до SCADA, MES та інших систем управління.
- Сегментація між виробничими лініями та офісною мережею.
Ритейл та e-commerce
- Захист POS-терміналів і CRM із персональними даними покупців.
- Контроль доступу постачальників і партнерів до внутрішніх систем.
- Мінімізація ризиків під час підключення зовнішніх пристроїв, наприклад, у торгових залах.
Медицина та фармацевтика
- Забезпечення безпеки EMR, PACS та телемедичних рішень.
- Розмежування доступу між лікарями, персоналом і підрядниками.
- Шифрування та аудит роботи з чутливими даними.
Державні організації
- Протидія lateral movement у мережах державних установ.
- Жорстка сегментація критично важливих сервісів, наприклад, систем голосування або податкових баз.
- Відповідність нормативам і стандартам кібербезпеки.
Zero Trust як стратегічний підхід: від культури безпеки до архітектури
Часто Zero Trust сприймається як черговий “продукт” або набір інструментів. Але насправді це значно більше, це стратегічний підхід, який змінює саму філософію інформаційної безпеки.
Неможливо побудувати ефективну архітектуру нульової довіри, якщо співробітники продовжують використовувати однакові паролі, ділитися доступами в месенджерах або ставитися до безпеки як до формальності. Без трансформації процесів і корпоративної культури навіть найсучасніші рішення залишаться декоративними.
Для успіху критично важливо, щоб зміни підтримували не лише IT-команди, а й DevOps, менеджмент, служби підтримки та кінцеві користувачі. Без навчання, залучення й чіткого розуміння "навіщо це потрібно" впровадження приречене на опір і саботаж. Senseti Group допомагає клієнтам пройти цей шлях крок за кроком, спираючись на реальні процеси та ризики.
Практичні рішення та технологічний стек Senseti Group
Впровадження Zero Trust рідко буває шаблонним. У кожної компанії, власна інфраструктура, свої обмеження та пріоритети. Тому в роботі ми використовуємо гнучкий стек рішень, який підбираємо індивідуально.
Ми використовуємо зрілі IAM-платформи на кшталт Microsoft Entra ID або Okta, а також впроваджуємо легші open source-рішення, якщо цього вимагає бюджет або специфіка проєкту. У проєктах захисту кінцевих точок використовуємо EDR та XDR-системи, такі як SentinelOne, Microsoft Defender або FortiEDR, залежно від інфраструктури.
Для моніторингу використовуємо Splunk, Elastic або Microsoft Sentinel із подальшим підключенням автоматизації інцидентів через SOAR. У мережевій частині інтегруємо рішення ZTNA, наприклад, Zscaler, Cloudflare або Tailscale, забезпечуючи гнучкий і безпечний доступ із будь-якої точки світу.
Ми не просто налаштовуємо рішення, а проєктуємо архітектуру під бізнес. Аудіюємо поточні процеси, допомагаємо побудувати ланцюжки контролю та створюємо PoC, які легко масштабувати.
Поширені помилки щодо Zero Trust
Коли мова заходить про нульову довіру, ми регулярно стикаємося з одними й тими самими міфами. Багато хто вважає, що Zero Trust, це просто новий інструмент або коробкове рішення, яке можна встановити й забути. Насправді це стратегія, яка охоплює архітектуру, політики безпеки та підхід до управління ризиками.
Також поширена думка, що впровадження занадто складне та потребує великих бюджетів. Насправді модель можна реалізовувати поступово, починаючи з базових речей, таких як MFA та сегментація найбільш критичних зон.
І, звісно, міф про те, що "у нас є VPN, значить усе захищено", давно не витримує критики. VPN, це лише канал доступу, а не механізм контролю.
Zero Trust підходить і для стартапу, і для великої корпорації. Головне, розуміти ризики та рухатися шляхом, який відповідає вашим реаліям.