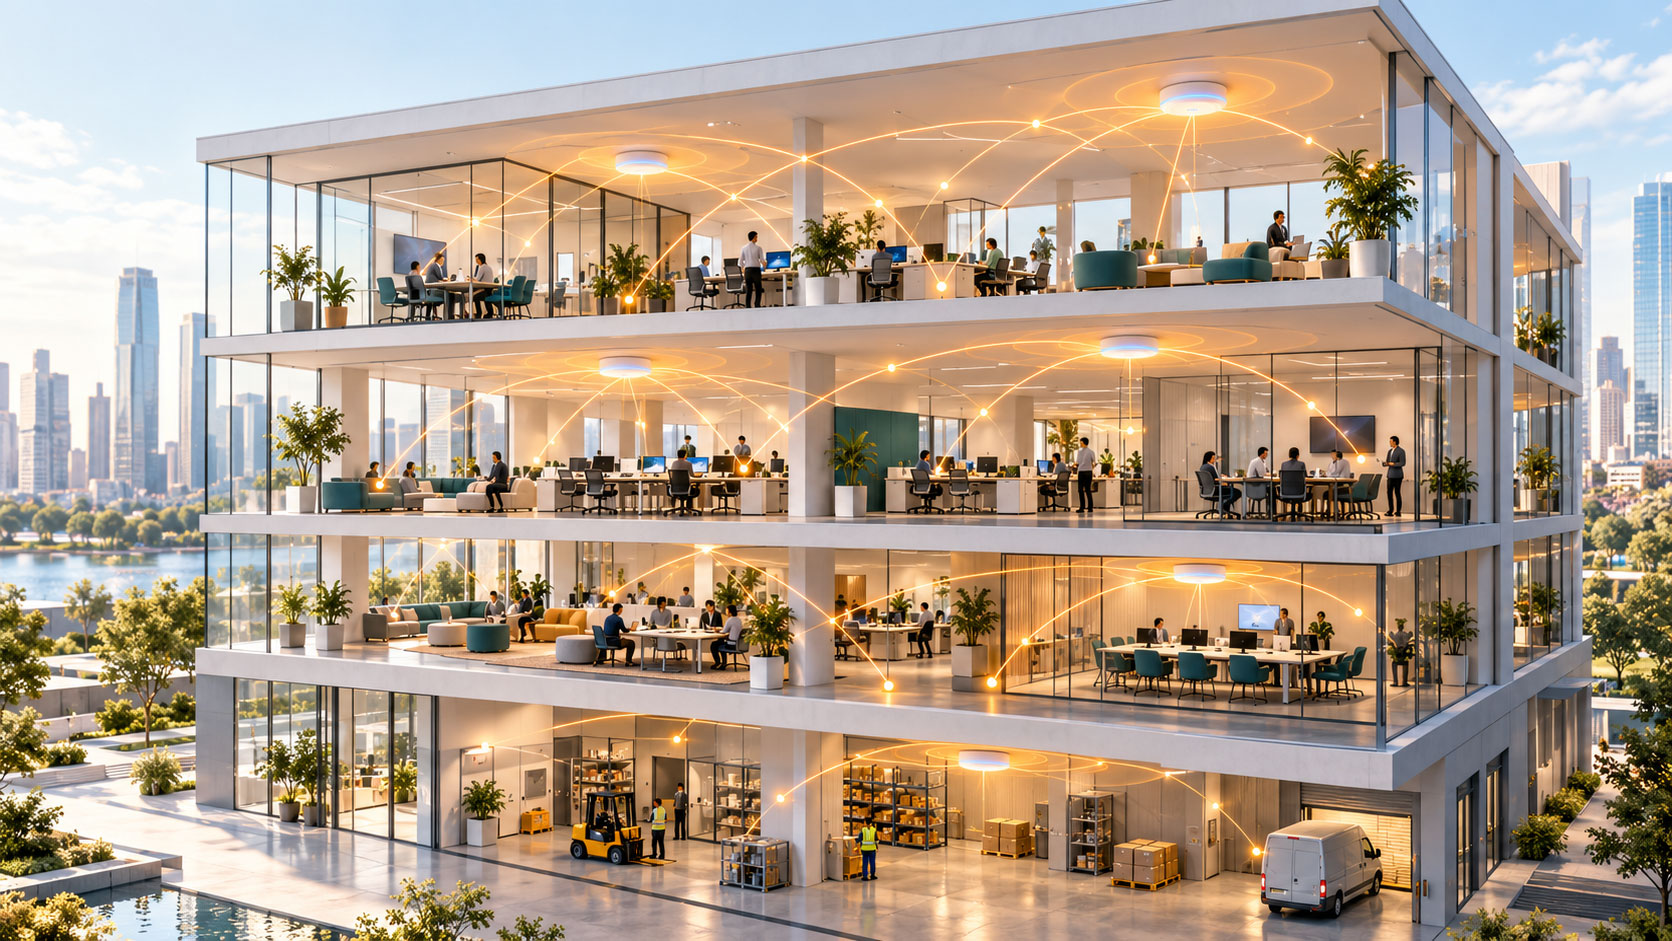
WLAN стала ключовим елементом корпоративної ІТ-інфраструктури: від офісів до виробництва. Розбираємо, чим WLAN відрізняється від Wi-Fi, які сценарії застосування найбільш затребувані та чому мобільність і масштабованість роблять бездротові мережі фундаментом цифрової трансформації.
WLAN: фундамент корпоративних бездротових мереж в епоху цифрової трансформації
WLAN (Wireless Local Area Network) - це локальна мережа, у якій підключення пристроїв і передача даних здійснюються радіоканалом, без використання кабелів. Такий підхід дозволяє компаніям створювати гнучку й масштабовану інфраструктуру, забезпечуючи співробітникам швидкий доступ до корпоративних сервісів і застосунків.
Важливо розрізняти поняття WLAN і Wi-Fi. WLAN - це тип локальної мережі, а Wi-Fi - лише технологія, на основі якої найчастіше реалізуються бездротові з’єднання. При цьому WLAN може використовувати різні стандарти й протоколи, наприклад Wi-Fi, Bluetooth, ZigBee, але саме Wi-Fi сьогодні став промисловим стандартом для бізнесу.
Ключові сценарії застосування WLAN
Офіси та коворкінги - безперебійне підключення співробітників і гостей, робота з хмарними сервісами.
Виробництво - інтеграція IoT-пристроїв, датчиків і контролерів для моніторингу обладнання.
Ритейл - підтримка POS-терміналів, систем відеоспостереження, аналітики клієнтської поведінки.
Фінансовий сектор - мобільні робочі місця, захищений доступ до банківських застосунків.
Готельний і туристичний бізнес - стабільний Wi-Fi для клієнтів, сервісів бронювання та CRM-систем.
Роль WLAN у цифровій трансформації
Сучасні компанії не можуть дозволити собі обмежуватися лише дротовими рішеннями. Мобільність співробітників, віддалена робота, IoT і хмарні сервіси вимагають динамічного доступу до даних у будь-якій точці. Бездротові мережі стають не лише транспортом для інформації, а й базовим елементом цифрової трансформації бізнесу: від прискореного запуску сервісів до побудови нових бізнес-моделей.
Переваги та обмеження Wi-Fi-мереж
Wi-Fi став основою корпоративних бездротових мереж завдяки своїй гнучкості, швидкості розгортання та можливості масштабування. Однак, як і будь-яка технологія, він має як сильні сторони, так і обмеження, які потрібно враховувати під час проєктування інфраструктури.
Переваги WLAN
Мобільність користувачів. Співробітники отримують доступ до ресурсів компанії з будь-якої точки офісу або виробничого майданчика.
Простота впровадження. Розгортання Wi-Fi відбувається швидше й дешевше, ніж прокладання кабельної мережі.
Масштабованість. Додавання нових точок доступу дозволяє легко розширювати покриття та кількість підключених користувачів.
Енергоефективність та економічність. Сучасні стандарти Wi-Fi оптимізують енергоспоживання, що особливо важливо для IoT-пристроїв.
Підтримка IoT і мобільних рішень. WLAN забезпечує роботу великої кількості датчиків, терміналів і смарт-пристроїв.
Обмеження Wi-Fi
Обмежена дальність дії. Сигнал втрачає потужність за наявності перешкод, таких як стіни та перегородки.
Інтерференція. Канали, що перетинаються, і зовнішні завади, наприклад від мікрохвильових печей або Bluetooth-пристроїв, можуть знижувати стабільність роботи.
Ризики безпеки. Підключення до WLAN можливе без фізичного доступу до обладнання, що підвищує ймовірність атак: несанкціонованого доступу, “фальшивих” точок доступу, підбору паролів.
Де Wi-Fi приносить найбільшу цінність
Логістика і транспорт - підтримка складських терміналів та систем трекінгу.
Охорона здоров’я - підключення медичного обладнання і захищена передача даних пацієнтів.
Ритейл - організація точок продажу, аналітика поведінки клієнтів у торгових залах.
Як працює бездротова мережа: архітектура і стандарти
WLAN базується на передаванні даних через радіочастотний спектр у діапазонах 2,4, 5 і 6 ГГц. Саме завдяки цим каналам пристрої обмінюються інформацією без кабелів, а стабільність з’єднання залежить від архітектури мережі та підтримуваних стандартів.
У корпоративному середовищі ключову роль відіграють точки доступу, контролери, комутатори та ретранслятори, які формують єдину інфраструктуру. Сучасні стандарти Wi-Fi 6, 6E і Wi-Fi 7, що вже з’являється на ринку, дозволяють значно збільшити пропускну здатність, знизити затримки та оптимізувати роботу великої кількості клієнтів одночасно.
Технології MU-MIMO, OFDMA і BSS Coloring стали основою для високої щільності підключень: вони забезпечують передавання даних кільком пристроям одночасно, ефективний розподіл каналів і мінімізацію колізій. Для бізнесу це означає можливість підтримувати сотні співробітників та IoT-пристроїв в єдиній WLAN без втрати якості.
Основні компоненти WLAN
Архітектура корпоративної WLAN завжди включає кілька обов’язкових елементів. Точки доступу відповідають за поширення сигналу і підключення користувачів, контролери централізують управління мережею та політиками безпеки, а комутатори з’єднують бездротовий сегмент з рештою ІТ-інфраструктури.
На стороні клієнта - ноутбуки, смартфони, сканери, касові термінали та інші пристрої, які мають однаково стабільно працювати в мережі.
Типи бездротових мереж
Бездротові технології поділяються на кілька рівнів охоплення. WPAN застосовуються для персональних задач і невеликого радіуса дії, наприклад Bluetooth у навушниках. WLAN формують корпоративні локальні мережі, що охоплюють офіс або кампус.
WMAN забезпечують з’єднання в межах міста і використовуються для операторських або муніципальних мереж. WWAN будуються на основі стільникових технологій і дають глобальне охоплення, що актуально для транспорту та міжнародних компаній.
Еволюція Wi-Fi: від 802.11ac до Wi-Fi 7
Розвиток стандартів Wi-Fi напряму пов’язаний із потребами бізнесу у швидкості та надійності. Wi-Fi 5 (802.11ac) забезпечував до 3,5 Гбіт/с на частоті 5 ГГц, Wi-Fi 6 і 6E розширили діапазони до 2,4, 5 і 6 ГГц та збільшили швидкість до 9,6 Гбіт/с.
Новий стандарт Wi-Fi 7 обіцяє до 46 Гбіт/с і підтримку каналів шириною до 320 МГц. Для компаній це відкриває можливості для високонавантажених застосунків, відеоконференцій та IoT-платформ без перевантажень і збоїв.
Безпека WLAN: загрози та методи захисту
Бездротові мережі особливо вразливі через свою природу: зловмиснику достатньо опинитися в зоні дії сигналу, щоб спробувати атакувати інфраструктуру. Основні ризики включають несанкціонований доступ, атаки типу DoS, підбір ключів методом brute-force і підміну легітимних точок доступу rogue AP. Ці загрози здатні не лише порушити роботу мережі, а й призвести до витоку даних або компрометації бізнес-застосунків.
Сучасні підходи до безпеки WLAN базуються на комбінації протоколів WPA2 і WPA3, які забезпечують надійне шифрування та автентифікацію. Використання AES, протоколів SAE і OWE знижує ймовірність підбору ключів і гарантує цілісність трафіку. Додатково застосовуються механізми контролю доступу: VPN для віддалених підключень, NAC-системи для перевірки пристроїв, а також Wireless IDS/IPS для аналізу аномалій і захисту в реальному часі. У корпоративному середовищі дедалі частіше впроваджуються принципи Zero Trust, де кожна сесія і кожен пристрій мають пройти сувору перевірку, навіть якщо вони перебувають усередині периметра компанії.
Практика показує: самих протоколів недостатньо. Для стійкого захисту потрібен комплексний процес - регулярні оновлення прошивок, аудит конфігурацій, моніторинг подій у SIEM-системах та інтеграція з SOC. Такий підхід дозволяє не просто знижувати ризики, а й відповідати вимогам регуляторів і міжнародних стандартів безпеки.
Основні загрози бездротових мереж
Ключові ризики включають підключення неавторизованих користувачів, DoS-атаки з перевантаженням точок доступу, криптографічні атаки на паролі та підміну точок доступу. Особливо небезпечні rogue AP, які можуть перехоплювати трафік і використовуватися для фішингу або поширення шкідливого коду.
Сучасні протоколи безпеки Wi-Fi
Сьогодні корпоративні WLAN мають спиратися щонайменше на WPA2, а в ідеалі - на WPA3. Цей стандарт використовує протокол SAE, який унеможливлює офлайн-підбір паролів, і забезпечує індивідуальне шифрування кожної сесії. Додатково застосовуються алгоритми AES і механізми OWE для гостьових підключень. Такий рівень безпеки дозволяє організаціям мінімізувати ризики навіть за високих навантажень і великої кількості користувачів.
Побудова корпоративної WLAN: від проєктування до впровадження
Ефективна корпоративна WLAN починається з правильного проєктування. Процес включає кілька ключових етапів: аудит поточної інфраструктури, розробку архітектури, проведення радіопланування або Site Survey, вибір обладнання та подальше впровадження. На кожному кроці важливо враховувати реальні умови: товщину стін, розташування робочих зон, наявність джерел інтерференції, таких як мікрохвильові печі або Bluetooth-пристрої.
Site Survey і аналіз рівня сигнал/шум (SNR) дозволяють заздалегідь визначити оптимальне розміщення точок доступу та уникнути зон нестабільного покриття. Для забезпечення сегментації зазвичай створюються окремі VLAN: корпоративний сегмент, гостьовий доступ та ізольована мережа для IoT-пристроїв. Такий підхід знижує ризики й допомагає підтримувати передбачувану продуктивність.
У корпоративному середовищі найбільшого поширення набули рішення Cisco, Aruba (HPE), Ubiquiti та Fortinet. Ці вендори пропонують як точки доступу і контролери, так і комплексні платформи управління та безпеки. Вибір залежить від масштабу компанії та рівня зрілості її ІТ-інфраструктури.
Чеклист побудови WLAN у бізнесі
Провести аудит поточної інфраструктури та бізнес-вимог.
Розробити архітектуру мережі з урахуванням зон покриття і сегментації.
Виконати Site Survey та аналіз SNR.
Підібрати і протестувати обладнання від перевірених вендорів.
Навіть найякісніше побудована WLAN потребує постійного управління і контролю. Централізовану роль у цьому процесі відіграють контролери Wi-Fi, які дозволяють автоматизувати пошук і налаштування точок доступу, управляти політиками безпеки та виконувати оновлення без ручного втручання.
Моніторинг бездротової мережі будується на спеціалізованих системах, які фіксують стан обладнання, якість зв’язку та активність користувачів. На практиці широко застосовуються Zabbix, SolarWinds, Ekahau, AppDynamics і Dynatrace. Ці інструменти дозволяють відстежувати KPI мережі: доступність, продуктивність, затримки та кількість інцидентів.
Для зрілих корпоративних інфраструктур особливо важлива інтеграція моніторингу WLAN із SIEM-платформами, NAC-системами та IDS/IPS. Це дозволяє об’єднувати мережеві події із загальною картиною кібербезпеки та швидше реагувати на загрози. Дедалі частіше впроваджується автоматизація: сценарії реагування при збої точки доступу, перевантаженні каналу або підозрілому трафіку запускаються без участі інженера.
Інструменти моніторингу та аналітики
Cisco DNA Center - централізована платформа управління WLAN і LAN.
Aruba Central - хмарний сервіс моніторингу та автоматизації.
Zabbix - відкрита система моніторингу обладнання і сервісів.
SolarWinds NPM - корпоративний інструмент для контролю продуктивності мережі.
Висновок
Бездротові мережі WLAN стали невід’ємною частиною корпоративної ІТ-інфраструктури. Вони забезпечують мобільність співробітників, просте масштабування та підтримку IoT, але водночас вимагають уважного підходу до проєктування, безпеки й моніторингу.
Компанії, які будують Wi-Fi тільки як “зручний сервіс”, ризикують зіткнутися із зонами нестабільного покриття, загрозами кібератак і зростанням витрат. Щоб уникнути цього, необхідно впроваджувати комплексний підхід: від радіопланування і сегментації VLAN до централізованого управління та інтеграції з SIEM і NAC. Сучасні стандарти Wi-Fi 6/6E/7 і технології на кшталт MU-MIMO та OFDMA відкривають бізнесу нові можливості у швидкості й ефективності, але використовувати їх потрібно усвідомлено та з урахуванням особливостей інфраструктури.
Як Senseti Group допомагає бізнесу
Senseti Group виступає стратегічним партнером у побудові корпоративних WLAN. Ми проводимо аудит наявної інфраструктури, проєктуємо мережі з урахуванням бізнес-завдань і безпеки, підбираємо обладнання провідних вендорів, зокрема Cisco, Aruba, Fortinet, Ubiquiti, впроваджуємо рішення під ключ і забезпечуємо супровід.
Наша команда інтегрує WLAN у загальну систему кіберзахисту, об’єднуючи її з SIEM, NAC і системами моніторингу. Такий підхід дозволяє компаніям перейти від “просто Wi-Fi” до надійної, масштабованої та безпечної бездротової архітектури, готової до майбутніх викликів.
Якщо ваша компанія прагне побудувати корпоративний Wi-Fi, який працює стабільно, безпечно і підлаштовується під зростання бізнесу, зверніться до Senseti Group. Ми допоможемо перетворити WLAN із допоміжного сервісу на стратегічний актив вашої ІТ-інфраструктури.
Що таке SDN: три рівні архітектури, роль контролера, централізовані, децентралізовані й гібридні моделі, OpenFlow, огляд платформ і ризики впровадження.
Що таке локальна мережа підприємства: з чого складається LAN, які бувають топології, як зібрати вимоги, спроєктувати й обслуговувати мережу без простоїв.