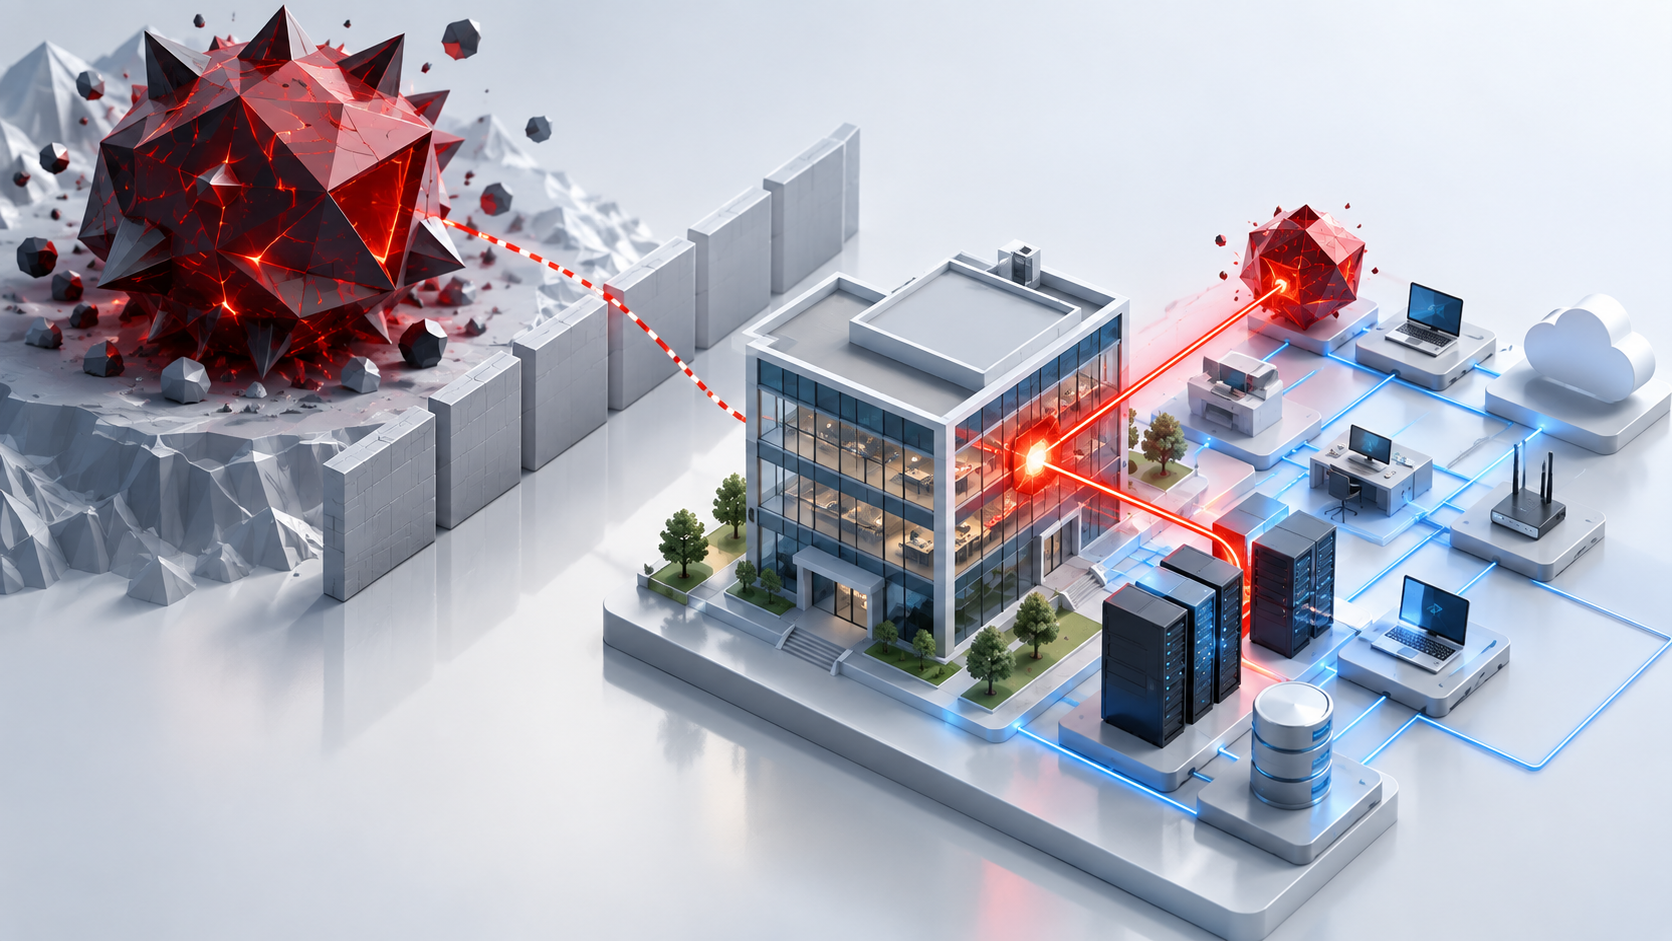
DDoS-атаки остаются одной из самых опасных киберугроз для бизнеса: они перегружают сервисы фальшивым трафиком, выводят из строя критичные системы и приводят к миллионным убыткам. В статье разбираем принципы работы атак, роль ботнетов и реальные угрозы для компаний.
Что такое DDoS-атака и почему она опасна для бизнеса
Распределенная атака отказа в обслуживании (Distributed Denial of Service, или DDoS) — это тип кибератаки, при котором злоумышленники направляют огромный объем искусственного трафика на сайт или сервер, чтобы вывести их из строя. В результате легитимные пользователи теряют доступ к сервису, а бизнес сталкивается с простоем и убытками.
Принцип работы атаки заключается в том, что для генерации трафика используются зараженные устройства, объединенные в ботнет. В такой сети могут быть тысячи и даже миллионы «захваченных» компьютеров, смартфонов и устройств интернета вещей (камеры, маршрутизаторы, датчики).
По данным Cloudflare и Kaspersky, количество DDoS-атак ежегодно растет, а их мощность достигает рекордных показателей. Зафиксированы атаки с интенсивностью более 3 Тбит/с, которые парализовали работу глобальных сервисов.
Для бизнеса последствия таких атак катастрофичны:
финансовые потери — от $100 000 до $250 000 за час простоя;
репутационный ущерб — клиенты теряют доверие к бренду;
снижение продаж — недоступность e-commerce платформ и онлайн-сервисов напрямую бьет по выручке;
рост рисков — DDoS часто используется как «дымовая завеса» для взлома и кражи данных.
Таким образом, DDoS-атака — это не просто сбой в работе сайта, а реальная угроза устойчивости бизнеса и его конкурентоспособности.
Как работает DDoS: принципы и механизмы атаки
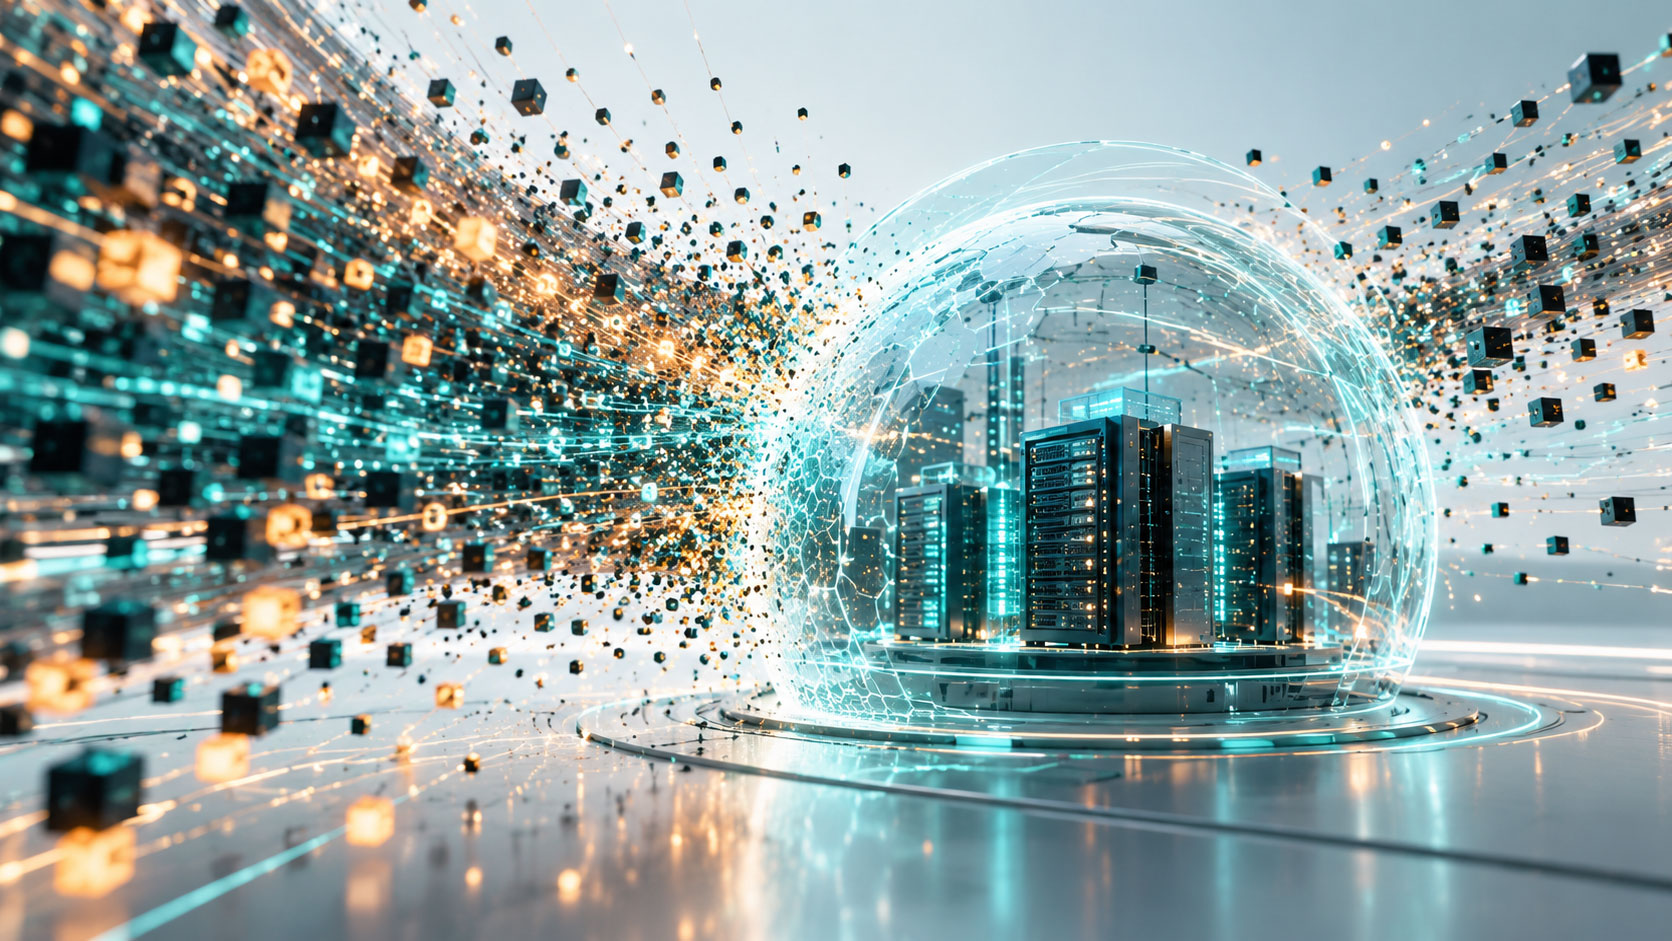
Архитектура DDoS-атаки строится по схеме: ботнет → интернет → цель. Сначала злоумышленники заражают устройства (обычно через вирусы или эксплойты), объединяя их в распределенную сеть. Затем эта сеть начинает генерировать трафик, который направляется на конкретный сайт или сервер.
Ключевую роль играют ботнеты — сети из десятков или сотен тысяч зараженных устройств. Одним из самых известных примеров является ботнет Mirai, который использовал уязвимые IoT-устройства (IP-камеры, маршрутизаторы) для проведения атак невиданного масштаба.
UDP flood — перегрузка сервера большим количеством UDP-пакетов;
Amplification-атаки (DNS, NTP, Memcached) — использование открытых сервисов для многократного усиления трафика.
DDoS-атаки могут длиться от нескольких минут до нескольких суток, а иногда и недель. Чем дольше атака продолжается, тем выше ущерб для компании, включая перебои в сервисах и финансовые потери.
Ботнеты и их роль в DDoS
Ботнет — это сеть зараженных устройств, которая управляется злоумышленником. В состав ботнета могут входить компьютеры, смартфоны, серверы и особенно устройства интернета вещей: IP-камеры, «умные» колонки, маршрутизаторы.
Пример — ботнет Mirai, который в 2016 году атаковал DNS-провайдера Dyn и временно «положил» такие сервисы, как Twitter, Netflix, Spotify и Reddit. Эта атака стала поворотной точкой в истории киберугроз, показав, что даже бытовые IoT-устройства могут использоваться для глобальных атак.
Массовость ботнетов делает их крайне опасными: даже если одно устройство генерирует минимальный трафик, суммарная нагрузка от сотен тысяч зараженных машин способна перегрузить даже инфраструктуру крупнейших компаний.
Основные типы DDoS-атак
DDoS-атаки могут принимать разные формы, и понимание их типов помогает компаниям выстраивать правильную защиту. Условно они делятся на четыре категории:
Объемные атаки — злоумышленники переполняют канал связи гигантским количеством запросов, «забивая» всю полосу пропускания. Пример — атака типа UDP flood или DNS amplification, когда небольшой запрос усиливается в сотни раз и перегружает цель.
Атаки на уровне протоколов — воздействие на уязвимости в сетевых протоколах. Например, SYN flood, когда сервер вынужден поддерживать ложные соединения, или атака Ping of Death, которая использует некорректные пакеты для «падения» системы.
Атаки прикладного уровня (L7) — направлены на веб-приложения. Это может быть HTTP flood, имитация реальных запросов пользователей, или использование уязвимостей — например, SQL-инъекций. Такие атаки особенно опасны, так как имитируют легитимный трафик.
Смешанные атаки — комбинация разных сценариев, где злоумышленники используют одновременно объемные, протокольные и прикладные техники, чтобы обойти защиту.
Каждый из этих типов требует применения специализированных решений: от фильтрации трафика до использования интеллектуальных систем обнаружения.
Примеры DDoS-атак в мире
История киберугроз полна примеров разрушительных DDoS-атак. В 2020 году на платформу Amazon AWS была зафиксирована атака мощностью более 2,3 Тбит/с, ставшая одной из крупнейших в истории. В тот же период Google Cloud сообщил о блокировке атаки мощностью более 2,5 Тбит/с, направленной на его инфраструктуру.
Финансовый сектор также регулярно становится целью злоумышленников: на банки JP Morgan и Deutsche Bank проводились массовые атаки, вызывавшие сбои в работе онлайн-сервисов. Игровая индустрия традиционно одна из самых атакуемых: DDoS выводил из строя сервисы Blizzard, Xbox Live и PlayStation Network, оставляя миллионы пользователей без доступа.
Эти примеры показывают: ни одна отрасль не застрахована от DDoS, а мощность атак продолжает расти.
Последствия DDoS-атак для бизнеса
Для компаний DDoS — это не только временный сбой, а серьезная угроза бизнесу. Основные последствия включают:
Финансовые убытки — каждая атака может обойтись в сотни тысяч долларов. По оценкам отрасли, простой крупного онлайн-сервиса стоит от $100 000 до $250 000 в час, а в некоторых случаях убытки достигают миллионов.
Репутационные риски — клиенты теряют доверие к бренду, если сервисы регулярно «падают» из-за атак.
Остановка онлайн-сервисов — особенно критично для e-commerce, банков, финтеха и игровых платформ.
Рост киберугроз — DDoS часто используется как прикрытие для других атак: кражи данных, внедрения вредоносного ПО, фишинга.
Таким образом, DDoS способен парализовать бизнес-процессы, нарушить работу критичной инфраструктуры и подорвать конкурентоспособность компании.
Индустрии под наибольшей угрозой
Не все отрасли одинаково подвержены DDoS-атакам — некоторые сферы являются «любимыми целями» злоумышленников:
E-commerce — сбой интернет-магазина приводит к мгновенной потере продаж.
Финансы — атаки на банки и финтех-компании бьют по критичной инфраструктуре и довериям клиентов.
Телеком — операторы связи страдают от атак на магистральные каналы, что выводит из строя тысячи пользователей.
Игровая индустрия — постоянные DDoS на игровые сервисы (Blizzard, Xbox Live, PSN).
Госсектор — атаки на государственные порталы используются как инструмент кибервойны и политического давления.
Эти индустрии чаще других становятся «мишенями», и именно здесь инвестиции в киберзащиту особенно критичны.
Обнаружение и предотвращение DDoS-атак
Раннее выявление атаки играет ключевую роль в минимизации ущерба. Первые признаки DDoS включают резкие всплески трафика, которые не связаны с маркетинговыми кампаниями или сезонной активностью, заметное падение производительности приложений и недоступность критичных сервисов. В таких ситуациях каждая минута промедления стоит бизнесу денег и доверия клиентов.
Современные инструменты мониторинга позволяют заранее фиксировать аномалии и предупреждать о возможных угрозах. Решения вроде Zabbix и Nagios обеспечивают базовый мониторинг состояния сетей, тогда как Splunk и Dynatrace дают расширенную аналитику с корреляцией событий, прогнозированием инцидентов и интеграцией с SIEM-платформами.
Предотвращение атак — это прежде всего готовность. Для этого компании разрабатывают планы реагирования, проводят тренировки с имитацией DDoS, обновляют прошивки сетевого оборудования и корректируют конфигурации систем безопасности. Такой подход обеспечивает более быструю реакцию и минимизирует последствия даже в случае масштабных атак.
Современные Anti-DDoS решения
Сегодня на рынке существует множество решений, которые помогают организациям защититься от DDoS-атак.
Cloudflare DDoS Protection — облачная платформа, которая фильтрует вредоносный трафик на границе сети, обеспечивая защиту сайтов и API.
Akamai Kona Site Defender — сочетает WAF и DDoS-митигатор, широко используется крупными e-commerce и медиа-компаниями.
Radware DefensePro — аппаратное решение с поведенческим анализом и поддержкой машинного обучения.
AWS Shield Advanced — защита для сервисов в AWS с автоматической митигaцией и SLA.
Azure DDoS Protection — встроенная защита для приложений и сервисов в Azure.
Google Cloud Armor — решение от Google с глобальным Anycast и интеграцией с CDN.
Эти платформы используют комбинацию фильтрации трафика, Anycast-маршрутизации и поведенческой аналитики, чтобы останавливать атаки еще до того, как они достигают корпоративной инфраструктуры.
Защита от DDoS: стратегии и технологии будущего
Полноценная защита от DDoS должна строиться на многослойном подходе. В первую линию обороны входят NGFW (Next-Generation Firewall) и WAF (Web Application Firewall), которые фильтруют подозрительный трафик и защищают приложения на уровне HTTP. Дополнительно применяются IDS/IPS для анализа сетевых пакетов и предотвращения вторжений.
Серьезные компании активно используют CDN и Anycast-сети, позволяющие распределять нагрузку по множеству узлов. Такая архитектура не только ускоряет доставку контента, но и снижает риск успешного проведения объемных атак.
Технологии искусственного интеллекта и машинного обучения (AI/ML) становятся новым стандартом в кибербезопасности. Решения вроде Darktrace, Cisco SecureX и Vectra AI анализируют поведение пользователей и сетевого трафика, прогнозируют угрозы и запускают автоматическую митигaцию в режиме реального времени.
Важную роль играет интеграция с SOC (Security Operations Center) и SIEM-системами, которые позволяют объединять данные со всех уровней инфраструктуры и реагировать на атаки централизованно. Такой комплексный подход обеспечивает непрерывность бизнеса и минимизирует последствия даже самых мощных атак.
Автоматизация и AI в кибербезопасности
Современные Anti-DDoS-решения все чаще используют машинное обучение для анализа поведения трафика и выявления аномалий. В отличие от традиционных систем, которые реагируют только на заранее определенные сигнатуры, AI способен находить нетипичные паттерны даже в легитимных на первый взгляд запросах.
Например, Darktrace применяет алгоритмы «иммунной системы», которые учатся на повседневной активности компании и выявляют отклонения. Vectra AI специализируется на выявлении скрытых атак, в том числе многослойных DDoS-сценариев, а Cisco SecureX обеспечивает интеграцию с корпоративными SIEM и оркестрацию ответных действий.
Автоматизация значительно сокращает время отклика — от часов до минут или даже секунд, что особенно важно при атаках на уровне терабит в секунду. В будущем именно комбинация AI и автоматизации станет основой для проактивной защиты от DDoS.
Заключение
DDoS-атаки остаются одной из самых массовых и разрушительных угроз для современного бизнеса. Они могут длиться часы или даже дни, нанося серьезные финансовые убытки, подрывая доверие клиентов и останавливая работу онлайн-сервисов.
Традиционные методы защиты уже не справляются с атаками терабитного масштаба, поэтому компании все чаще переходят к комплексному подходу: от внедрения NGFW, WAF и IDS/IPS до использования CDN, Anycast-сетей и решений на основе искусственного интеллекта. Только сочетание технологий мониторинга, автоматизации и интеграции с SOC и SIEM позволяет минимизировать риски и поддерживать непрерывность бизнеса в условиях постоянного роста угроз.
Как Senseti Group помогает бизнесу
Senseti Group выступает стратегическим партнером для компаний, которые стремятся защитить свою инфраструктуру от DDoS и других киберугроз. Мы проводим аудит сетевой безопасности, проектируем индивидуальные архитектуры защиты и внедряем решения ведущих вендоров, включая Cisco, Fortinet, Radware, Cloudflare, AWS и Azure.
Наша команда обеспечивает не только внедрение технологий, но и их интеграцию с SOC и SIEM, а также круглосуточный мониторинг и поддержку. Такой подход позволяет клиентам Senseti Group быть уверенными, что их сеть устойчива к атакам любого масштаба и готова к вызовам будущего.
Почему периметр больше не работает и как защитить удалённых пользователей, устройства и облака. Разбираем Zero Trust, XDR и SASE для устойчивого бизнеса.