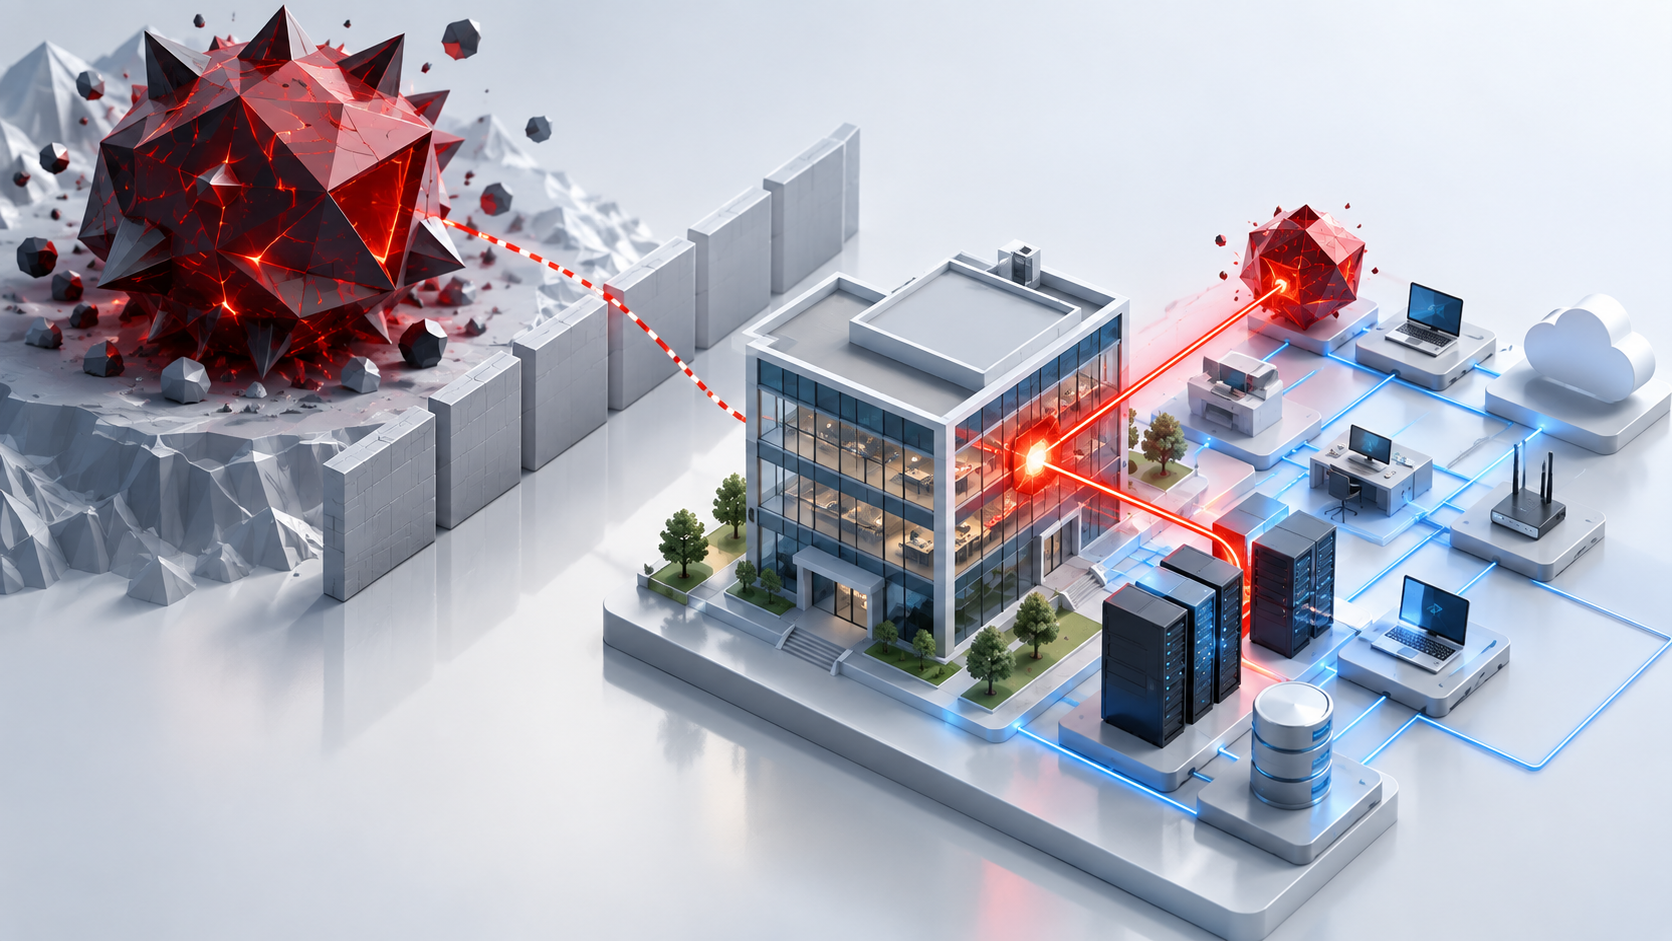
DDoS-атаки залишаються однією з найнебезпечніших кіберзагроз для бізнесу: вони перевантажують сервіси фальшивим трафіком, виводять з ладу критичні системи та призводять до мільйонних збитків. У статті розбираємо принципи роботи атак, роль ботнетів і реальні загрози для компаній.
Що таке DDoS-атака і чому вона небезпечна для бізнесу
Розподілена атака відмови в обслуговуванні (Distributed Denial of Service, або DDoS) - це тип кібератаки, за якої зловмисники спрямовують величезний обсяг штучного трафіку на сайт або сервер, щоб вивести їх з ладу. У результаті легітимні користувачі втрачають доступ до сервісу, а бізнес стикається з простоєм і збитками.
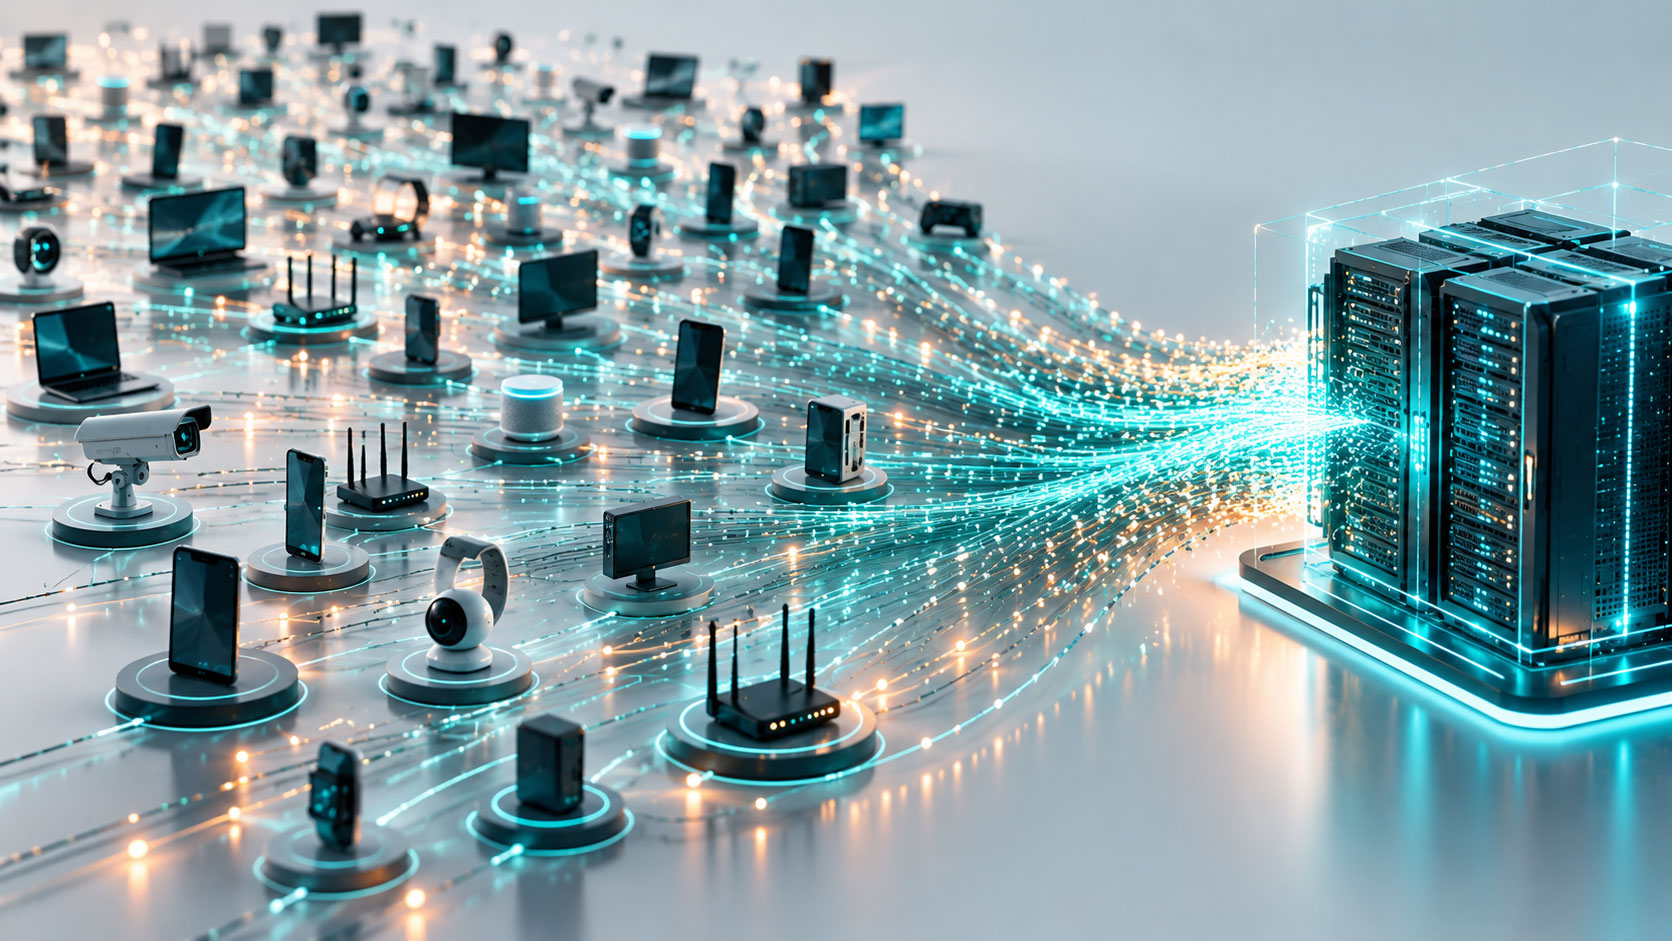
Принцип роботи атаки полягає в тому, що для генерації трафіку використовуються заражені пристрої, об’єднані в ботнет. У такій мережі можуть бути тисячі й навіть мільйони “захоплених” комп’ютерів, смартфонів і пристроїв інтернету речей: камер, маршрутизаторів, датчиків.
За даними Cloudflare і Kaspersky, кількість DDoS-атак щороку зростає, а їхня потужність досягає рекордних показників. Зафіксовані атаки з інтенсивністю понад 3 Тбіт/с, які паралізували роботу глобальних сервісів.
Для бізнесу наслідки таких атак катастрофічні:
Фінансові втрати - від $100 000 до $250 000 за годину простою.
Репутаційна шкода - клієнти втрачають довіру до бренду.
Зниження продажів - недоступність e-commerce платформ і онлайн-сервісів напряму б’є по виручці.
Зростання ризиків - DDoS часто використовується як “димова завіса” для зламу і крадіжки даних.
Таким чином, DDoS-атака - це не просто збій у роботі сайту, а реальна загроза стійкості бізнесу та його конкурентоспроможності.
Як працює DDoS: принципи та механізми атаки
Архітектура DDoS-атаки будується за схемою: ботнет → інтернет → ціль. Спочатку зловмисники заражають пристрої, зазвичай через віруси або експлойти, об’єднуючи їх у розподілену мережу. Потім ця мережа починає генерувати трафік, який спрямовується на конкретний сайт або сервер.
Ключову роль відіграють ботнети - мережі з десятків або сотень тисяч заражених пристроїв. Одним із найвідоміших прикладів є ботнет Mirai, який використовував вразливі IoT-пристрої, зокрема IP-камери та маршрутизатори, для проведення атак небаченого масштабу.
Існують різні канали атаки:
HTTP flood - перевантаження веб-застосунку великою кількістю HTTP-запитів.
UDP flood - перевантаження сервера великою кількістю UDP-пакетів.
Amplification-атаки (DNS, NTP, Memcached) - використання відкритих сервісів для багаторазового посилення трафіку.
DDoS-атаки можуть тривати від кількох хвилин до кількох діб, а іноді й тижнів. Чим довше триває атака, тим вищі збитки для компанії, включно з перебоями в сервісах і фінансовими втратами.
Ботнети та їхня роль у DDoS
Ботнет - це мережа заражених пристроїв, якою управляє зловмисник. До складу ботнета можуть входити комп’ютери, смартфони, сервери й особливо пристрої інтернету речей: IP-камери, “розумні” колонки, маршрутизатори.
Приклад - ботнет Mirai, який у 2016 році атакував DNS-провайдера Dyn і тимчасово “поклав” такі сервіси, як Twitter, Netflix, Spotify і Reddit. Ця атака стала поворотною точкою в історії кіберзагроз, показавши, що навіть побутові IoT-пристрої можуть використовуватися для глобальних атак.
Масовість ботнетів робить їх украй небезпечними: навіть якщо один пристрій генерує мінімальний трафік, сумарне навантаження від сотень тисяч заражених машин здатне перевантажити навіть інфраструктуру найбільших компаній.
Основні типи DDoS-атак
DDoS-атаки можуть набувати різних форм, і розуміння їхніх типів допомагає компаніям будувати правильний захист. Умовно вони поділяються на чотири категорії:
Об’ємні атаки - зловмисники переповнюють канал зв’язку гігантською кількістю запитів, “забиваючи” всю пропускну здатність. Приклад - атака типу UDP flood або DNS amplification, коли невеликий запит посилюється в сотні разів і перевантажує ціль.
Атаки на рівні протоколів - вплив на вразливості в мережевих протоколах. Наприклад, SYN flood, коли сервер змушений підтримувати фальшиві з’єднання, або атака Ping of Death, яка використовує некоректні пакети для “падіння” системи.
Атаки прикладного рівня (L7) - спрямовані на веб-застосунки. Це може бути HTTP flood, імітація реальних запитів користувачів або використання вразливостей, наприклад SQL-ін’єкцій. Такі атаки особливо небезпечні, оскільки імітують легітимний трафік.
Змішані атаки - комбінація різних сценаріїв, де зловмисники одночасно використовують об’ємні, протокольні та прикладні техніки, щоб обійти захист.
Кожен із цих типів потребує застосування спеціалізованих рішень: від фільтрації трафіку до використання інтелектуальних систем виявлення.
Приклади DDoS-атак у світі
Історія кіберзагроз сповнена прикладів руйнівних DDoS-атак. У 2020 році на платформу Amazon AWS була зафіксована атака потужністю понад 2,3 Тбіт/с, яка стала однією з найбільших в історії. У той самий період Google Cloud повідомив про блокування атаки потужністю понад 2,5 Тбіт/с, спрямованої на його інфраструктуру.
Фінансовий сектор також регулярно стає ціллю зловмисників: на банки JP Morgan і Deutsche Bank проводилися масові атаки, що спричиняли збої в роботі онлайн-сервісів. Ігрова індустрія традиційно є однією з найбільш атакованих: DDoS виводив з ладу сервіси Blizzard, Xbox Live і PlayStation Network, залишаючи мільйони користувачів без доступу.
Ці приклади показують: жодна галузь не застрахована від DDoS, а потужність атак продовжує зростати.
Наслідки DDoS-атак для бізнесу
Для компаній DDoS - це не лише тимчасовий збій, а серйозна загроза бізнесу. Основні наслідки включають:
Фінансові збитки - кожна атака може обійтися в сотні тисяч доларів. За оцінками галузі, простій великого онлайн-сервісу коштує від $100 000 до $250 000 на годину, а в деяких випадках збитки досягають мільйонів.
Репутаційні ризики - клієнти втрачають довіру до бренду, якщо сервіси регулярно “падають” через атаки.
Зупинка онлайн-сервісів - особливо критично для e-commerce, банків, фінтеху та ігрових платформ.
Зростання кіберзагроз - DDoS часто використовується як прикриття для інших атак: крадіжки даних, впровадження шкідливого ПЗ, фішингу.
Таким чином, DDoS здатний паралізувати бізнес-процеси, порушити роботу критичної інфраструктури та підірвати конкурентоспроможність компанії.
Індустрії під найбільшою загрозою
Не всі галузі однаково схильні до DDoS-атак. Деякі сфери є “улюбленими цілями” зловмисників:
E-commerce - збій інтернет-магазину призводить до миттєвої втрати продажів.
Фінанси - атаки на банки та фінтех-компанії б’ють по критичній інфраструктурі й довірі клієнтів.
Телеком - оператори зв’язку страждають від атак на магістральні канали, що виводить з ладу тисячі користувачів.
Ігрова індустрія - постійні DDoS на ігрові сервіси, зокрема Blizzard, Xbox Live, PSN.
Державний сектор - атаки на державні портали використовуються як інструмент кібервійни та політичного тиску.
Ці індустрії частіше за інші стають “мішенями”, і саме тут інвестиції в кіберзахист особливо критичні.
Виявлення та запобігання DDoS-атакам
Раннє виявлення атаки відіграє ключову роль у мінімізації збитків. Перші ознаки DDoS включають різкі сплески трафіку, які не пов’язані з маркетинговими кампаніями або сезонною активністю, помітне падіння продуктивності застосунків і недоступність критичних сервісів. У таких ситуаціях кожна хвилина зволікання коштує бізнесу грошей і довіри клієнтів.
Сучасні інструменти моніторингу дозволяють заздалегідь фіксувати аномалії та попереджати про можливі загрози. Рішення на кшталт Zabbix і Nagios забезпечують базовий моніторинг стану мереж, тоді як Splunk і Dynatrace дають розширену аналітику з кореляцією подій, прогнозуванням інцидентів та інтеграцією з SIEM-платформами.
Запобігання атакам - це передусім готовність. Для цього компанії розробляють плани реагування, проводять тренування з імітацією DDoS, оновлюють прошивки мережевого обладнання та коригують конфігурації систем безпеки. Такий підхід забезпечує швидшу реакцію й мінімізує наслідки навіть у разі масштабних атак.
Сучасні Anti-DDoS-рішення
Сьогодні на ринку існує багато рішень, які допомагають організаціям захищатися від DDoS-атак.
Cloudflare DDoS Protection - хмарна платформа, яка фільтрує шкідливий трафік на межі мережі, забезпечуючи захист сайтів і API.
Akamai Kona Site Defender - поєднує WAF і DDoS-мітигатор, широко використовується великими e-commerce та медіакомпаніями.
Radware DefensePro - апаратне рішення з поведінковим аналізом і підтримкою машинного навчання.
AWS Shield Advanced - захист для сервісів в AWS з автоматичною мітигацією та SLA.
Azure DDoS Protection - вбудований захист для застосунків і сервісів в Azure.
Google Cloud Armor - рішення від Google з глобальним Anycast та інтеграцією з CDN.
Ці платформи використовують комбінацію фільтрації трафіку, Anycast-маршрутизації та поведінкової аналітики, щоб зупиняти атаки ще до того, як вони досягають корпоративної інфраструктури.
Захист від DDoS: стратегії та технології майбутнього
Повноцінний захист від DDoS має будуватися на багаторівневому підході. У першу лінію оборони входять NGFW (Next-Generation Firewall) і WAF (Web Application Firewall), які фільтрують підозрілий трафік і захищають застосунки на рівні HTTP. Додатково застосовуються IDS/IPS для аналізу мережевих пакетів і запобігання вторгненням.
Серйозні компанії активно використовують CDN і Anycast-мережі, які дозволяють розподіляти навантаження по багатьох вузлах. Така архітектура не лише прискорює доставку контенту, а й знижує ризик успішного проведення об’ємних атак.
Технології штучного інтелекту і машинного навчання (AI/ML) стають новим стандартом у кібербезпеці. Рішення на кшталт Darktrace, Cisco SecureX і Vectra AI аналізують поведінку користувачів та мережевого трафіку, прогнозують загрози і запускають автоматичну мітигацію в режимі реального часу.
Важливу роль відіграє інтеграція з SOC (Security Operations Center) і SIEM-системами, які дозволяють об’єднувати дані з усіх рівнів інфраструктури та реагувати на атаки централізовано. Такий комплексний підхід забезпечує безперервність бізнесу і мінімізує наслідки навіть найпотужніших атак.
Автоматизація та AI в кібербезпеці
Сучасні Anti-DDoS-рішення дедалі частіше використовують машинне навчання для аналізу поведінки трафіку та виявлення аномалій. На відміну від традиційних систем, які реагують лише на заздалегідь визначені сигнатури, AI здатний знаходити нетипові патерни навіть у легітимних на перший погляд запитах.
Наприклад, Darktrace застосовує алгоритми “імунної системи”, які навчаються на повсякденній активності компанії та виявляють відхилення. Vectra AI спеціалізується на виявленні прихованих атак, зокрема багаторівневих DDoS-сценаріїв, а Cisco SecureX забезпечує інтеграцію з корпоративними SIEM та оркестрацію відповідних дій.
Автоматизація значно скорочує час відгуку - від годин до хвилин або навіть секунд, що особливо важливо під час атак на рівні терабіт за секунду. У майбутньому саме комбінація AI та автоматизації стане основою для проактивного захисту від DDoS.
Висновок
DDoS-атаки залишаються однією з наймасовіших і найруйнівніших загроз для сучасного бізнесу. Вони можуть тривати години або навіть дні, завдаючи серйозних фінансових збитків, підриваючи довіру клієнтів і зупиняючи роботу онлайн-сервісів.
Традиційні методи захисту вже не справляються з атаками терабітного масштабу, тому компанії дедалі частіше переходять до комплексного підходу: від впровадження NGFW, WAF і IDS/IPS до використання CDN, Anycast-мереж і рішень на основі штучного інтелекту. Тільки поєднання технологій моніторингу, автоматизації та інтеграції з SOC і SIEM дозволяє мінімізувати ризики й підтримувати безперервність бізнесу в умовах постійного зростання загроз.
Як Senseti Group допомагає бізнесу
Senseti Group виступає стратегічним партнером для компаній, які прагнуть захистити свою інфраструктуру від DDoS та інших кіберзагроз. Ми проводимо аудит мережевої безпеки, проєктуємо індивідуальні архітектури захисту і впроваджуємо рішення провідних вендорів, включаючи Cisco, Fortinet, Radware, Cloudflare, AWS і Azure.
Наша команда забезпечує не лише впровадження технологій, а й їх інтеграцію з SOC і SIEM, а також цілодобовий моніторинг та підтримку. Такий підхід дозволяє клієнтам Senseti Group бути впевненими, що їхня мережа стійка до атак будь-якого масштабу і готова до викликів майбутнього.
Що таке DLP-система і як вона запобігає витоку даних: рівні контролю, хостові, мережеві та гібридні рішення, огляд платформ і етапи впровадження в компанії.