



Віртуалізація стала ключовим інструментом цифрової трансформації бізнесу. Дізнайтеся, що таке віртуальні машини та гіпервізори, як працює архітектура віртуалізації і чому саме вона дозволяє компаніям підвищувати ROI, знижувати витрати та впроваджувати хмарні сервіси нового покоління.
Віртуалізація: фундамент цифрової трансформації та ефективного бізнесу
Віртуалізація - це технологія, яка дозволяє абстрагувати обчислювальні ресурси від фізичного обладнання і використовувати їх у вигляді гнучких цифрових середовищ. В її основі лежать три ключові елементи: віртуальні машини, що виконують роль самостійних серверів, гіпервізори, які розподіляють ресурси між ними, і хмарні інстанси, що надають ту саму функціональність, але у форматі сервісу від провайдера.
Саме віртуалізація стала фундаментом сучасної ІТ-екосистеми: вона зробила можливими хмарні обчислення, забезпечила ефективне використання серверів і дозволила бізнесу значно збільшити віддачу від інвестицій в інфраструктуру. Якщо раніше компанії були змушені утримувати десятки недовантажених фізичних машин, то сьогодні вони можуть консолідувати потужності та запускати десятки застосунків на одному сервері.
Для бізнесу це означає більше, ніж просто технічну зручність. Віртуалізація забезпечує:
- Оптимізацію витрат - менше фізичних серверів, менше витрат на електроенергію та обслуговування.
- Зростання гнучкості та швидкості - швидкий запуск і масштабування застосунків залежно від навантаження.
- Підтримку цифрової трансформації - базу для хмарних сервісів, IoT і нових бізнес-моделей.
Як працює віртуалізація: основи та архітектура
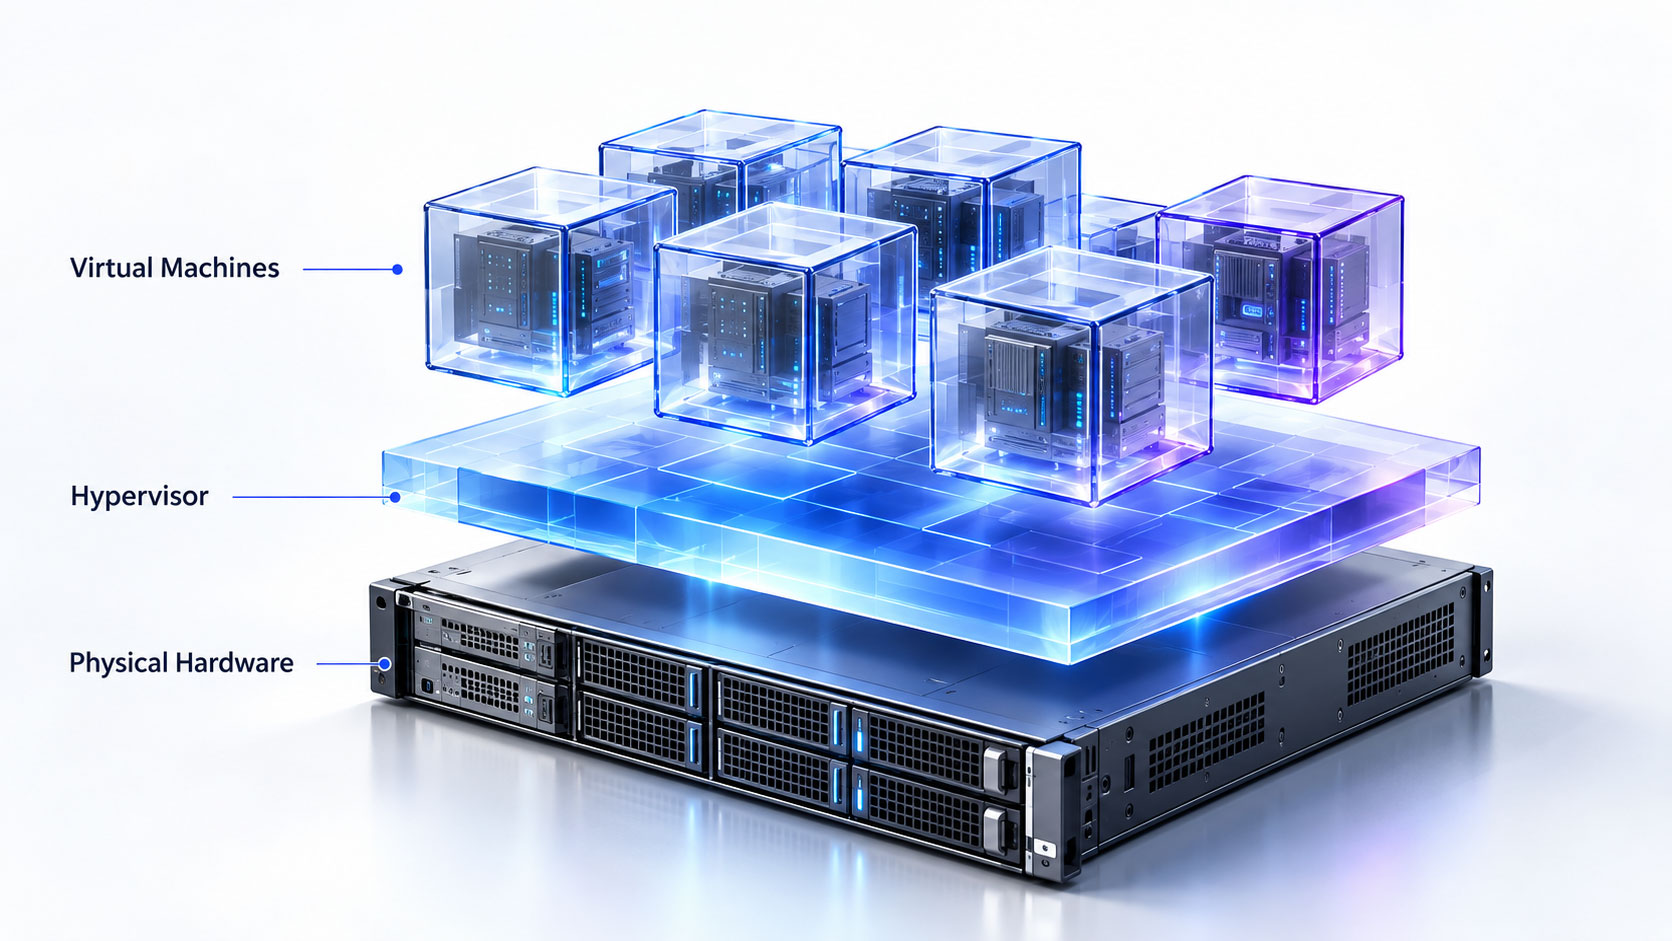
Архітектура віртуалізації будується за принципом багатошаровості: на нижньому рівні розташований фізичний сервер, поверх якого встановлюється гіпервізор, а вже над ним працюють віртуальні машини та інстанси. Такий підхід дозволяє ділити обчислювальні ресурси між різними середовищами, ізолювати їх одне від одного і управляти ними як окремими серверами, навіть якщо вони знаходяться на одному “залізі”.
Ключовим елементом у цій архітектурі є гіпервізор. Він виступає посередником між обладнанням і віртуальними машинами, розподіляючи пам’ять, процесорний час і сховище так, щоб кожне середовище функціонувало стабільно. Схема роботи проста: фізичний хост → гіпервізор → віртуальні машини або інстанси.
Гіпервізори: типи та роль
Гіпервізори бувають двох типів. Bare-metal, або першого типу, встановлюються безпосередньо на сервер і забезпечують максимальну продуктивність. Саме тому вони використовуються в корпоративних ЦОДах, наприклад VMware ESXi, KVM, Microsoft Hyper-V.
Hosted-гіпервізори, або другого типу, працюють поверх операційної системи, простіші в налаштуванні, але менш продуктивні. Вони популярні в розробці та тестуванні, наприклад VirtualBox або VMware Workstation.
Віртуальні машини та інстанси
Віртуальна машина (VM) створюється й управляється всередині власної інфраструктури компанії та потребує адміністрування з боку ІТ-відділу. Інстанс же - це, по суті, та сама віртуальна машина, але надана хмарним провайдером у форматі сервісу.
Наприклад, VMware vSphere дозволяє запускати й управляти VM на корпоративних серверах, а AWS EC2 надає аналогічні ресурси за запитом через хмару, де масштабування та управління автоматизовані.
Основні типи віртуалізації
Віртуалізація охоплює різні рівні ІТ-інфраструктури та дозволяє компанії по-новому використовувати сервери, сховища, мережі, робочі місця і навіть застосунки. Це не просто економія ресурсів, а комплексний підхід, завдяки якому бізнес отримує гнучкість, автоматизацію та стійкість до навантажень.
Серед ключових напрямів можна виділити п’ять: серверна віртуалізація, віртуалізація сховищ (SAN/NAS), мереж (SDN і NFV), робочих столів (VDI і DaaS), а також застосунків і даних. Кожен із них вирішує свою задачу: від консолідації серверів до централізованого управління тисячами робочих місць.
Сервери, сховища та мережі
Серверна віртуалізація - це базовий сценарій, де фізичний сервер ділиться на кілька віртуальних, що дозволяє завантажувати його на 70-80% замість традиційних 15-20%. Для цього застосовуються платформи VMware ESXi, Microsoft Hyper-V і KVM.
Віртуалізація сховищ об’єднує пристрої SAN і NAS в єдиний пул, роблячи управління даними гнучким і незалежним від “заліза”.
Мережева віртуалізація (SDN і NFV) змінює саму логіку роботи корпоративних мереж. Рішення на кшталт Cisco ACI або VMware NSX дозволяють створювати програмно керовані сегменти, розподіляти навантаження і миттєво застосовувати політики безпеки по всій мережі.
Робочі столи та застосунки
Віртуалізація робочих місць забезпечує централізований доступ співробітників до корпоративних ресурсів. VDI (Virtual Desktop Infrastructure) і DaaS (Desktop as a Service) дозволяють запускати робочі столи з дата-центру або хмари, знижуючи вимоги до локального обладнання і підвищуючи безпеку. На практиці це реалізують такі рішення, як Citrix Virtual Apps & Desktops, VMware Horizon і Windows Virtual Desktop.
Окремий напрям - віртуалізація застосунків. З її допомогою компанії можуть запускати програми в середовищах, відмінних від початкової ОС, або централізовано управляти їх розповсюдженням. Платформи на кшталт Red Hat OpenShift дозволяють виносити застосунки в контейнери і легко масштабувати їх.
Бізнес-кейси та переваги віртуалізації
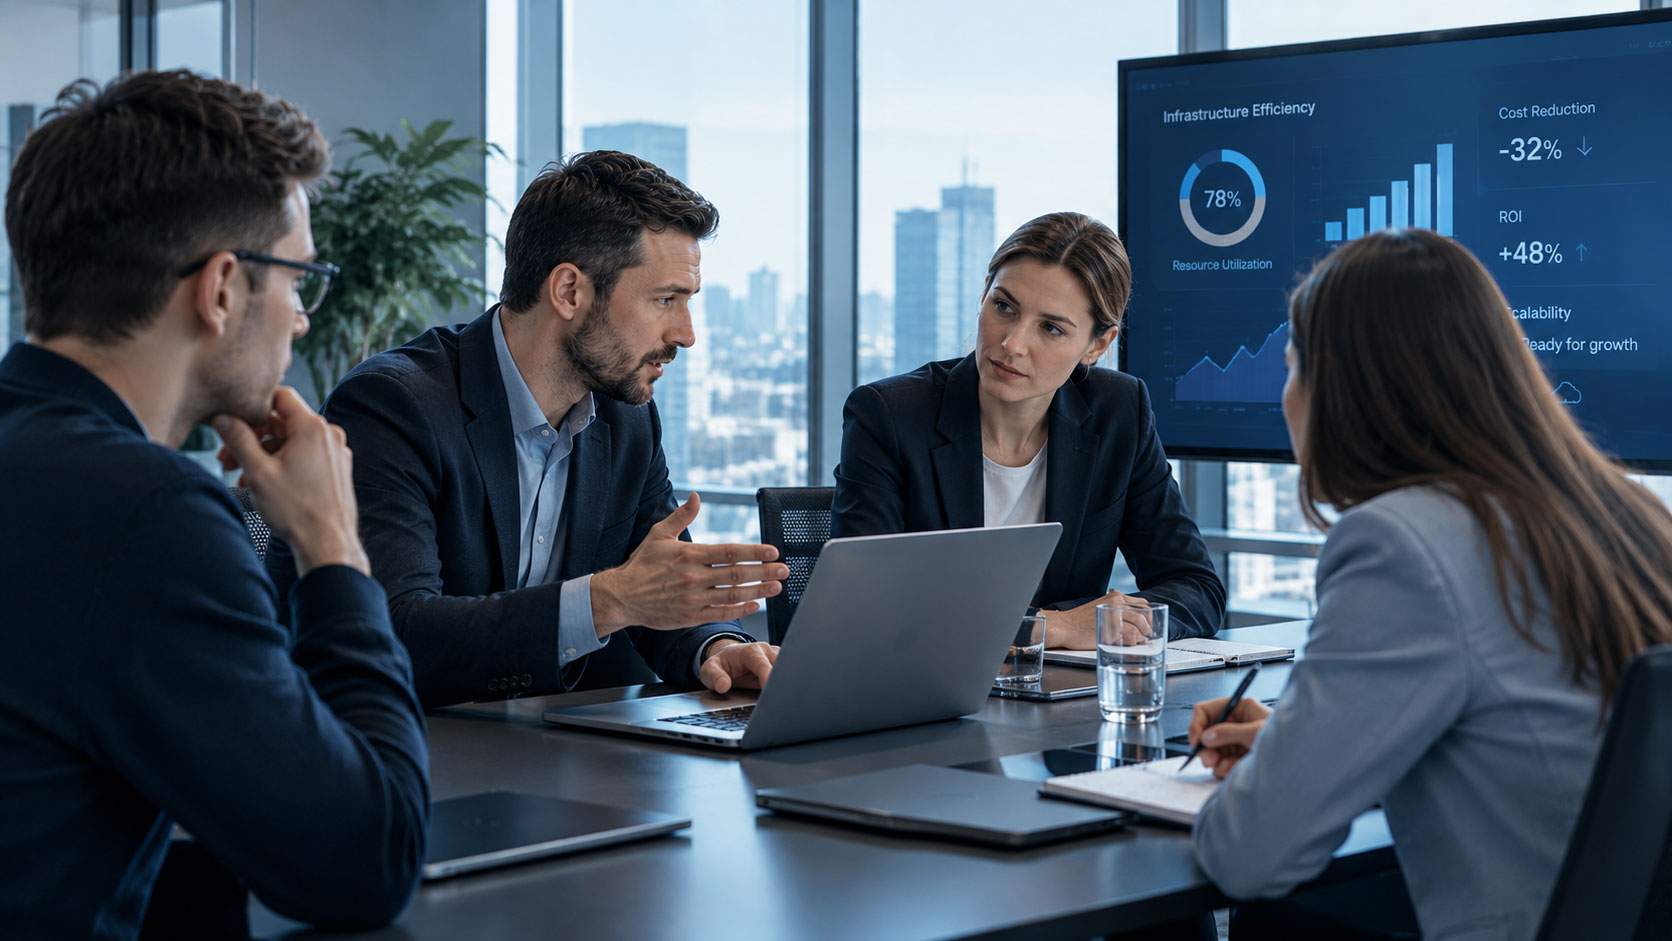
Ключові переваги включають не лише економію, а й нові можливості: швидке аварійне відновлення (Disaster Recovery as a Service), автоматизацію розгортання Dev/Test-середовищ, масштабованість дата-центрів і безпеку робочих місць через VDI та DaaS.
Сценарії для різних індустрій
Віртуалізація активно застосовується в різних секторах економіки. У банках вона використовується для створення захищених VDI-середовищ і роботи з конфіденційними даними клієнтів. У виробництві віртуалізація дозволяє запускати системи SCADA та інтегрувати IoT-датчики без додаткових фізичних серверів.
У ритейлі вона підтримує аналітику поведінки покупців і роботу POS-систем. Для стартапів і малого бізнесу хмарні інстанси стають можливістю швидко масштабувати сервіси без інвестицій у “залізо”.
Віртуалізація, хмара і контейнеризація: що спільного і в чому різниця
Віртуалізація стала фундаментом для хмарних обчислень, тому що саме вона дозволила абстрагувати “залізо” і запускати десятки віртуальних серверів на одному хості. Але сьогодні до цієї моделі додалася контейнеризація, яка змінює підхід до створення й управління застосунками.
Важливо розуміти різницю: віртуальна машина емулює повноцінний сервер з операційною системою і виділеними ресурсами, тоді як контейнер запускається поверх хостової ОС і використовує спільне ядро. Інстанс у хмарі - це керована провайдером віртуальна машина, доступна через API.
Класичні платформи на кшталт VMware vSphere і Microsoft Hyper-V залишаються незамінними в корпоративних ЦОДах, тоді як Docker, Kubernetes і OpenShift дають гнучкість для мікросервісної архітектури та DevOps-процесів. Вибір залежить від задач: стабільні корпоративні сервіси зручніше розгортати у “віртуалках”, а динамічні цифрові продукти краще масштабувати через контейнери.
Ключове порівняння:
- Віртуальні машини - універсальність та ізоляція.
- Інстанси - хмарна еластичність і модель pay-as-you-go.
- Контейнери - легкість, швидкість і орієнтація на розробку.
Контейнери проти віртуальних машин
Контейнери легші й швидші: вони запускаються за секунди та дозволяють масштабувати сервіси без надлишкових ресурсів. Віртуальні машини більш “важкі”, але забезпечують максимальну ізоляцію і стабільність.
На практиці компанії використовують гібридний підхід: базові сервіси на віртуальних машинах, а мікросервіси і Dev/Test у контейнерах під управлінням Kubernetes або OpenShift.
Технології, рішення і роль інтегратора
Сучасний ринок віртуалізації та хмар пропонує десятки рішень, від “класичних” гіпервізорів до публічних хмар і гібридних платформ. Правильний вибір вимагає розуміння архітектури компанії, бізнес-цілей і зрілості ІТ-процесів.
Вендори VMware, Microsoft (Hyper-V), Citrix, Nutanix, Proxmox і KVM закривають задачі віртуалізації серверів, мереж і робочих місць. Хмарні провайдери AWS, Microsoft Azure, Google Cloud і Oracle Cloud пропонують інфраструктуру як сервіс (IaaS), де інстанси та сховища створюються за хвилини.
Важливим фактором залишається безпека: сегментація мереж, регулярні оновлення, контроль доступу, а також інтеграція з SIEM, SOC і DLP-системами.
Senseti Group як інтегратор віртуалізації
Senseti Group виступає стратегічним партнером для компаній, які хочуть побудувати сучасну віртуалізовану інфраструктуру. Ми проводимо аудит, підбираємо рішення від провідних вендорів, проєктуємо архітектуру та інтегруємо її в наявні SOC і системи моніторингу.
Роль інтегратора полягає не лише в розгортанні гіпервізорів або підключенні хмари, а й у побудові безпечної та масштабованої екосистеми: від VMware vSphere і Hyper-V до AWS EC2 та Azure VM. Senseti Group забезпечує супровід і підтримку, допомагаючи бізнесу отримувати максимальний ROI від інвестицій у віртуалізацію.